この記事では、Nozomi Networks Labs が、暗号化されたファームウェアイメージから、0クリックRCEチェーンを構築するに至った経緯について解説しています。
我々は、サードパーティ製アプリケーションに対応しているIoT 端末を用いて調査を行った。ファームウェアもアプリケーションも暗号化されており、ベンダーのウェブサイトには最新リリース版しか公開されておらず、有用なバージョン履歴はなかった。そこで、まずは現在のダウンロードページ以外の情報を調べることから始めた。
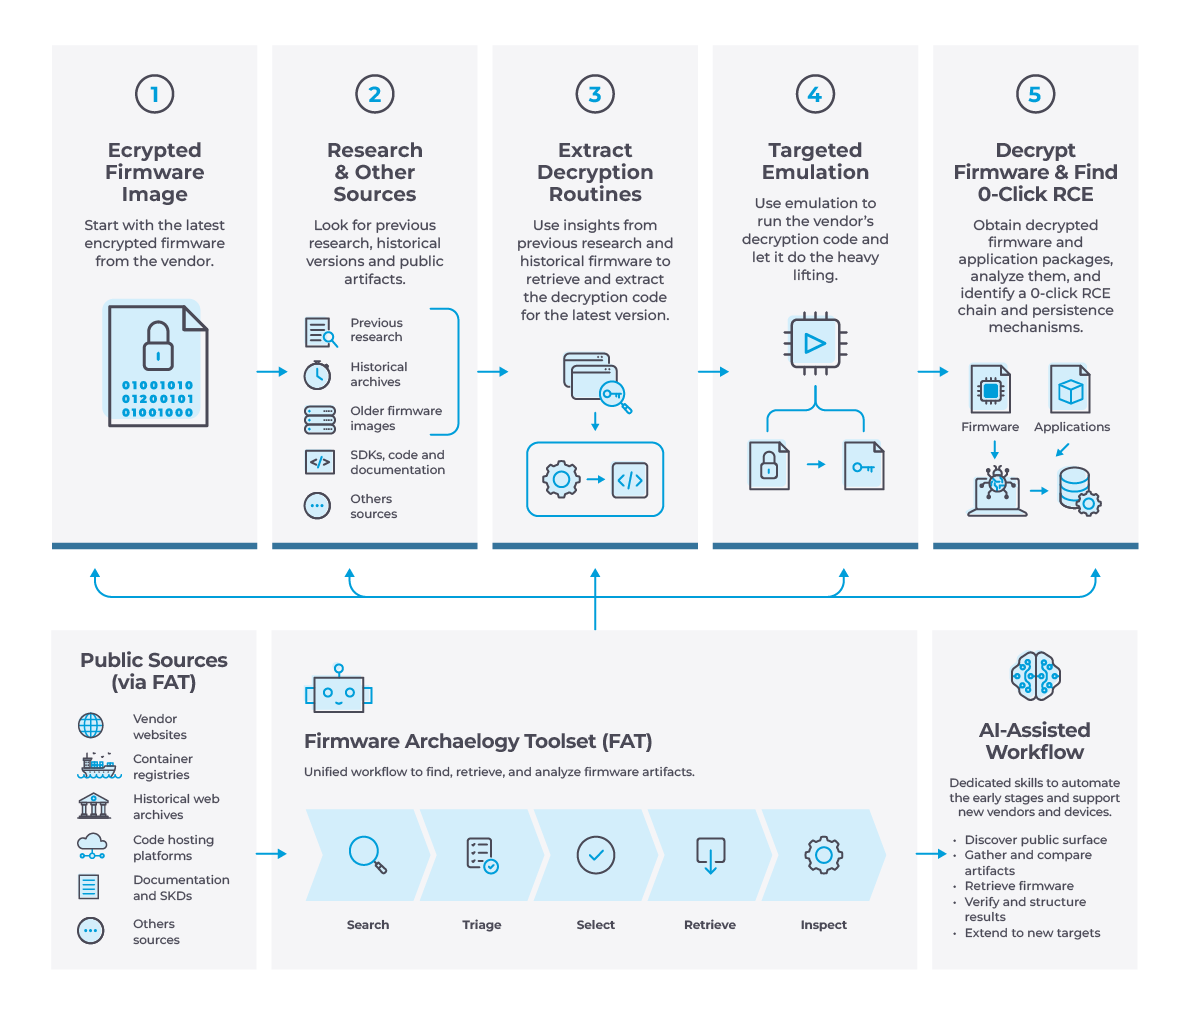
進展を図るためには、ベンダーの公開領域全体をくまなく調査し、レガシーファームウェアイメージの痕跡を探し出す必要がありました。私たちは、そのプロセスの再利用可能な部分を「ファームウェア考古学ツールセット(FAT)」としてまとめ、DEF CON 2026の「IoT Village」で開催された講演およびワークショップ『Raiders of the Lost Firmware』で発表しました。FATは、公開領域における複数の発見手法を、ファームウェアの回収を中核的な目的とする再現可能なワークフローに統合したものです。
このワークフローにより、公開されているリソースから、最新のファームウェアイメージを処理・復号するために必要なベンダー独自のロジックへとたどり着くことができました。そのワークフローが明確になったことで、LLMエージェントにもそれを学習させることが可能になりました。私たちは、このプロセスを自動化する専用のスキルを作成し、FATをLLMエージェントのパイプラインに適した形に仕上げました。
ファームウェアがロックされている場合:FATの仕組み
IoT やOT のデバイスを扱う際、すぐに厄介な問題に直面することがよくあります。ファームウェアは暗号化されており、シェルも存在せず、メーカーのドキュメントには更新形式についてほとんど記載されていないからです。
いくつかの対応策が考えられます。別のターゲットに移るという手もあります。前回の記事で説明したように、ブラックボックス解析を続け、いずれデバイスが突破口を与えてくれることを期待するという方法もあります。あるいは、ハードウェア的なアプローチを用いてファームウェアを抽出してみるという手もあります。この最後の方法は有効ですが、適切なアクセス権、ツール、時間、そして高価なデバイスを非常に手の込んだ文鎮に変えてしまうことへのある程度の覚悟が必要となります。
画像を抽出するためにデバイスを破損させるリスクを冒すよりも、ベンダーがどのように対応しているかを説明した資料を探すことにしました。その結果、開発用コンテナの存在が記載された古いプログラミングガイドにたどり着きました。そこで、Docker Hubでこのコンテナを検索しました。広範囲に検索したため、数千件もの検索結果が得られ、手作業で確認するには多すぎました。そこで、公開されているリソースの列挙と分類を支援するツールのアイデアが生まれたのです。
FATはまさにその名の通り、公開情報の探索からアーティファクトの回収へと移行することを目的とした、ステートフルなコマンドラインツールです。FATは、広範なOSINTフレームワークに取って代わることを意図したものではありません。SpiderFoot、Recon-ng、sn0intなどのツールは、より広範な情報源を網羅し、より充実した調査モデルを備えています。FATは、ファームウェアの復元に特化した、プラグインベースのツールです。
各プロジェクトでは、現在の研究状況や成果を体系的に記録しているため、現時点では無関係に見えるような情報でも、プロジェクトにさらなる文脈が加わることで有用なものとなる可能性があります。FATは現在、コンテナレジストリ、過去のウェブアーカイブ、コードホスティングプラットフォームなど、さまざまな種類の公開情報源を統合しています。プラグインが情報源ごとの統合機能を提供し、それを取り巻くワークフローが反復的な手順を処理します。
表面プラグインの処理の流れを簡略化すると、次のようになります:
また、このワークフローでは、すべてのプラグインに共通するコマンドモデルが採用されています:
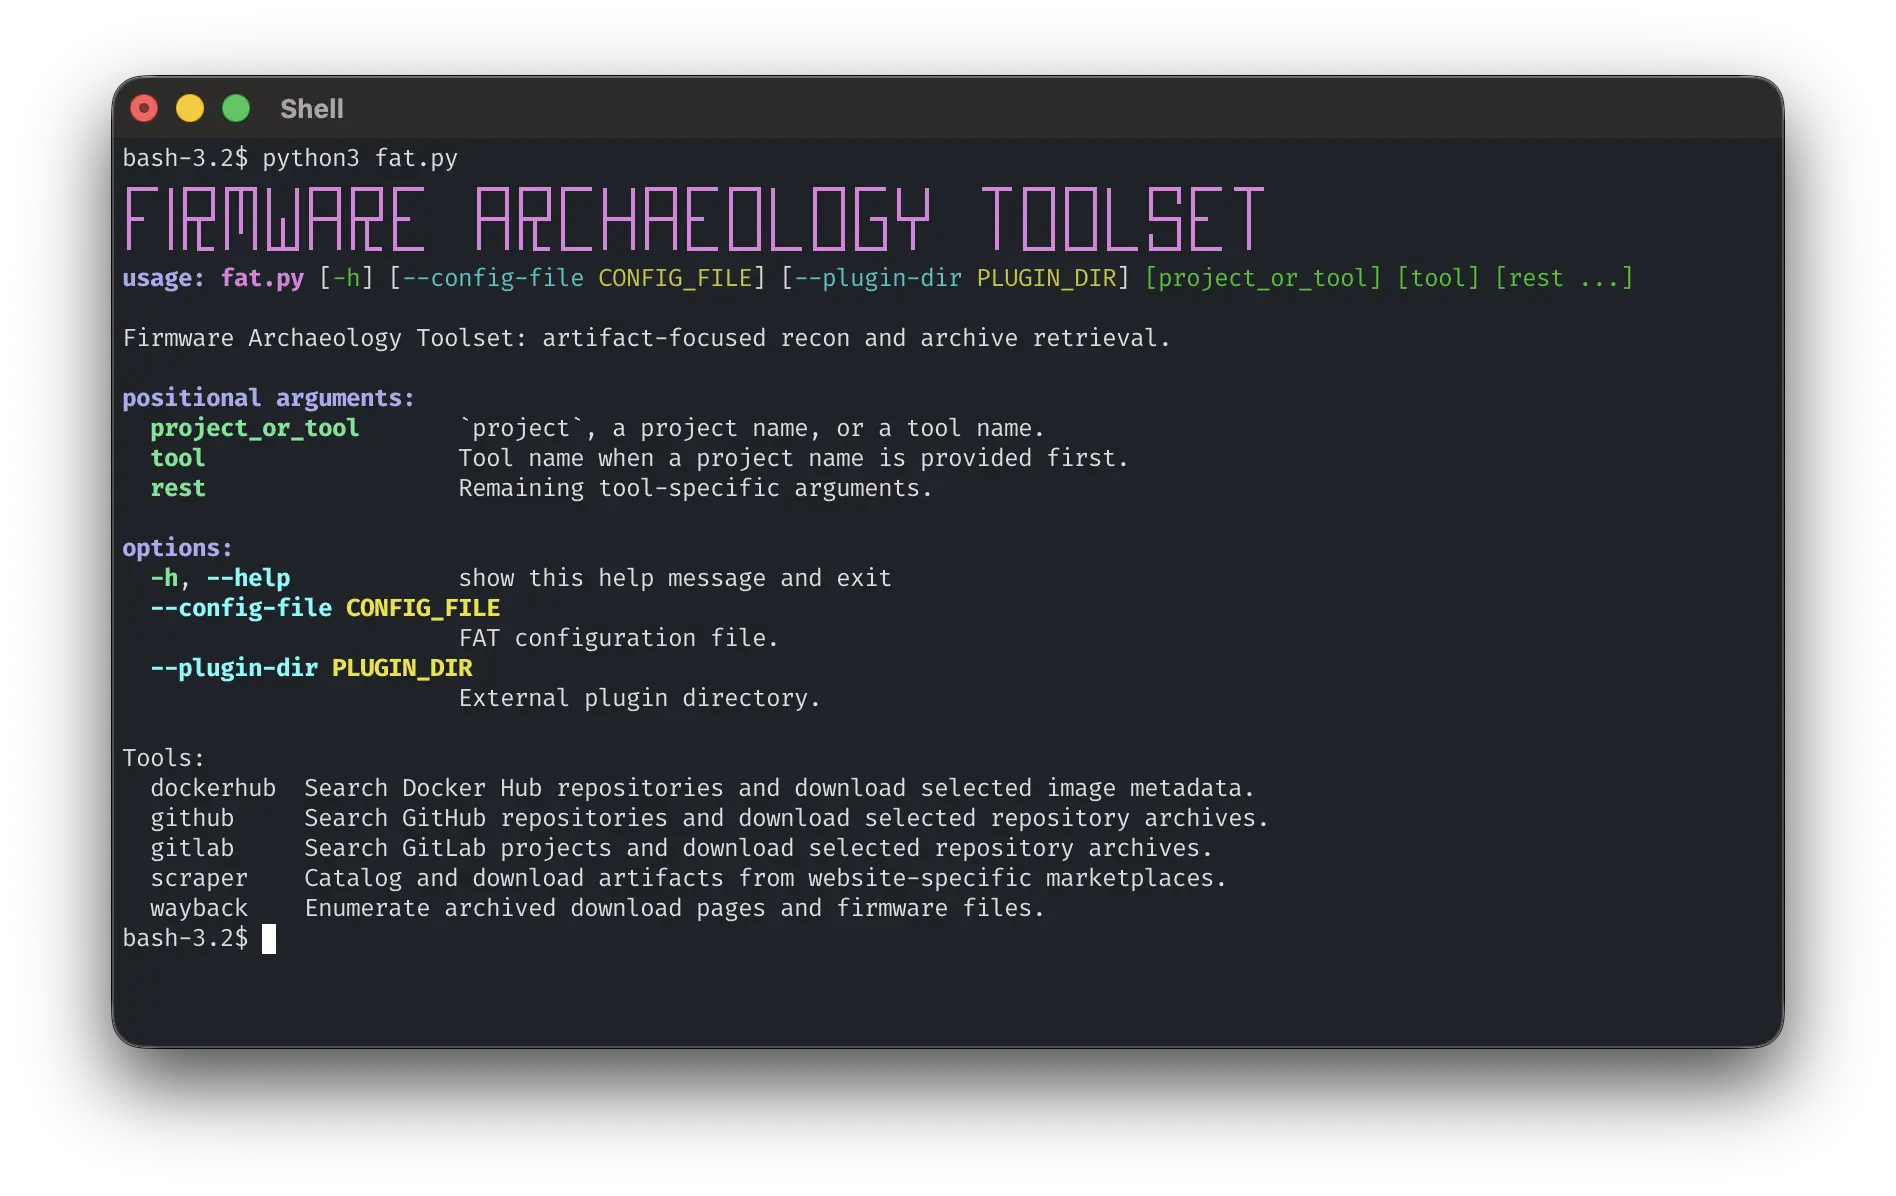
特定のキーワードとURLの設定が完了すると、FATはそれらの公開情報源から関連する候補を検索します。FATのおかげで、検索結果を大幅に絞り込み、最終的には1つの候補コンテナに絞り込むことができました。このコンテナは古いSDK環境であり、残念ながらデバイスのファームウェアイメージを扱うための有用なツールや機密情報は含まれていませんでした。しかし、製品の関連性やベンダーの開発環境の全体像を確認する上では有用でした。
「ブリッジ・ファームウェア仮説」
同じベンダーの他のデバイスを調査していたところ、以前のファームウェアのパスワード方式について記述した先行研究を見つけました。そこで、その方式を、モデルごとに必要な調整を加えて、対象の新しいファームウェアに暫定的に適用してみました。しかし、失敗に終わりました。とはいえ、この失敗を通じて、ある妥当な仮説が浮かび上がりました。それは、ベンダーが更新形式を変更する前に、当モデルに対しても同じ方式を採用していた可能性があるということです。
幸いなことに、暗号化形式を変更すると移行上の問題が生じます。現場のデバイスは依然として旧来の更新形式しか認識できないため、新しい復号ルーチンは、旧形式で暗号化されたパッケージの中に含まれて届けられる必要があります。ブリッジ更新では、この移行に伴う両方の要素を同時に伝達できます。つまり、旧来のアップデータが処理できるイメージと、新しい方式を導入する新しいペイロードの両方を含めることができるのです。
この仮説を検証するため、過去のアップデートパッケージについて、次の2つの特性があるかどうかを調べた。a) 従来の復号ルーチンで復号できること、b) 複数のファームウェアイメージが含まれていること。前述の通り、ベンダーのウェブサイトには最新のアップデートしか公開されていなかったため、ブリッジのアップデートを見つけるにはインターネットアーカイブを徹底的に調べる必要があった。この検索作業には、2つの異なる側面がある:
- 対象となる製品またはダウンロードページのキャプチャを列挙する
- それらのキャプチャ内のリンクを解決し、アーカイブされたファイルを取得する
FATのWaybackプラグインは、この問題を解決するために、互いに補完し合う2つのモードをサポートしています。
正確なURLモード
製品やダウンロードページが判明している場合、FATはその特定のURLのアーカイブ版を列挙することができます。これは、ファームウェアのダウンロードリンクが予測できない場合に特に役立ちます。ファイルのURLを推測する代わりに、もともとそのリンクが含まれていたページのスナップショットを復元することができるからです。
アーカイブされた製品ページからファームウェアのリンクを抽出するには、ベンダー固有のパーサーが必要です。概念的には、そのパーサーは次のようにごく単純なものでも構いません:
ドメインキーワード検索
ベンダーは、ウェブサイトを再構築したり、時間の経過とともにURLスキームを変更したり(今回の調査中にベンダーが行ったように)、あるいはファームウェアを別のCDNに保存したりする場合があります。そのような場合、FATはベンダーのドメイン全体を対象に、Waybackでの検索範囲を広げ、キーワードやファイルの種類を用いて検索結果を絞り込むことができます。
どちらのモードでも、このツールは選択およびダウンロード可能なスナップショットのリストを返します。選択対象がHTML形式の製品ページである場合は、設定済みのベンダーパーサーが呼び出されます。それ以外の場合は、ファームウェアへの直接リンクがそのままダウンロードされます。
過去のパッケージが利用可能になった後、最新リリースから遡って古い復号パスを適用しました。レガシールーチンが開くことができた最新リリースが、ブリッジパッケージの候補となりました。Waybackパーサーは、ファームウェアファイルがローカルで利用可能になった際に呼び出される「post_download」フックも公開できます。
フックはオプションです。FATは、選択されたパーサーが呼び出し可能なpost_download関数をエクスポートしているかどうかを確認し、選択されたファームウェアのダウンロード完了後にその関数を呼び出します。このダウンロード後の段階で、ファームウェアの復号化と分類を実装しました。
新しい更新形式:ベンダーの実装の再利用
この時点で、バイナリをデコンパイラに読み込まずとも、驚くほど多くの情報を得ることができていました。過去のバージョンを特定し、古い復号パスを復元し、検索範囲を有力な移行用パッケージに絞り込んでいたのです。この回収したパッケージの中には、2つの暗号化されたファームウェアコンポーネントが見つかりました。1つは古い暗号化方式を用いたブリッジイメージ、もう1つは新しい方式を用いたターゲットイメージです。私たちは、これがベンダーのウェブサイトに掲載されている最新のアップデートで使用されているものと同じ方式であることを期待していました。
そこで、ブリッジのファームウェアの解析を開始したところ、新しい更新フォーマットでは階層化されたプロセスが採用されていることが判明しました。最初の層は従来の方式とほぼ同様でしたが、パスワードの導出方法にわずかな変更が見られました。その層を取り除くと、残ったパッケージには、部分的に難読化された復号用バイナリとともに、別の暗号化されたペイロードが含まれていました。次の課題は、この難読化されたバイナリをリバースエンジニアリングするか、それともエミュレートするかということでした。
対象機能のエミュレーション
対象機能のエミュレーションは、ベンダーのバイナリを完全に実行することと、ベンダーの暗号化機能を再実装することの中間に位置します。この手法は、バイナリ全体の中から単一の関数、あるいは関数のサブセットを呼び出すために必要な意味のある状態を再構築できるという前提に基づいています。しかし、これは一見したほど簡単ではありません。正しい関数を特定し、それらに適切なコンテキストを提供し、無関係な関数への呼び出しをモックすることは、私たちが回避しようとしている実際のリバースエンジニアリングよりも複雑になる可能性があります。 また、ベンダーが段階的な更新を行っている場合、バイナリを正しくロードするために必要なランタイムライブラリの一部が、更新パッケージに含まれていない可能性があるという点も考慮する必要がありました。
幸いなことに、今回のケースでは、ファームウェアイメージの復号処理を行う関数の実行コンテキストは小さく、再現も容易であり、必要なランタイムライブラリはすべてブリッジファームウェアイメージに含まれていました。私たちはプリロードライブラリを介してこれらの関数を呼び出しました。バイナリ自体が復号処理を実行し、分析マシンへの副作用を防ぐため、私たちのフックがOSコマンドをインターセプトしました。
多くのバイナリインスツルメンテーションフレームワークが、この種の作業に対応しています。FATは、公開インターフェースの発見、アーティファクトの取得、およびそれらのステップをつなぐワークフローに焦点を当てているため、エミュレーション機能は意図的にFATの範囲外としました。
このターゲットの場合、小さなC言語のプリロードライブラリで十分でした。メカニズムをコンパクトに保つことで、制御フローと起こりうる副作用の両方を確認しやすくなりました。以下のスケッチは、簡単なデータ構造の例を用いて、そのパターンを示しています:
実際のプリロードにおけるアドレス、呼び出し規約、パス、フィールド、オフセットはすべて、ターゲットバイナリのリバースエンジニアリングによって導き出されます。その原理は単純明快です。ベンダー側のコードに、すでに導出方法を知っている値を計算させるのです。
重要な点は、エミュレーション対象を可能な限り小さく保ち、実際のバイナリで使用されている分岐条件を維持しつつ、副作用を回避することです。このプリロードライブラリ、QEMU、および必要なベンダーライブラリを用いて、最終的にブリッジ更新パッケージ内の2つ目のファームウェアイメージの復号に成功し、この復号ルーチンがベンダーのウェブサイトで入手可能な最新のファームウェア更新でも機能することを確認しました。
ファームウェアからアプリケーションまで
最新のファームウェアがついに利用可能になったことを受け、私たちは攻撃対象領域の残りの部分、つまりプラットフォームのアプリケーションインストーラーと、デバイスが受け入れるサードパーティ製パッケージの調査に着手しました。冒頭でも述べた通り、これらのパッケージも暗号化されています。
インストーラーは、単一の静的な秘密鍵ではなく、パッケージ名から導出されたパスワードを使用して、受け入れられたパッケージの復号化を行います。これは一見、より優れた戦略のように思えるかもしれませんが、アルゴリズムが判明してしまえば、その保護機能は失われてしまいます。リバースエンジニアリングを行う前から、このことについて有力な手がかりがありました。デバイスを工場出荷時設定に完全にリセットした後、以前正常に動作していたアプリケーションパッケージの名前を変更したところ、その再インストールに失敗したのです。その失敗がパッケージのファイル名に関連していることに気づくまで、しばらく時間がかかりました。
同じプリロード手法を用いて、呼び出すべき正しい関数を特定し、期待されるコンテキストとアプリケーションのメタデータを指定しました。最初のアプリケーションは正常に復号されましたが、他のいくつかのアプリケーションでは復号に失敗しました。この失敗により、最初のエミュレータに制限があることが明らかになりました。メモリ内の初期化されていないオブジェクトによる副作用のリスクを低減するため、周囲の復号ルーチンのエミュレーション範囲を狭めすぎていたのです。 インストーラーを改めて検証した結果、実際には2つのアプリケーション形式に対応していることが判明しました。つまり、まず新しいアプリ暗号化形式を試み、それが失敗した場合は古い形式にフォールバックする仕組みでした。エミュレートするラッパーを拡張し、制御フローを維持しつつ、負荷の高い処理にはベンダーのコードを活用することで、残りのアプリケーションをすべて復号することに成功しました。
楽しい部分を他人に譲ってしまいたいですか?
「ファームウェア・アーキオロジー・ツールセット」はLLM時代の産物であるため、ここで当然の疑問が浮かびます。LLMエージェントは、この作業の一部をこなすことができるのでしょうか?
その可能性を探るため、LLMエージェントにFATの拡張方法と使用方法を教えるスキルを公開しています。その目的は、繰り返しのウェブ検索やその場限りのHTMLパーサーを不要にし、適切に文書化されたデータ収集フォーマットを確立するとともに、エージェントが従うべき明確なワークフローを提供することにあります。これらの指示により、エージェントは新しいベンダーとの連携構築を支援し、その結果として生成されたプラグインを使用してデータ取得ワークフローを駆動することが可能になります。 研究者は、ベンダーとの連携機能を自ら作成してその仕組みを直接管理することも、その反復的な作業をエージェントに委ね、エージェントが回収した成果物の検証により多くの時間を割くことも可能です。
これまでの成果と今後の取り組み
ファームウェアを復元したことで、攻撃対象領域の分析範囲を広げるために必要な可視性が得られました。 より詳細なリバースエンジニアリングを行うべき箇所を決定する前に、サービス、設定、IPCメカニズム、およびアプリケーションの挙動をマッピングしました。その作業の結果、最終的にターゲットに対するゼロクリックRCEチェーンを構築することに成功しました。また、再起動、ファームウェアのアップグレード、工場出荷時設定へのリセットを経ても、root権限を維持する方法も発見しました。このペイロードを削除するには、特定のデバイス機能を使用する必要がありますが、そのためには被害者が、デバイスがどのように標的とされたかを知っている必要があります。
現在もベンダーと協力して、影響を受ける製品のセキュリティ対策を講じている最中であるため、この攻撃チェーンに関する技術的な詳細はここでは公開しません。その代わり、この研究から直接生まれたツールを公開します。FATのおかげで、散在していた公開アーティファクトを、入手可能な最新のファームウェアイメージ用の実用的な復号ルーチンへと変換することができました。
この記事では、FATが使用された可能性のあるシナリオの1つについてのみ説明していますが、このツールには他にも多くの機能があり、新しいプラグインを作成することでその機能を拡張することも可能です。ベンダーが公開ソースに痕跡を残している場所であればどこでも、ファームウェア考古学の手法が適用可能です。他の研究者の方々も、それぞれの調査対象に対してこの手法が役立つことを願っています。