Spark 2026 -Nozomi Networks のカスタマーカンファレンスにぜひご参加ください!
登録する
規制要件の拡大、サイバーリスクの複合化、そしてAIを活用した自動化により、重要な業務のセキュリティ確保と管理のあり方は変化しつつあります。組織には、どのような資産が存在するか、それらがどのように変化したか、誰が変更を行ったか、なぜその決定がなされたか、そしてその決定が依然として安全で、コンプライアンスに準拠し、効果的であるかどうかを把握できる、リアルタイムのOT システムが必要です。

リアルタイムかつ正確な資産台帳
ハードウェア、ソフトウェア、構成、接続性、およびビジネスコンテキストにわたる資産の詳細を一元管理し、変化の激しい環境においてもその正確性を維持します。

以下の目的に合わせて開発されたツールを活用した、安全な変更管理OT
IT向けに設計された既製のツールを修正する手間やコストをかけずに、現場のチームが重要な意思決定を行うために必要な業務およびビジネスの状況を把握できます。

時代の変化に対応したコンプライアンスの証拠
規制要件の変化に合わせて監査証拠を継続的に追跡・更新することで、監査時に証拠を慌てて集める必要がなくなります。
Nozomi Compassは、最も詳細な自社保有のアセットデータに基づいて構築された、OT 専用の唯一のアセットおよびサービス管理プラットフォームです。このプラットフォームは、確固たるコンプライアンス、ガバナンスに基づいた変更管理、そして実質的なリスク低減を実現します。
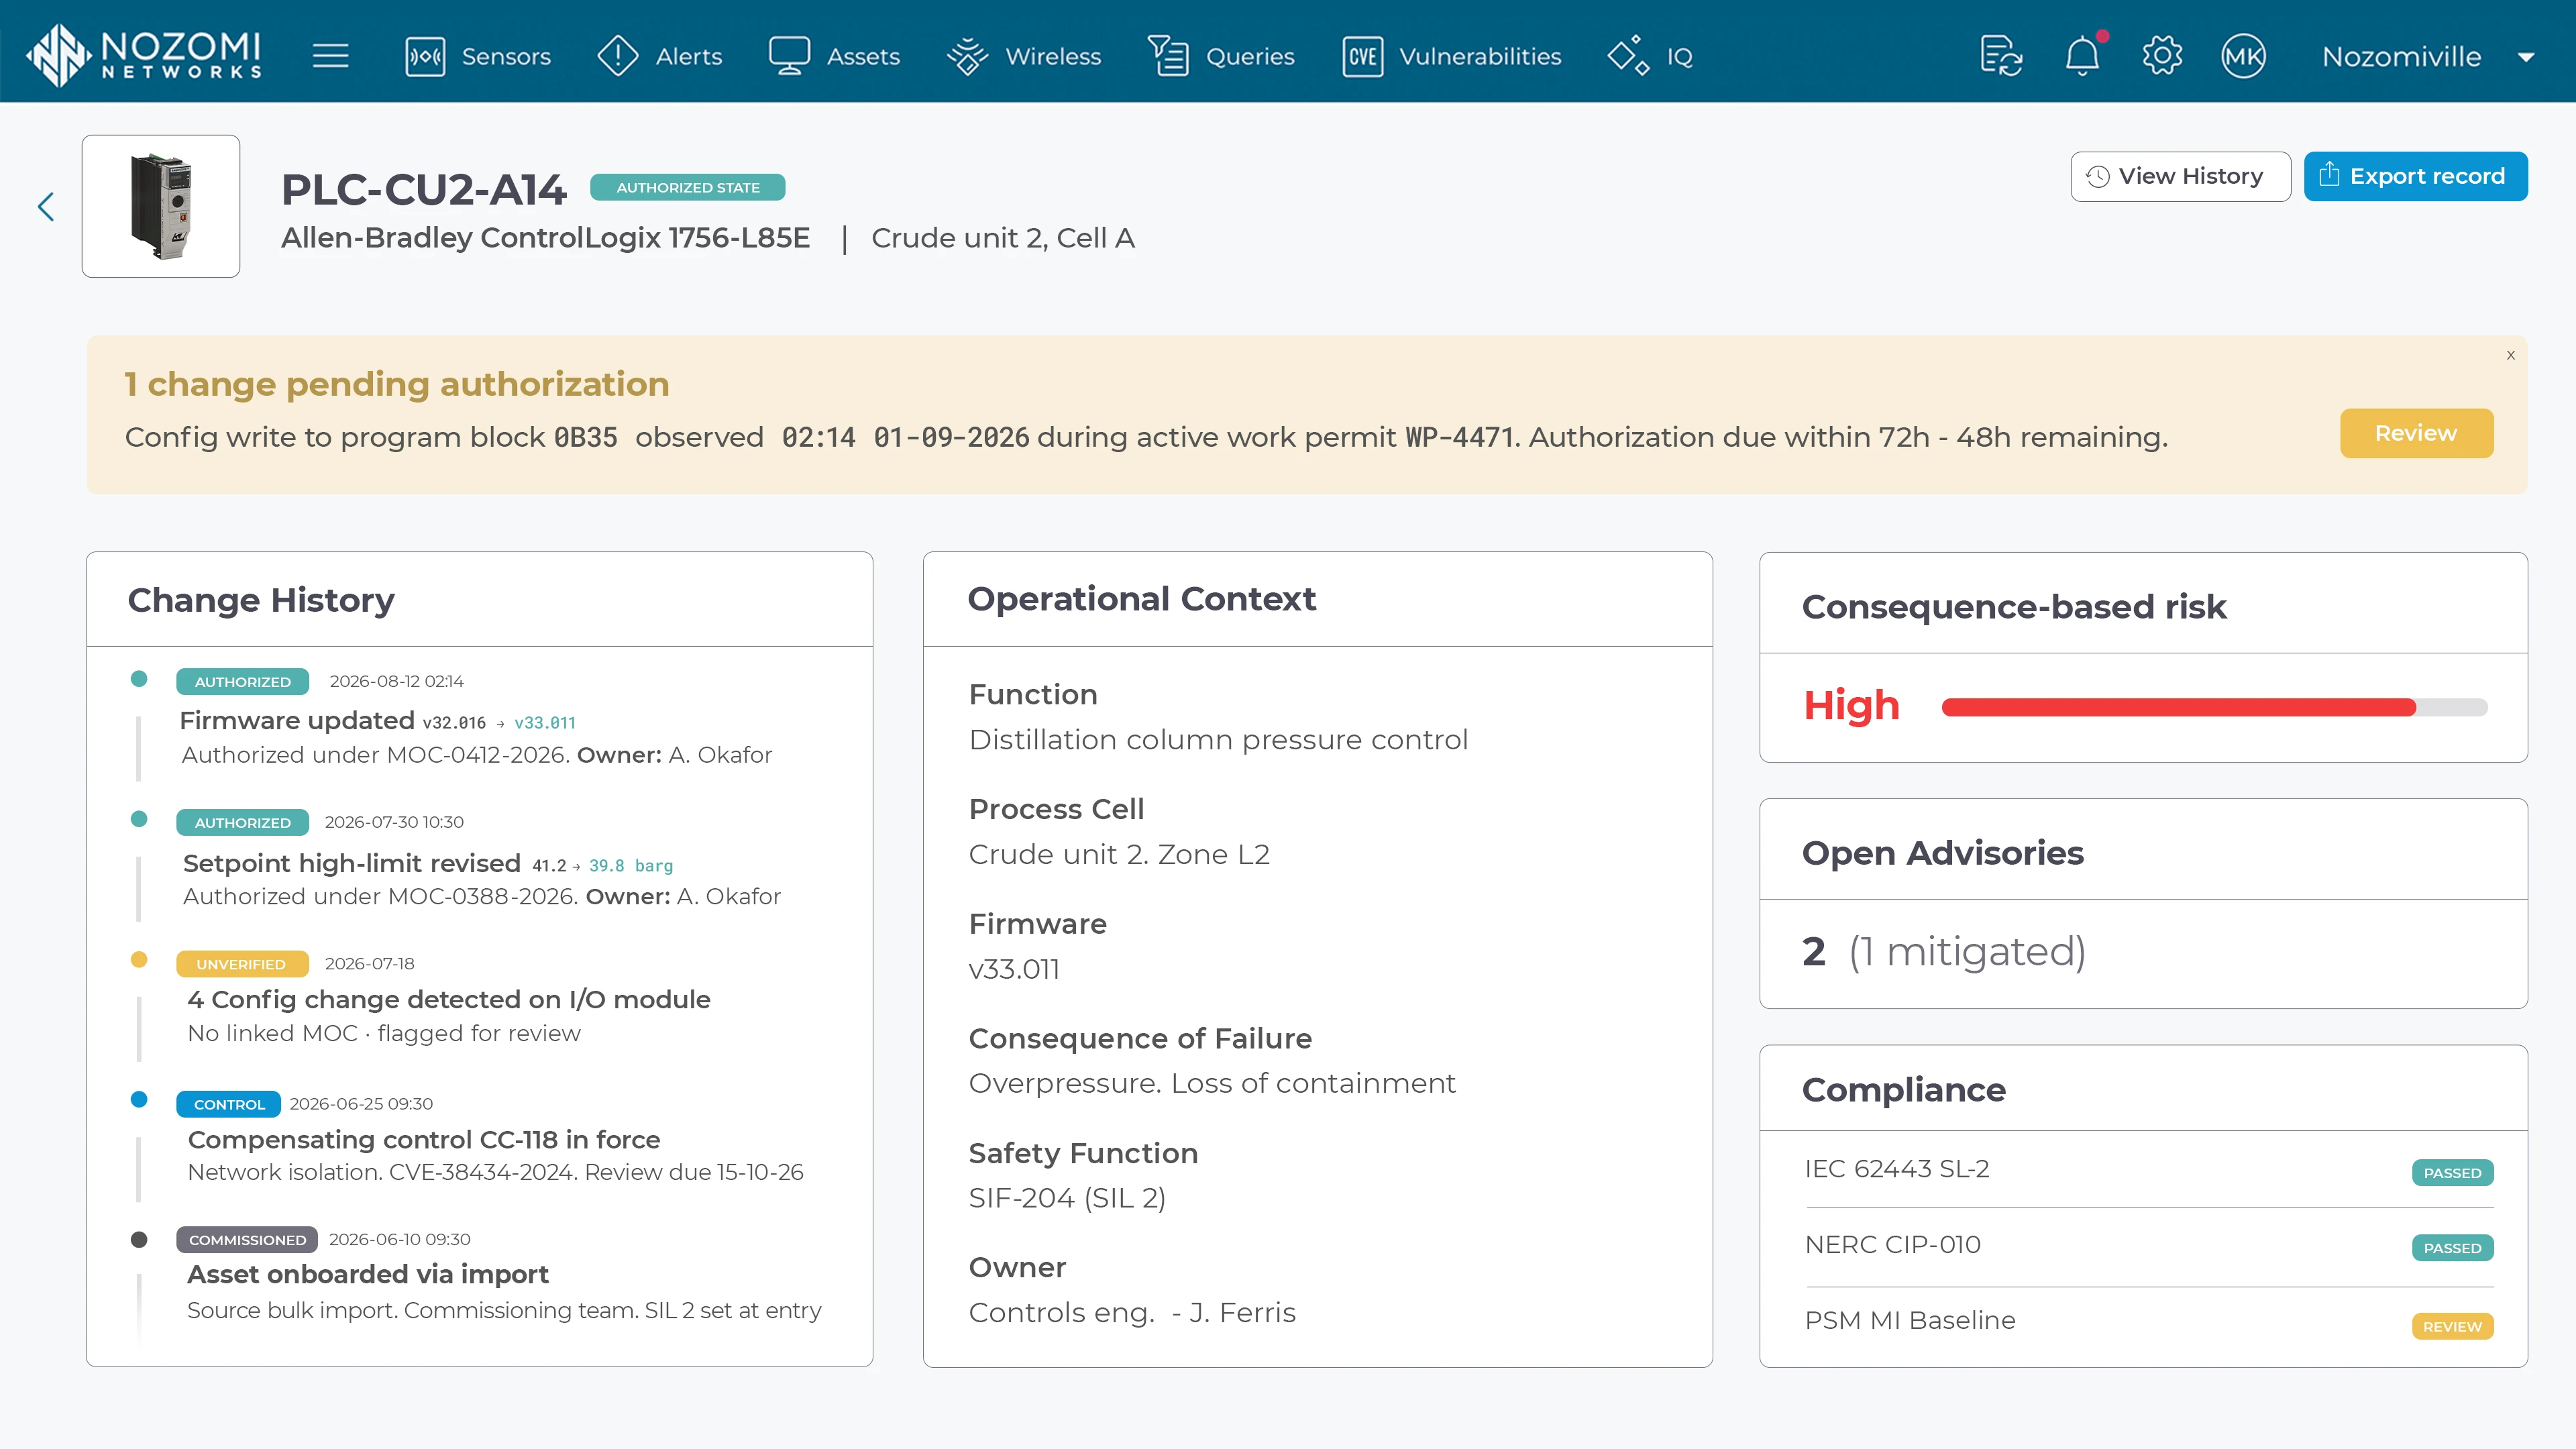
「真実の源」に基づいて構築されています。すべてのワークフロー、リスクスコア、監査は、最も広範かつ最新のOT 資産レコードに基づいて実行され、常に完全かつリアルタイムな全体像を把握できます。

リスクに関する意思決定、コンプライアンス報告、および変更管理の向上に役立つ、信頼性の高い単一の記録を維持する。
資産レコードに、プロセス、安全性、階層、依存関係、およびビジネス上の文脈に関する情報を追加します。
何が変更されたか、いつ変更されたか、なぜ変更されたか、そしてその変更が承認されていたかどうかといった変更履歴を記録しておく。
資産の状態、業務への影響、規制要件、およびリスク軽減策を踏まえて、対策の優先順位を決定する。
CMDB、IT資産管理、ITサービス管理、エンジニアリング、その他のエンタープライズシステムなど、連携されたツール間で信頼できるコンテキストを共有します。
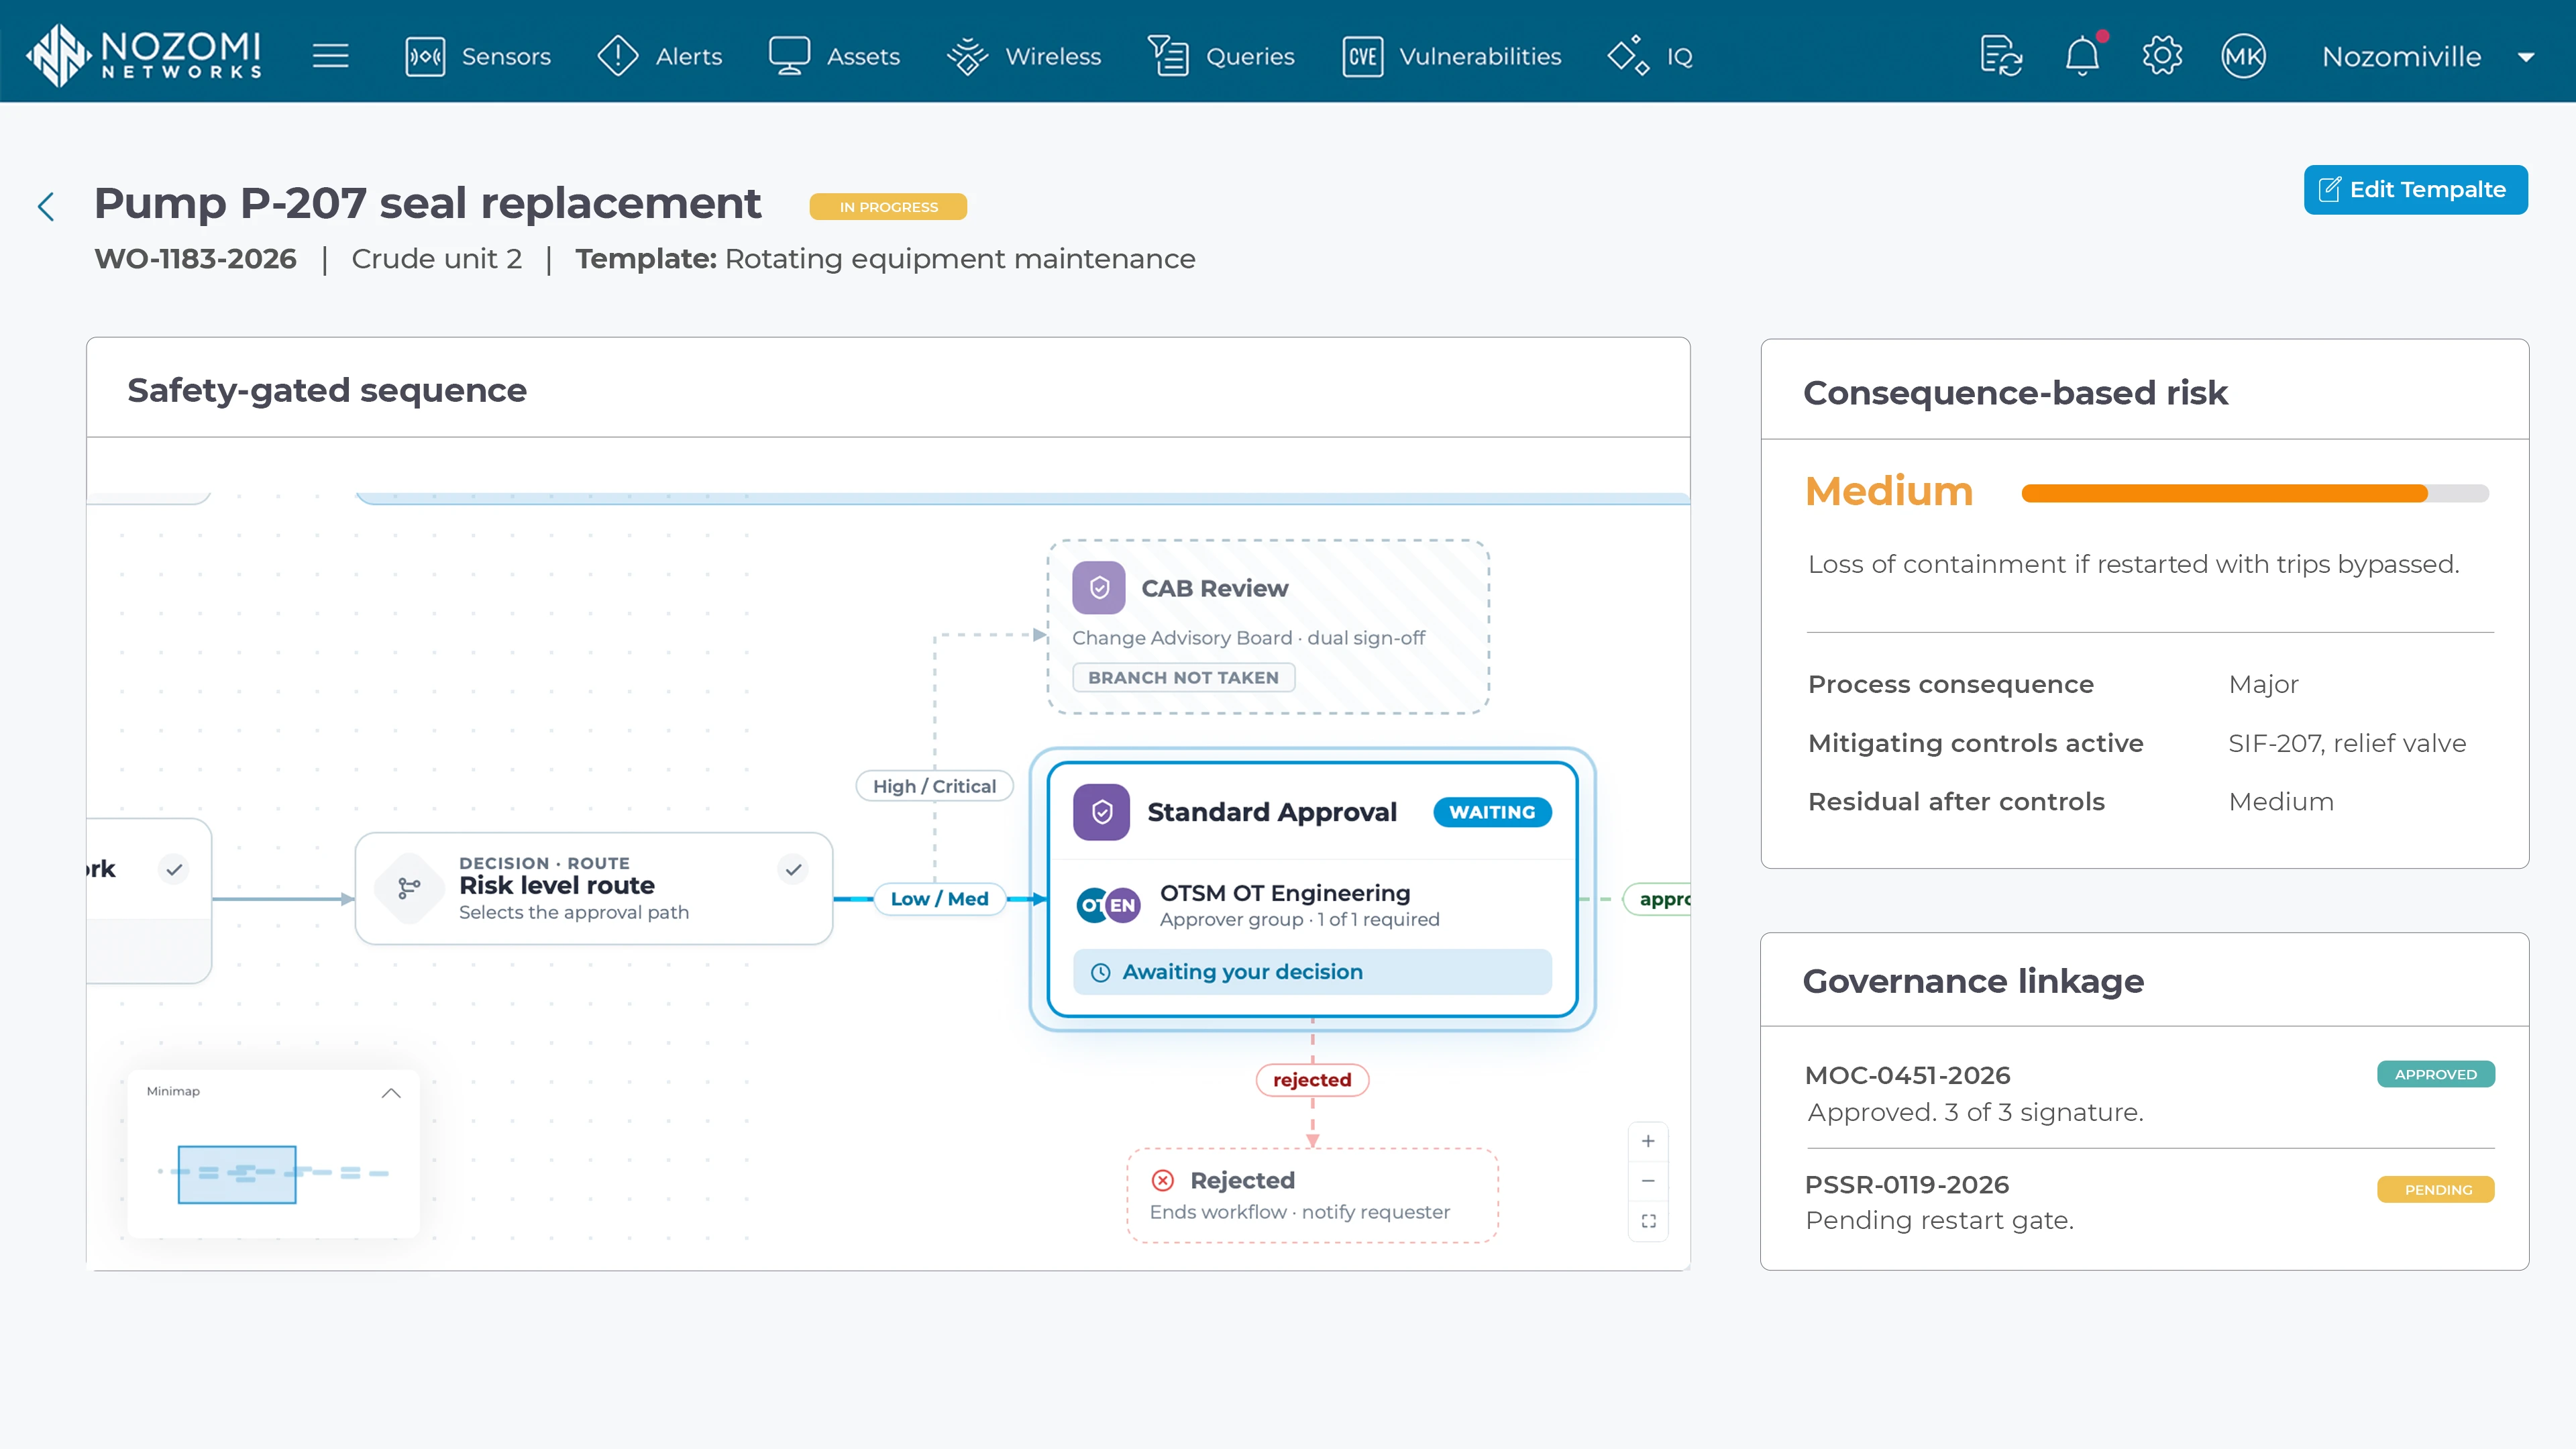
OT- 導入直後から「-ready」および「OT-safe」に対応しています。 OT - プロセスを考慮したコンテキスト、安全性モデリング、およびパデューレベルの資産間関係を備えたワークフローにより、変更管理の迅速化とガバナンスの簡素化を実現します。
必要な安全条件が満たされるまで、変更管理の開始、再開、および「解決済み」へのマーク付けを防止してください。
OT のリスクについては、資産の機能や役割を考慮していない脆弱性の深刻度スコアのみに依存するのではなく、物理的プロセスによる影響や、すでにそのリスクを軽減している対策に基づいて優先順位を付ける。
変更内容は、それを規定する「変更管理」および「稼働前安全審査」のプロセスに反映されます。各変更は、承認された内容と実際に実施された内容を結びつける、署名入りで追跡可能な記録によって完了します。
OT 専用のテンプレートをベースに、ノーコードデザイナーを使ってワークフローをカスタマイズしましょう。
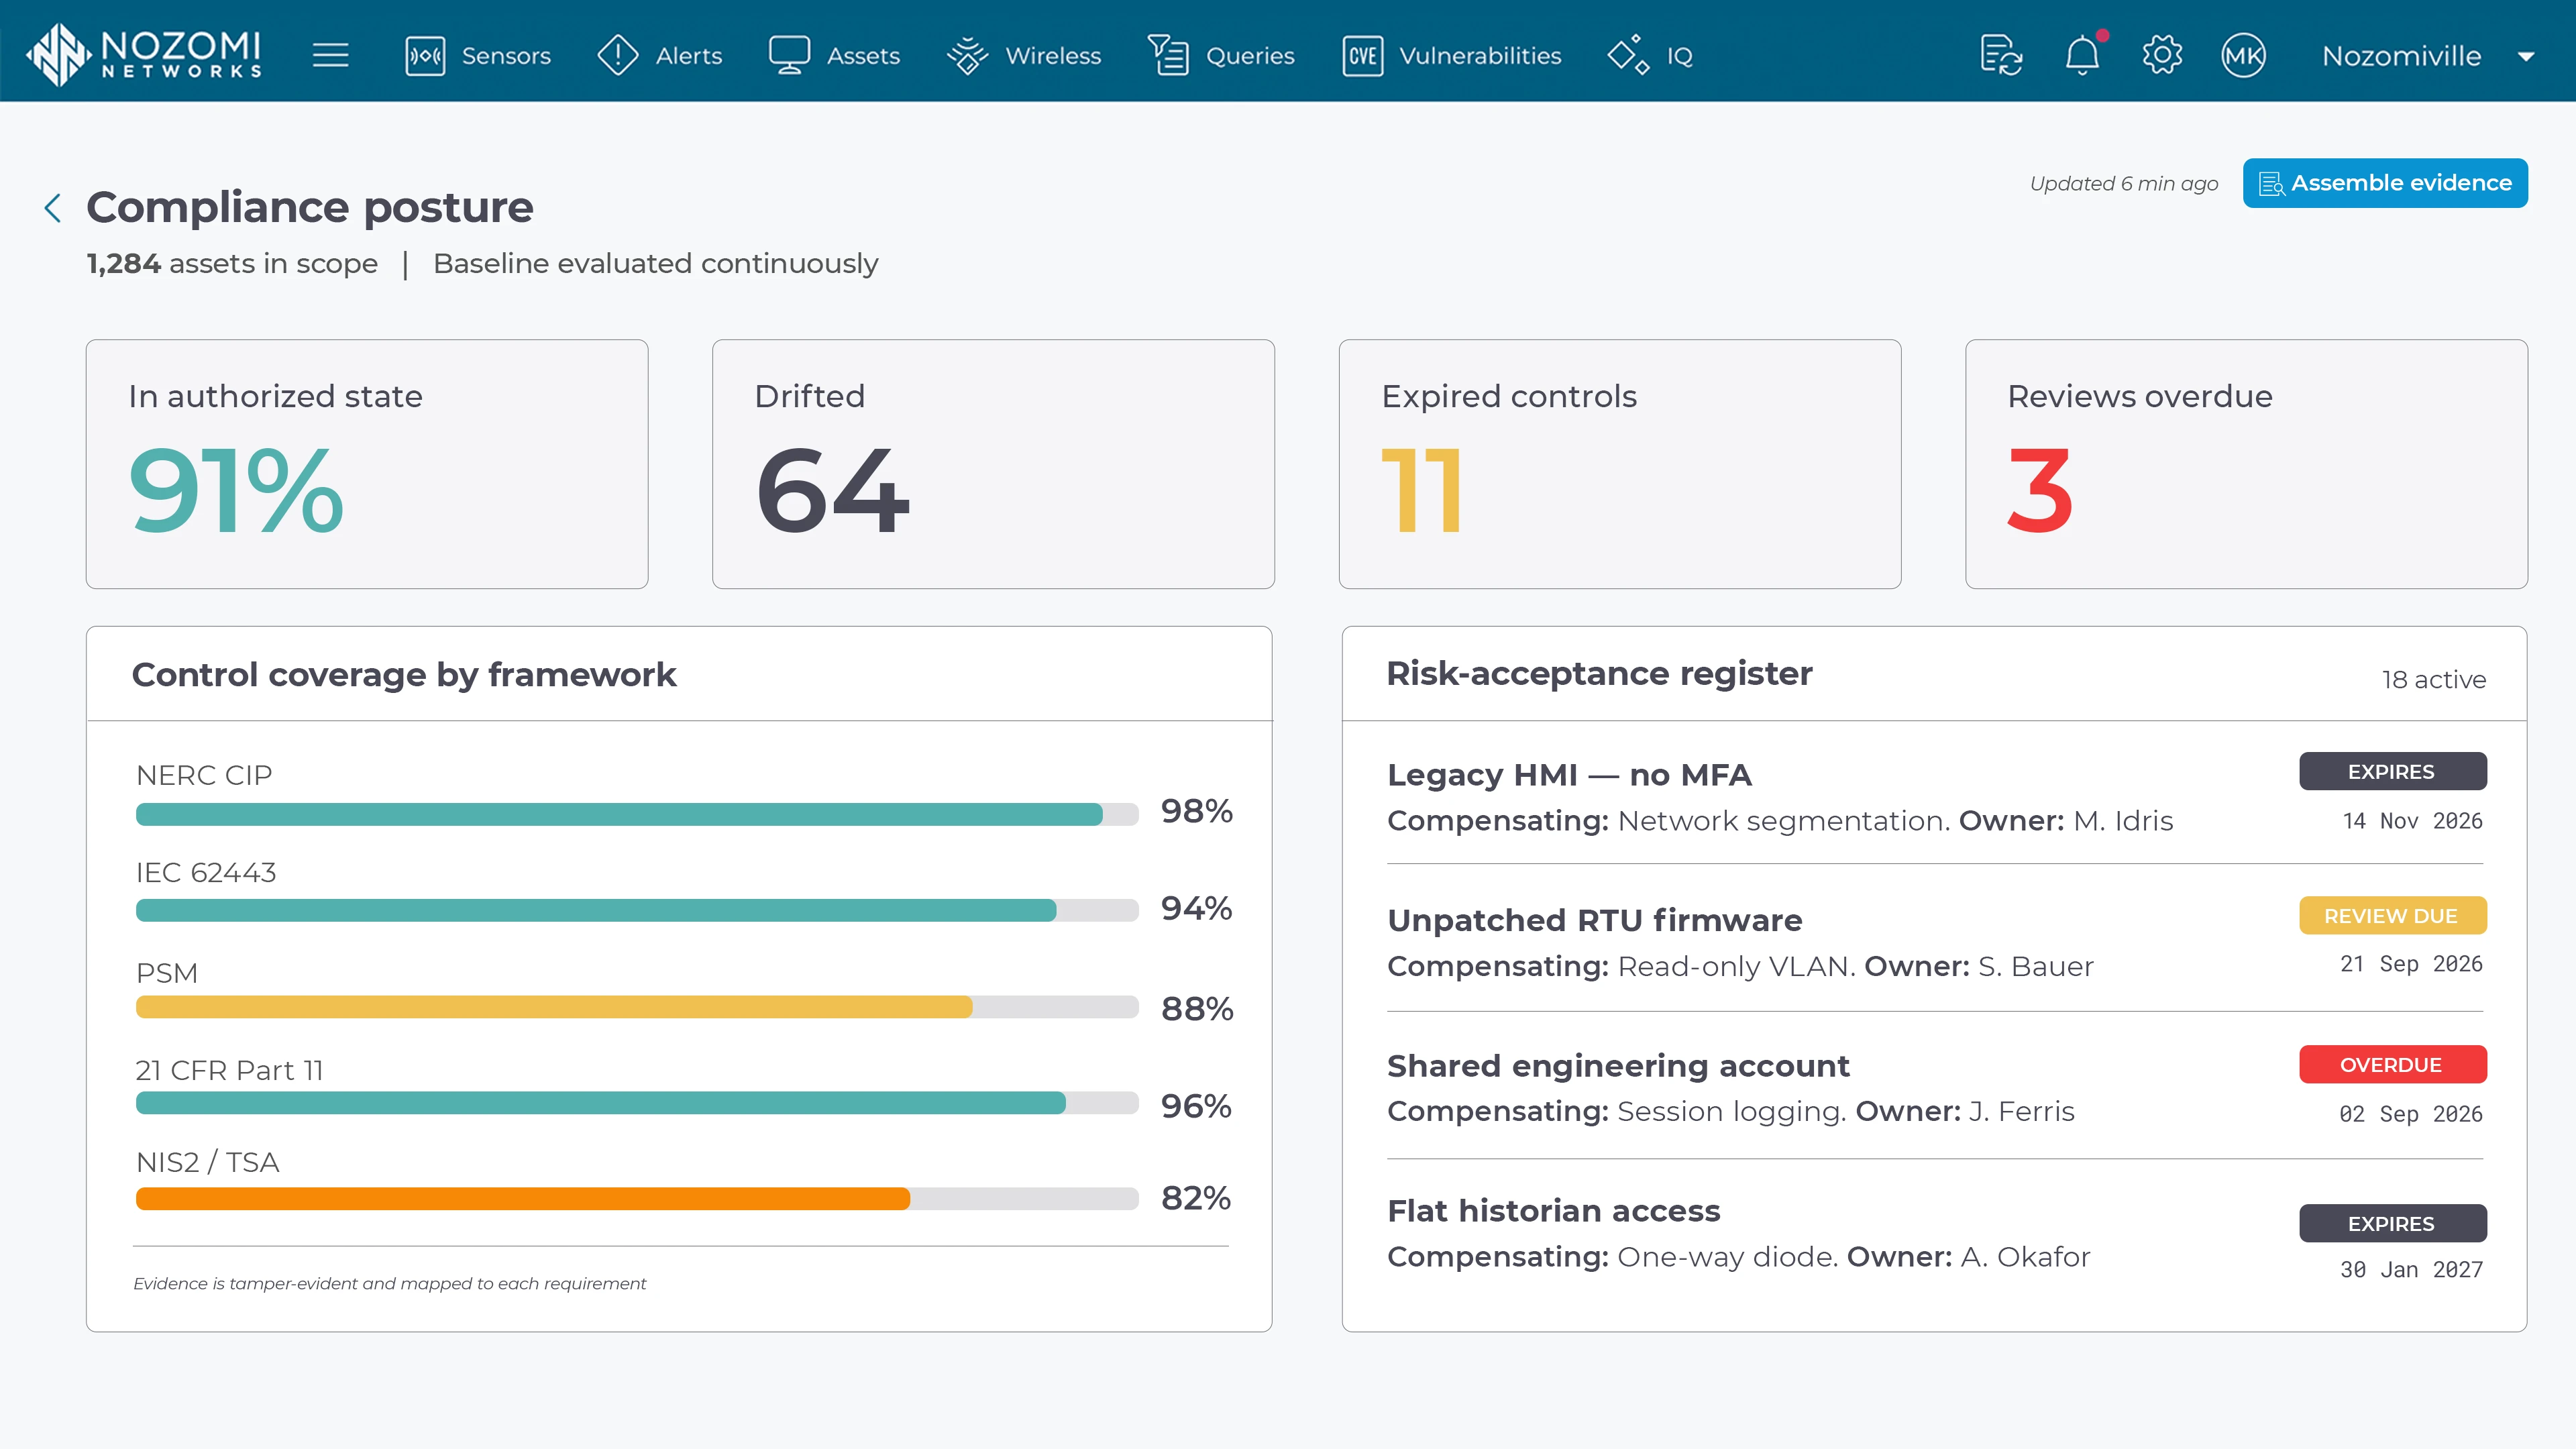
カスタマイズされた自動生成レポートにより、地域およびグローバルな規制枠組みに準拠した、監査対応可能な証拠が継続的に提供されます。
マップアセット、OT 固有の制御機能およびアクティビティを、NERC CIP、IEC 62443、NIS2、TSAなどの規制枠組みに直接対応させます。
手動での収集を必要とせずに、資産、統制、変更、および期間にわたって、フレームワークに照合された証拠を生成します。
是正措置、許容リスク、責任の所在、見直しサイクル、および有効期限を追跡管理します。これにより、例外事項が放置されて期限切れになることなく、確実に記録され、再評価されるようになります。
監査上の指摘事項となる前に、逸脱、有効期限が切れた管理措置、および期限切れの措置を特定します。これにより、コンプライアンスは、定期的な証拠収集作業ではなく、継続的な業務上の規律となります。