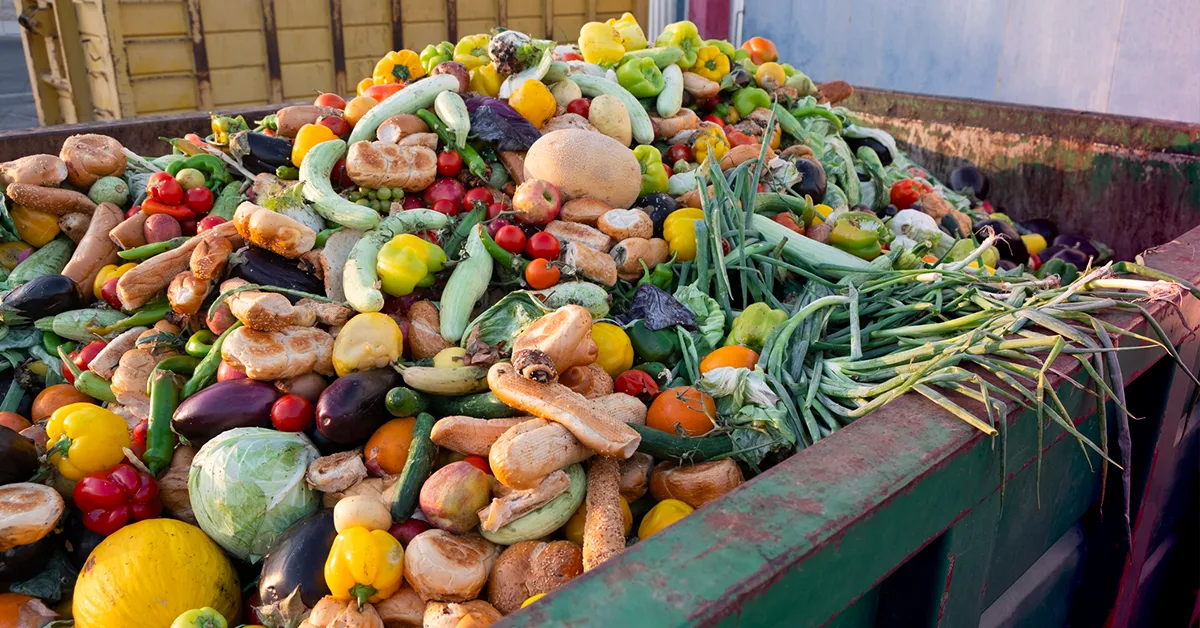
今週末、フランスのスーパーマーケットの冷蔵システムを襲った大規模なサイバー攻撃は、リモートアクセス用のインターネット接続が適切に保護されておらず、ハッカーに悪用された場合にどのような事態を招くかを如実に示している。 今年初め、攻撃者たちは米国の水道事業者の制御装置やガソリンスタンドの燃料タンク計器を標的にしたが、これらの事例においても、攻撃を受けたデバイスはインターネットに直接接続されていた。水道事業者への攻撃を受けて、米国サイバーセキュリティ・インフラセキュリティ庁(CISA)は、各組織に対し、「不要なリモートアクセスは削除し、必要な場合はセキュリティ対策を講じる」よう勧告した。
どちらの連続ハッキング事件も、コントローラーへのセキュリティ対策が不十分なリモートアクセスに起因していたが、空っぽの棚や、解凍されて腐った食品が捨てられている様子を捉えた画像は、サイバーセキュリティ担当者にとって必要な世界的な警鐘となったのかもしれない。
フランスのスーパーマーケットに対するサイバー攻撃:何が起きたのか
10月11日の夜、攻撃者たちはフランス全土の数百店舗にある冷蔵システムを遠隔操作し、冷蔵庫や冷凍庫を強制的に解凍モードに切り替え、設定温度を50°C(122°F)まで引き上げたと報じられている。BleepingComputerおよびパリ検察庁によると、月曜日の朝、出勤した従業員は、温まってしまった陳列ケースや傷んだ商品、さらには一部の店舗では発火し始めた機器を目の当たりにしたという。TIME誌が報じた『ル・モンド』紙によると、攻撃者らは通常なら従業員に警告するはずの警報の発動を遅らせるため、一部の霜取りサイクルを1時間から8時間に延長したとも伝えられている。
『The Hacker News』によると、インテルマルシェ、ネット、コオペラティブU、カルフール、モノプリが影響を受けた店舗を確認しており、E.ルクレールは自社の冷蔵機器サプライヤーの1社が被害を受けたと発表している。ロイター通信は、被害を受けたスーパーマーケットの総数を少なくとも350店舗と報じている。「レ・ムスケテール」の代表であるティエリー・コティヤール氏はBFMTVに対し、損失額は「全国で1日だけで数千万ユーロに上る」と語った。 パリ検察庁は捜査を開始しており、10月12日には、フランスの国家サイバーセキュリティ機関ANSSI傘下のCERT-FRが、Danfoss社のAK-SMおよびAK-SCシリーズコントローラーに対する「多数の侵害」を確認する警告「CERTFR-2026-ALE-012」を発出した。
しかし、被害はフランスにとどまらない。10月13日にCNNに出演した、Nozomi (Networks )の共同創業者兼CTOであるモレノ・カルッロ氏も、南アフリカ、ポルトガル、ベルギー、ポーランドを例に挙げたほか、ロイター通信はセコイアのアナリストの話を引用し、スペイン、ポルトガル、ポーランド、ドイツ、ベルギーの小売業者が影響を受けたと報じた。
10月13日現在、犯行声明を出した組織はなく、身代金要求の報告もされていない。
物理システムにリモートアクセスが必要となることが多い理由
運用技術(OT )へのリモートアクセスは、多くの場合、実務上の必要性から行われます。数百店舗に数千台の冷蔵ユニットを擁するスーパーマーケットチェーンや、少人数のチームで運営される小規模な水道事業者などは、いずれも通常、これらのシステムの保守を担当し、リモートでアクセスする外部業者に依存しています。そのため、各接続のセキュリティ確保が極めて重要となります。物理的なプロセスを制御するコントローラがインターネットからアクセス可能な場合、セキュリティ対策の手順は単純明快です:
- ゲートウェイを経由して、デバイスへの接続を頻繁に制御・監視し、安全なリモートアクセスを実現する
- ファームウェアのサポートを維持し、常に最新の状態に保つ
- デフォルトまたは共有の認証情報を置き換える
- 悪意のあるコマンドを受け取った場合に、誰かがそれに気づくようにしてください
この一連の遠隔アクセス攻撃が明らかにしているように、こうした手順が守られていないケースがあまりにも多い。CNNのインタビューで、カルッロ氏はその仕組みを率直に説明した。運用担当者はこれらのシステムを遠隔で、かつ安全に管理する必要がある。なぜなら、攻撃者が制御インターフェースにアクセスできてしまえば、「攻撃者は自分のコマンドを送信できてしまう」からだ。
スーパーマーケットにおけるサイバーフィジカルシステムの仕組み
スーパーマーケットでは、多くの買い物客が想像する以上に多くのOT が稼働しており、その大部分は通常、冷蔵設備が占めています。各陳列ケース、冷蔵室、冷凍庫には、それぞれ専用のケースコントローラが設置されています。このコントローラは、温度プローブからの信号を読み取り、蒸発器への冷媒の供給量を調整する電子膨張弁を制御し、蒸発器コイルに付着した氷を定期的に溶かすヒーターを稼働させます。 これらのケースコントローラは、フィールドバスを介して中央システムマネージャーに情報を送信します。今回の事例では、そのシステムマネージャーはダンフォスのAK-SMまたはAK-SCユニットでした。システムマネージャーは、店舗全体のスケジュール、設定値、アラーム閾値、および除霜サイクルを管理しており、技術者が遠隔で管理できるよう、組み込みのWebサーバーを稼働させています。
この設計には、リスクを左右する3つの特徴があります:
- 霜取りは正当な機能です。すべての冷蔵ショーケースにはこの機能が必要であり、一時的な温度上昇が見込まれるため、通常、コントローラーは霜取り実行中は温度アラームの発報を遅延させるように設定されています。このタイミングで長時間の霜取りを強制する攻撃者は、ソフトウェアの欠陥ではなくコントローラー自身のロジックを利用しているため、これを監視していない者にとっては、その変化が通常の動作のように見えてしまいます。
- 小売業者は、こうしたシステムを直接運用していない場合が多い。Coopérative Uの最高経営責任者、ドミニク・シェルチャー氏は、同社の店舗はダンフォスから直接購入しているわけではなく、システムの供給と保守を行う冷凍空調業者を顧客としていると述べた。そのため、ファームウェア、認証情報、およびネットワークへの露出について、誰が責任を負うのかは不明確なままである。
- この事業は次のように展開されています。あるチェーンには数百店舗があり、各店舗には独自のシステム管理者が配置されていますが、現場に警備員を配置している店舗はほとんどありません。
古いファームウェア、サポート終了、そしてパッチの所有権は誰にあるのか
ダンフォスは『Cooling Post』に対し、影響を受けたユニットの大部分は、旧型製品か、あるいは古いファームウェアを実行している現行製品であると述べた。旧型ユニットとは、2021年5月に生産終了が発表された「AK-SM 800」と、2016年に生産終了となった「AK-SC 355」であり、これらはいずれもソフトウェアやセキュリティの更新対象外となっている。影響を受けた現行世代の「AK-SM 800A」ユニットは、更新が行われていなかった。
ダンフォスはこの件について事前に警告していた。同社は2025年10月号のニュースレター『Tech Insider』において、AK-SM 800やAK-SC 355を含む旧型製品に対する厳格なサービス終了方針を発表し、顧客に対し交換計画を立てるよう促すとともに、2022年に発生した2件の事案を例に挙げた。 戦争開始当初にAK-SM 800を導入していたロシアのスーパーマーケット16店舗が標的となり、イスラエルの40店舗がハッキング被害に遭ったが、いずれも適切なファイアウォールやVPNによる保護が施されていなかった。
冷凍プラントは長年にわたって稼働することが想定されていますが、そのコントローラに搭載されているソフトウェアのサポート期間ははるかに短くなっています。カルッロ氏は先週、そのコントローラについて「それを保守するスタッフのほとんどが採用される前から設置されていた」と記し、OT のチームが年間に1回しか保守の機会を得られない場合もあると述べています。コントローラがサポート終了時期を迎えると、パッチを待つことはできず、残された選択肢は隔離、代償制御、あるいは交換のみとなります。
全体像:インターネットからアクセス可能なコントローラ
CERT-FRの警告によると、管理インターフェースをインターネットに公開することはベストプラクティスに反するとしています。同警告では、運用者に対し、すべてのAK-SMおよびAK-SCインスタンスへの接続を切断するか、アクセスをフィルタリングするよう求めており、リモート管理が避けられない場合、信頼できるIPアドレスへのアクセスを制限することは、あくまで第一段階の一時的な措置に過ぎないと説明しています。フランスのメディアの報道によると、タルヌ県にあるディクセル(Dixell)製の機器を使用しているE.Leclercの店舗でもコールドチェーンが機能しなくなったことを受け、10月13日のアラート更新でコープランド(Copeland)およびディクセル(Dixell)のXWEBコントローラが追加されたとのことです。
この脆弱性は、攻撃のかなり前から確認可能だった。10月12日、研究者のバティスト・ロバート氏は、2,752件の脆弱なダンフォス製システムを発見し、そのうち1,590件はフランス国内に存在していた。その翌日、ロイター通信は、Shodanを通じて依然として少なくとも4,500件のダンフォス製インターフェースが確認できることを報じた。フランスのスキャン専門企業Onyphe社によると、最新のソフトウェアを実行しているのはごく一部に過ぎないようだ。前述の通り、こうした脆弱性はフランス国内にとどまらず、はるかに広範囲に及んでいる。
今年のサイバーフィジカルシステムに対するその他の主要な攻撃にも、同様の前提条件が見られます。水道分野では、4月に発表された共同勧告(AA26-097A)において、イランと関連のある攻撃者が、インターネットに公開されたロックウェル・オートメーション社のコントローラに、同社のエンジニアリングソフトウェアを使用してアクセスしたことが報告されています。 7月だけでも、CISAは米国の水道・下水処理分野において、インターネットに公開された100以上のシステムが標的とされたことを確認しており、その多くは、中間装置を介さずに携帯電話モデムに直接接続されたPLCであった。 攻撃者はパスワードやIPアドレスを変更してオペレーターのアクセスを遮断し、場合によってはシャットダウンプロセスやアラームを無効化し、沸騰水注意報の発令や手動操作の継続を余儀なくさせた。この攻撃キャンペーンには、以前の事例がある。2023年、CyberAv3ngersグループは、アリキッパ市水道局(Municipal Water Authority of Aliquippa)のインターネットに公開されたUnitronics製コントローラを、工場出荷時のデフォルトパスワード「1111」を使用して乗っ取った。
ガソリンスタンドに関して、CISA、FBI、NSA、エネルギー省などの機関は6月、インターネットに接続された自動タンクゲージ(ATG)――燃料レベルや漏洩を監視する装置――が悪意ある攻撃者によって侵害され、コマンドの実行を通じて改ざんされている可能性があると警告する共同勧告を発表しました。 この勧告では、ハードコードされた認証情報や認証バイパスなどが攻撃の経路として挙げられ、攻撃者が漏洩を検知するためのアラートを無効化する可能性があることが警告された。その数日後、Shadowserverは米国内で909台のATGがインターネットにさらされていることを確認した。
注意が行動のきっかけとなる
ATGの事例は、世間の注目が数値に変化をもたらし得ることも示しています。こうしたデバイスを継続的にスキャンしているBitsight社の調査によると、米国で検出されたATGは、10か月間にわたり月平均で約4,300~5,300のIPアドレスの範囲に留まっていましたが、2026年3月から6月にかけて56%減少しました。 この減少は4月に始まり、燃料業界団体が緊急勧告を発表し、CISA(米国サイバーセキュリティ・インフラセキュリティ庁)およびエネルギー省と対応を調整し始めた時期と重なり、CNNの報道や6月の共同勧告を通じて継続した。Bitsightは、ほとんど変化が見られなかった別のポートと比較することで、この減少の約4分の3は、通常のアドレス変更ではなく、実際にインターネットから切り離されたデバイスによるものであると推定した。 (Bitsightは複数のポートや手法をカウントしているため、その数値はShadowserverがフィルタリングした単一ポートの集計値よりも高くなっている。)またBitsightは、ファイアウォールの内側に移動した計測器であっても、すでにネットワーク内に侵入している攻撃者に対しては依然として脆弱である可能性があり、6月時点でも2番目のポートにある800台以上の米国のATGが依然として露出していたと警告した。
フランスの冷凍制御装置も現在、同様の注目を集めています。全国的なCERTアラートが発令され、刑事捜査が開始され、ベンダーや大手小売業者からの声明が出され、セキュリティ専門メディアをはるかに超えた範囲で報道されています。もし事業者、請負業者、ベンダーが燃料業界と同様の対応をとれば、脆弱性の露出は同様に急速に減少する可能性があり、すでにこれらのデバイスをカウントしているスキャン企業は、実際に減少したかどうかを明らかにできるでしょう。
これらのインシデントは、さまざまな分野やデバイスを巻き込み、そのほとんどの場合、異なる、あるいは身元不明の攻撃者が関与していました。水道関連の事例では、攻撃者はエクスプロイトを一切必要とせず、アクセス可能なコントローラーと、脆弱なパスワードまたはデフォルトのパスワードさえあれば十分でした。また、ATGのアドバイザリでは、ハードコードされた認証情報など、以前から知られていた脆弱性が指摘されていました。ダンフォスのコントローラーがどのように侵害されたのかは明らかにされていませんが、同様の方法でアクセス可能だったことは確かです。
マルチベンダーWebインターフェースに関する以前の警告
また、ClarotyのTeam82による調査では、AK-SM 800AのWebインターフェースがどのように侵害される可能性があるかも明らかになりました。同チームは、以下の3つの脆弱性を報告しています:
- CVE-2025-41450:デバイスの現在の日付から生成されたパスワードを受け入れる、隠された「コード・オブ・ザ・デイ」認証パス
- CVE-2025-41451:ログイン後にリモートコード実行を可能にする、アラームのメール通知設定におけるコマンドインジェクションの脆弱性
- CVE-2025-41452。この脆弱性により、認証済みのユーザーがNginxの設定ディレクティブを注入し、Webサービスをクラッシュさせることが可能となる。
ファームウェア R4.3.1 ではこれら 3 件の脆弱性すべてが修正されており、CISA は最初の 2 件について 2025 年の脆弱性情報(5 月および8 月)で公表していました。Team82 も同時期に、Copeland XWEB Pro 監視コントローラにおける同様の問題を公表しており、Dixell の報告書によれば、この脆弱性の影響は 1 つのベンダーにとどまらないことが示されています。
この調査結果と、ダンフォス社からのサービス終了通知により、運用担当者は数か月の猶予を得て、コントローラーの在庫確認、サポート対象機器の更新、およびインターフェースのインターネット接続解除を行うことができました。ただし、以下の2点に留意する必要があります:
- CERT-FRもダンフォスも、今回の攻撃でどの脆弱性(もしあったとしても)が利用されたかについては明らかにしていない
- 旧型のAK-SM 800およびAK-SC 355は、Team82のテスト対象外でした。
ダンフォスのWebインターフェースに関する、さらに以前の警告
大規模なインシデントが発生するとよくあることですが、以前の警告が再び注目を集めています。早くも2023年5月、フランスのセキュリティ企業Synactivは、DanfossのSM800およびSC255/SC355システムマネージャーにおけるログインバイパスについて説明したアドバイザリを公開していました。これらは、Danfossが今週フランスで被害を受けた機器の大部分を占めていたと述べている、サポート終了済みのモデルと同じものです。 これは、Claroty社が後に現行のAK-SM 800A(CVE-2025-41450)で発見したのと同じ「コード・オブ・ザ・デイ」メカニズム、すなわちデバイスの日付から生成されるバックアップパスワードである。これらの旧型モデルでは、ログインせずに誰でもデバイスに日付を問い合わせることができるため、攻撃者はその日のコードを導き出し、侵入することが可能となる。 ダンフォスはこの報告を認めたものの、影響を受けるのは製造終了製品のみであるため、修正プログラムは提供されないとしている。唯一の対策は、ネットワークへのアクセスを制限することである。
その他の冷凍・冷蔵分野におけるサイバー攻撃
8月下旬に米軍のコミッショナリーで発生した冷蔵設備の停止についても、さらに詳しく検討する必要がある。『スターズ・アンド・ストライプス』紙によると、少なくとも6か所のコミッショナリーで数日間のうちに相次いで停止が報告され、そのうちアリゾナ州のフォート・ワチュカでは、一夜にしてすべての冷凍庫が除霜モードに入ったという。コンピュータへの不正侵入を捜査する陸軍刑事捜査局(CID)のサイバー・フィールド・オフィスと、空軍特殊捜査局(Air )は、現在捜査中であることを確認した。 現時点で調査結果は公表されておらず、国防当局も不正アクセスが関与したかどうかについては言及しておらず、フランスの店舗での攻撃との関連性も確認されていない。しかし、集中管理型コントローラーを通じて強制的に発動された解凍という故障のメカニズムは、フランスの店舗で発生したものと同じである。
フランスの店舗で冷凍庫の温度上昇が確認されたのと同じ日、オランダ・ベルギーの食品小売大手アホールド・デルハイゼは、自社のネットワーク内で別のセキュリティ上の問題が発生したことを明らかにし、予防措置として一部のシステムを停止した。 子会社の一つであるアルバート・ヘインの複数の物流センターでは業務が停止し、オランダおよびベルギーの全ブランドでオンライン注文が利用できなくなったほか、アルバート・ヘインは一部の棚が空になる可能性があると警告した。アホールド・デルハイゼは、現時点でデータ盗難の証拠は見つかっていないとしており、オランダ国立サイバーセキュリティセンターも、欧州の食品業界で発生したこれらの事案に関連性があるとは考えられないとしている。
これら2つの事象は、異なる方向から食品供給網に影響を及ぼしました。1つは店舗のOT システムを通じて、もう1つはITおよび物流システムを通じてです。棚の品揃えを維持するには、この両方が不可欠であるため、企業のITシステムはカバーしているものの、店舗や倉庫のOT をカバーしていないセキュリティ対策、あるいはその逆の場合、サプライチェーンの一部が保護されないままになってしまいます。
ハードコードされた認証情報とサイバーレジリエンス法
「コード・オブ・ザ・デイ」の仕組み(CVE-2025-41450)は、おなじみのカテゴリーに属しています。つまり、製品のすべてのユニットで同じように機能するベンダーのメンテナンスパスです。OT において、ハードコードされた汎用認証情報は特に危険です。なぜなら、通常、オペレーターはこれらを変更できないため、1回の発見ですべてのインストール環境に適用されてしまうからです。Nozomi Networks Labsは、他の製品においても同様のパターンを明らかにしています。例えば、GE VernovaのEnerVista UR Setupではユーザーデータベースを保護するハードコードされたパスワード(CVE-2025-27255)、Advantech EKI-6333ACアクセスポイントではバックアップを保護する静的パスワード(CVE-2024-50377)などが挙げられます。いずれの場合も、修正できるのはベンダーのみでした。
EUのサイバーレジリエンス法(CRA)は、まさにこの問題に対処することを目的としています。附属書Iでは、デジタル要素を含む製品について、デフォルトで安全な設定で出荷すること、および適切な認証とアクセス制御を通じて不正アクセスから保護することを義務付けています。 第13条では、ほとんどの場合、サポート期間を少なくとも5年間と定めており、2026年9月11日以降、製造業者は、実際に悪用されている脆弱性や重大なインシデントを把握した場合、24時間以内に早期警告を発信することが義務付けられている。英国もデバイスレベルで同様の措置を講じており、2024年4月以降、PSTI制度により、消費者が接続可能な製品において、 汎用的なデフォルトパスワードの使用が非準拠とされている。
この事例は、CRAの適用範囲がどこまでかという点を浮き彫りにしています。同規則の附属書Iの要件は、2027年12月11日以降に市場に投入される製品に適用されるため、報告義務が旧型製品にも及ぶとはいえ、2015年に設置されたコントローラーには適用されません。 欧州の規制は、別の点でもベンダーの行動に変化をもたらしています。ダンフォス社は、自社の厳格なサービス終了方針について、「最近の欧州のサイバーセキュリティ関連法規によるもの」と述べています。これは、レガシー製品のサポートを継続すると、セキュリティ更新プログラムの提供を継続するという新たな法的義務が生じるためです。短期的には、旧型デバイスへのサポートが早期に終了し、運用者は自らの可視性と代替的な制御手段に頼らざるを得なくなることが予想されます。
AIによって、ディフェンダーが使える時間が短縮されている
注目を集める新たな攻撃が発生するたびに、すべての記者が気にするのは、AIが関与していたかどうか、そしてどのように関与していたかという点だ。 CNNで、カルロ氏はAIが防御側の状況をどのように変えたかを次のように説明した。「かつては、こうした脆弱性を見つけるには非常に高度なスキルを持つ人材が必要でした。しかし今日では、AIの進歩により、それほど熟練していない専門家であっても、それらを発見し、大規模に悪用することが可能になっています」。こうした攻撃は今や「コストが安く」「容易」になったため、金銭的な利益から活動主義、あるいは単に能力の誇示に至るまで、考えられる動機の幅が広がっていると彼は付け加えた。
業界のデータも同様の結論を示しています。Help Net Securityが要約したSynackの「2026年脆弱性状況レポート」によると、AIを活用する攻撃者は、新たに公開された脆弱性を公開から数時間以内に悪用しているのに対し、同社がテストしたプログラムにおける修正までの平均期間は依然として38日でした。 6月、Carullo氏は、OpenAIの「GPT-5.5-Cyber」とAnthropicの「Claude Mythos」のリリースが「サイバーセキュリティにおける真の転換点」であると記し、脆弱性再現ベンチマークにおける成功率が83%に達したことを挙げた。
10月12日、Anthropic社のFrontier Red Teamは、小型のAIモデルが商用IoT デバイス上で自己複製できるようになるまであと数ヶ月しかかからない可能性があるとする研究を発表し、Miraiがメーカーのデフォルトの認証情報を試すだけで拡散したことを指摘した。
これをダンフォスの事例に当てはめてみましょう。Team82の調査では、ファームウェアの抽出や多層的なWebサービスのリバースエンジニアリングが行われましたが、こうした専門的な作業こそが、現在フロンティアモデルによって加速されているものです。脆弱性が公表されると、アドバイザリの発表から実用的なエクスプロイトの出現、そして大規模なスキャンが行われるまでの時間がますます短くなっています。年1回のメンテナンス期間に合わせて構築されたOT のパッチサイクルでは、まったく防御になり得ません。
小売事業者が今すべきこと
分散した施設群で冷凍・空調(HVAC)やビル管理システムを運用している場合、今週は以下の質問に答えてください:
- インターネットから誰でもアクセスできてしまうでしょうか?攻撃者が行うのと同じ方法で、外部IPアドレスの範囲を確認してください。これには、携帯電話のモデムや外部業者による設置回線も含まれます。また、そのアクセスがなくても業務が遂行できる場合は、直接アクセスをすべて排除してください。リモートアクセスが必要な場合、CISAは、フィッシング攻撃に耐性のある多要素認証と一意の認証情報を備えた、安全で一元管理されたゲートウェイを経由してアクセスすることを推奨しています。
- 現在、どのような機器を保有しているか把握していますか? すべてのシステムマネージャーおよびコントローラーについて、ファームウェアのバージョンやサポート終了の有無を含め、完全なインベントリを作成する必要があります。これがないと、公表されている脆弱性と自社の機器を照合することができません。
- 午前2時に除霜コマンドが実行されても、それに気づくでしょうか? OT の動作を把握した継続的なネットワーク監視により、設定値の変更、異常に長い除霜サイクル、新たなリモートログイン、および通常のパターンから外れた設定書き込みなどを検知できます。これは、攻撃者が正当な機能を利用している場合でも同様です。
- 契約におけるリスクの責任は誰にあるのでしょうか?請負業者がシステムを管理する場合、契約書にはファームウェアの最新版維持、認証情報の管理、およびリモートアクセス制御に関する事項を盛り込む必要があります。
- もし影響を受けた可能性があると思われる場合は、 CERT-FRの対策ガイドラインに従ってください。まず、脆弱性が露呈しているアクセス経路を遮断することから始め、工場出荷時設定へのリセット、最新の修正パッチの適用、およびデバイスの完全な再設定が含まれます。
カルッロ氏がCNNで述べたように、企業は「ネットワーク内に存在する資産を監視し、これらのデバイスを先手を打って保護できるようにすべきだ」。これは、同じ店舗内の空調(HVAC)システムやビル管理システムにも当てはまり、請負業者は多くの場合、同様の方法でこれらにリモートアクセスしている。
Nozomi (Networks )では、小売業者や重要インフラ事業者に対し、ネットワークに接続されたすべての資産を特定し、どの資産が脆弱であったり、外部にさらされていたり、サポート対象外であったりするかを把握し、攻撃が進行中であることを示す行動の変化を検知できるよう支援しています。これにより、商品が傷む前や機器が故障する前に、適切な対応をとることができます。貴社の拠点にとってこれがどのような意味を持つかについてご相談をご希望の場合は、今すぐお問い合わせください。