セキュリティ構成評価(SCA)は、サイバーセキュリティプログラムの標準的な構成要素です。セキュリティチームは、確立されたセキュリティベンチマークに照らして、オペレーティングシステム、アプリケーション、サーバー、ネットワーク機器を評価し、設定ミスを特定し、コンプライアンスの証明を行い、是正措置を支援します。実際には、この作業が本来あるべきほど自動化されていることはほとんどありません。結果は複数の異なるツールから得られ、多くのチェック項目は依然として手作業で確認されており、資産、サイト、ベンチマークが追加されるたびに、その対応はますます困難になっています。
本日、Nozomi (Networks )は、Nozomi (Networks )プラットフォームにおける新しいコンプライアンス・モジュールの初版をリリースしました。このモジュールは、SCA(セキュリティコンプライアンス評価)を自動化し、IT、OT 、IoT 環境全体にわたるコンプライアンス追跡を一元化するために構築されています。エンタープライズIT向けに構築された既存のSCA自動化ツールとは異なり、本モジュールは、現在のツールでは利用できないことが多いOT 環境を含む運用システムを安全に評価できるよう設計されています。 本ソリューションが最初にサポートするベンチマークは、国防情報システム局(DISA)の「セキュリティ技術実装ガイド(DISA STIGs)」です。これは、組織が幅広いセキュリティフレームワーク、ベンチマーク、および規制要件に対するコンプライアンスを評価・実証するのに役立つモジュールに向けた第一歩となります。
この機能は、ロッキード・マーティン社との共同開発プロジェクトを通じて構築されています。ロッキード・マーティン社は、Nozomi Networks を支援するために資金と専門知識を提供しており、スイス・メンドリジオにあるNozomi Networks の開発チームが、ロッキード・マーティン社のサイバーセキュリティ専門家による支援を受けながら、これをNozomi Networks プラットフォームに組み込んでいます。この協力関係により、モジュールの設計は、防衛産業における企業規模でのSTIG準拠の実施方法と密接に結びつけられています。
自動化されたSCAが依然としてスケールしにくい理由
この問題の一部については、エンドポイントエージェント、スキャナー、構成管理システムなど、成熟したツールが存在しています。難点は、要件を満たすすべての資産に対してこれらを一貫して適用し、その結果を監査人が受け入れられる証拠として提示することにあります。
- どのベンチマークがどの資産に適用されるかを特定する作業は、その大部分が手作業で行われています。1つのシステムは、そのオペレーティングシステム、実行しているアプリケーション、提供しているサービスなど、複数のSTIGに同時に該当することが多く、環境の変化に合わせてそれらの割り当て情報を維持管理する必要があります。
- 多くのチェック項目については依然として手作業による確認が必要であり、その結果は別のチェックリストに手書きで記録されています。
- 環境は、施設、エンクレーブ、および直接アクセスが制限された遠隔地に分散しており、一部のシステム、特に運用システムやIoT 資産は、24時間365日稼働しているため、従来のスキャンには対応できず、評価のためにオフラインにすることもできません。
- 組織はしばしば、維持管理が難しく、拡張がほぼ不可能なスプレッドシート、手作業による検証、断片的な報告プロセスに頼らざるを得ない状況に陥る。
一方で、リスク管理フレームワークや規制要件、業界固有のガイダンスにおいて、組織に対し、セキュリティ対策が整備されていること、かつそれが長期にわたり有効に機能し続けていることを示すことがますます求められるようになり、サイバーセキュリティに対する期待は高まり続けています。こうした議論の中で、構成管理の重要性がますます高まっています。
DISA STIG:構成の準拠性を実証するよう求められる圧力が高まっている
DISAは、サイバーセキュリティ要件を、オペレーティングシステム、アプリケーション、ネットワーク機器、その他の技術向けの詳細な構成基準に落とし込んだ「セキュリティ要件ガイド(SRG)」および「STIG」を公表しています。これらは、国防総省(DoD)のリスク管理フレームワーク(RMF)および関連するサイバーセキュリティプログラムにおける要件の実施を支援するものです。
DISAのガイダンスでは、コンポーネントは「システムに適用されるすべてのSRGおよびSTIGに準拠しなければならない」と規定されており、これにより「通常、システムは複数のSRGおよびSTIGの対象となる」とされています。また、これらの要件は、国防総省(DoD)のネットワークに接続されたシステムや、国防総省に代わって運用されるシステムにも適用されます。 また、その適用範囲は企業のITシステムにとどまらない。2021年に初めて公表され、2026年2月に「国防総省制御システム/運用技術SRG」として再発行された「国防総省制御システムSRG」は、産業用制御システムやその他のサイバーフィジカルシステムに対しても同様のアプローチを適用している。今日、防衛産業基盤(DIB)の組織は、RMF(リスク管理フレームワーク)および認可活動において、構成のコンプライアンスを実証し、監査可能な証拠を提示するよう、ますます強い圧力に直面している。
多くの組織では、依然としてこうした証拠の収集を主に手作業で行っています。既存のセキュリティ・コンテンツ・オートメーション・プロトコル(SCAP)およびSTIG評価ワークフローでは、通常、コンテンツが自動化されたチェックには政府の「SCAPコンプライアンスチェッカー」、手動でレビューされるチェックの記録にはDISAの「STIGビューアー」、そしてシステム全体の結果を追跡するにはスプレッドシートが組み合わされています。 このアプローチは個々のシステムでは有効ですが、数千もの資産にまたがる場合は維持が困難であり、従来の評価手法が適用できない可能性のある産業用コントローラ、エンジニアリングワークステーション、施設システムなどが存在する運用環境では、その適用はさらに困難です。
多くの防衛機関において、セキュリティ構成を評価・検証するという要件と、大規模な環境全体でそれを効率的に行うためのツールとの間にギャップが生じている。
防衛機関が今、自動化されたSCAを必要とする理由
多くの防衛関連企業は、構成評価の自動化が可能かどうかという段階をすでに乗り越え、現在では、自社が運用するあらゆる環境において、安全かつ大規模にそれらを自動化するにはどうすればよいかという課題に取り組んでいます。この変化を後押ししている要因はいくつかあります:
- サイバーセキュリティに関する証拠要件はますます厳しくなっています。セキュリティチームは、文書化されたポリシーだけに頼るのではなく、構成の遵守状況について再現可能で監査可能な証拠を提供することが求められています。
- プログラムは、ミッション遂行態勢、製造、物流、施設管理、維持管理、重要インフラ運用といった分野にわたり、エンタープライズIT、OT 、IoT を網羅しており、これらすべてが同一の証拠要件の対象となります。
- 防衛機関は、分散環境全体に展開される資産の数が増加し続ける中、手作業によるコンプライアンス対応プロセスではそのペースについていけないことを認識している。
OT 環境へのSTIG準拠の拡大
「制御システム/OT 」SRGでは、制御システムおよびOT について、「兵器システム、ユーティリティ、施設、医療システム、製造、および防衛産業基盤の機能において広く普及しており、不可欠である」と説明しており、ミッションオーナーはこれらすべてについてSRGおよびSTIGの要件を満たさなければなりません。これらの環境の多くは、WindowsおよびLinuxホスト上で動作しており、これにはエンジニアリングワークステーション、オペレーターステーション、ヒストリアン、運用サーバーなどが含まれます。これらは、他のエンタープライズシステムと同様に、OSおよびアプリケーションに関するSTIGの対象となります。
政府およびDIB(国防産業基盤)全体のOT チームにとって、これは既存の自動化では解決されていない問題を引き起こしています。現在、STIG評価を自動化するツールは、エンタープライズIT向けに構築されたものです。これらのツールは、管理者の認証情報を使用してシステムをスキャンでき、追加のソフトウェアを実行でき、問題が発生した場合はシステムを再起動またはオフラインにできることを前提としていますが、OT においては、これらのいずれも当然のこととは見なせません。 同SRGは、「多くの制御システム/OT プロセスは本質的に継続的なものである」こと、「産業プロセスを制御するシステムの予期せぬ停止は許容されない」こと、そして停止は「多くの場合、数日または数週間前に計画・スケジュールされなければならない」ことを指摘しています。その指針では、OT 専用の脆弱性スキャンツールや手法は、「安全かつ実行可能な場合」にのみ使用すべきであるとされています。
NASAの監察総監室が2017年に実施した監査は、こうした前提が成り立たない場合に何が起こるかを明らかにしている。同監査では、「OT システムに従来のITセキュリティ対策適用すると、基盤となるシステムに誤動作を引き起こす可能性がある」と指摘された。 ある事例では、脆弱性スキャンによって機器が故障し、軌道通過中に地球科学探査機との通信が途絶えた。別の事例では、標準的なITシステム向けのセキュリティパッチが再起動を引き起こし、エンジニアリング用オーブンの制御ソフトウェアが停止した結果、火災が発生し、オーブン内の探査機ハードウェアが焼失した。
その結果、自動化されたSTIGツールが利用可能であっても、OT チームは次のような理由から、それらを利用できないことがよくあります:
- 認証情報を使用したネットワークスキャンやIT向けエージェントは、一般的に運用システムに対する検証が行われておらず、これらを実行すると可用性が脅かされるおそれがあります。
- 予定されたメンテナンス期間以外では、システムの再起動やオフライン化を行うことはできません。
- サイトは多くの場合、遠隔地にあり、企業ネットワークから切り離されているため、ホストレベルの設定データへの直接アクセスは限られています。
- 安全な自動化された手段がないため、これらの資産のコンプライアンス状況は、スプレッドシートやチェックリストを用いて手作業で評価されており、場合によってはまったく評価されていないこともあります。
Nozomi Networks コンプライアンス・モジュールのご紹介
Nozomi Networks 10年以上にわたり、OT およびIoT 環境のセキュリティ確保に取り組んできており、コンプライアンス・モジュールはこうした制約を念頭に置いて構築されています。 Nozomi Arc センサーを活用することで、組織は従来のIT中心の評価手法に頼ることなく、IT環境およびOT 環境全体にわたるエンドポイントをDISA STIGベンチマークに照らして評価するために必要なホストレベルの設定データを安全に収集できます。Arc は、認証情報を必要とするネットワークスキャンを行わずにホストから直接設定情報を収集し、主にユーザースペースで動作し、カーネルレベルのモジュールは必要な場合にのみ、主に読み取り専用モードで使用します。 ネットワーク通信のパッシブモニタリングにより、機密性の高いデバイスにトラフィックを送信することなく、アセットのコンテキスト情報を追加します。OT のアセットは、ITアセットと同じベンチマークおよびポリシーに基づいて評価され、その結果は同じアセットプロファイルに表示されます。これらのプロファイルは、オンプレミスまたはクラウド上の Central Management Console (CMC) を通じて、オンプレミスまたはクラウド上で一元管理されます。政府機関向けには、当社の FedRAMP® クラス C(中程度)SaaS プラットフォームである Vantage または、当社のFedRAMP®クラスC(中程度)SaaSプラットフォームである「Vantage for Government」を使用して、オンプレミスまたはクラウド上の() から分散したサイト全体で一元管理されます。エンドポイントセンサーを展開できない資産については、将来のリリースで予定されている安全なアクティブポーリングにより、OT の運用上の制約を遵守しつつ、カバレッジを拡大することを目的としています。
政府機関やDIB組織にとって、これは、IT、OT 、IoT の各領域にわたり、依然として手作業による評価が行われることが多い運用システムを含め、単一のプラットフォームからSTIGへの準拠を実証できることを意味します。
このアプローチにより、セキュリティチームは以下のことが可能になります:
- 分散型IT環境、OT 、およびIoT 環境全体にわたる構成評価を自動化します
- 資産、ポリシー、ベンチマーク全体にわたるコンプライアンスの可視性を一元化する
- 評価姿勢と経時的な変化を追跡する
- 合否判定結果および関連する証拠を確認する
- 個々のルールレベルの調査結果と是正措置の指針を精査する
- 構成評価活動を、より広範なセキュリティおよびコンプライアンスのワークフローに統合する。
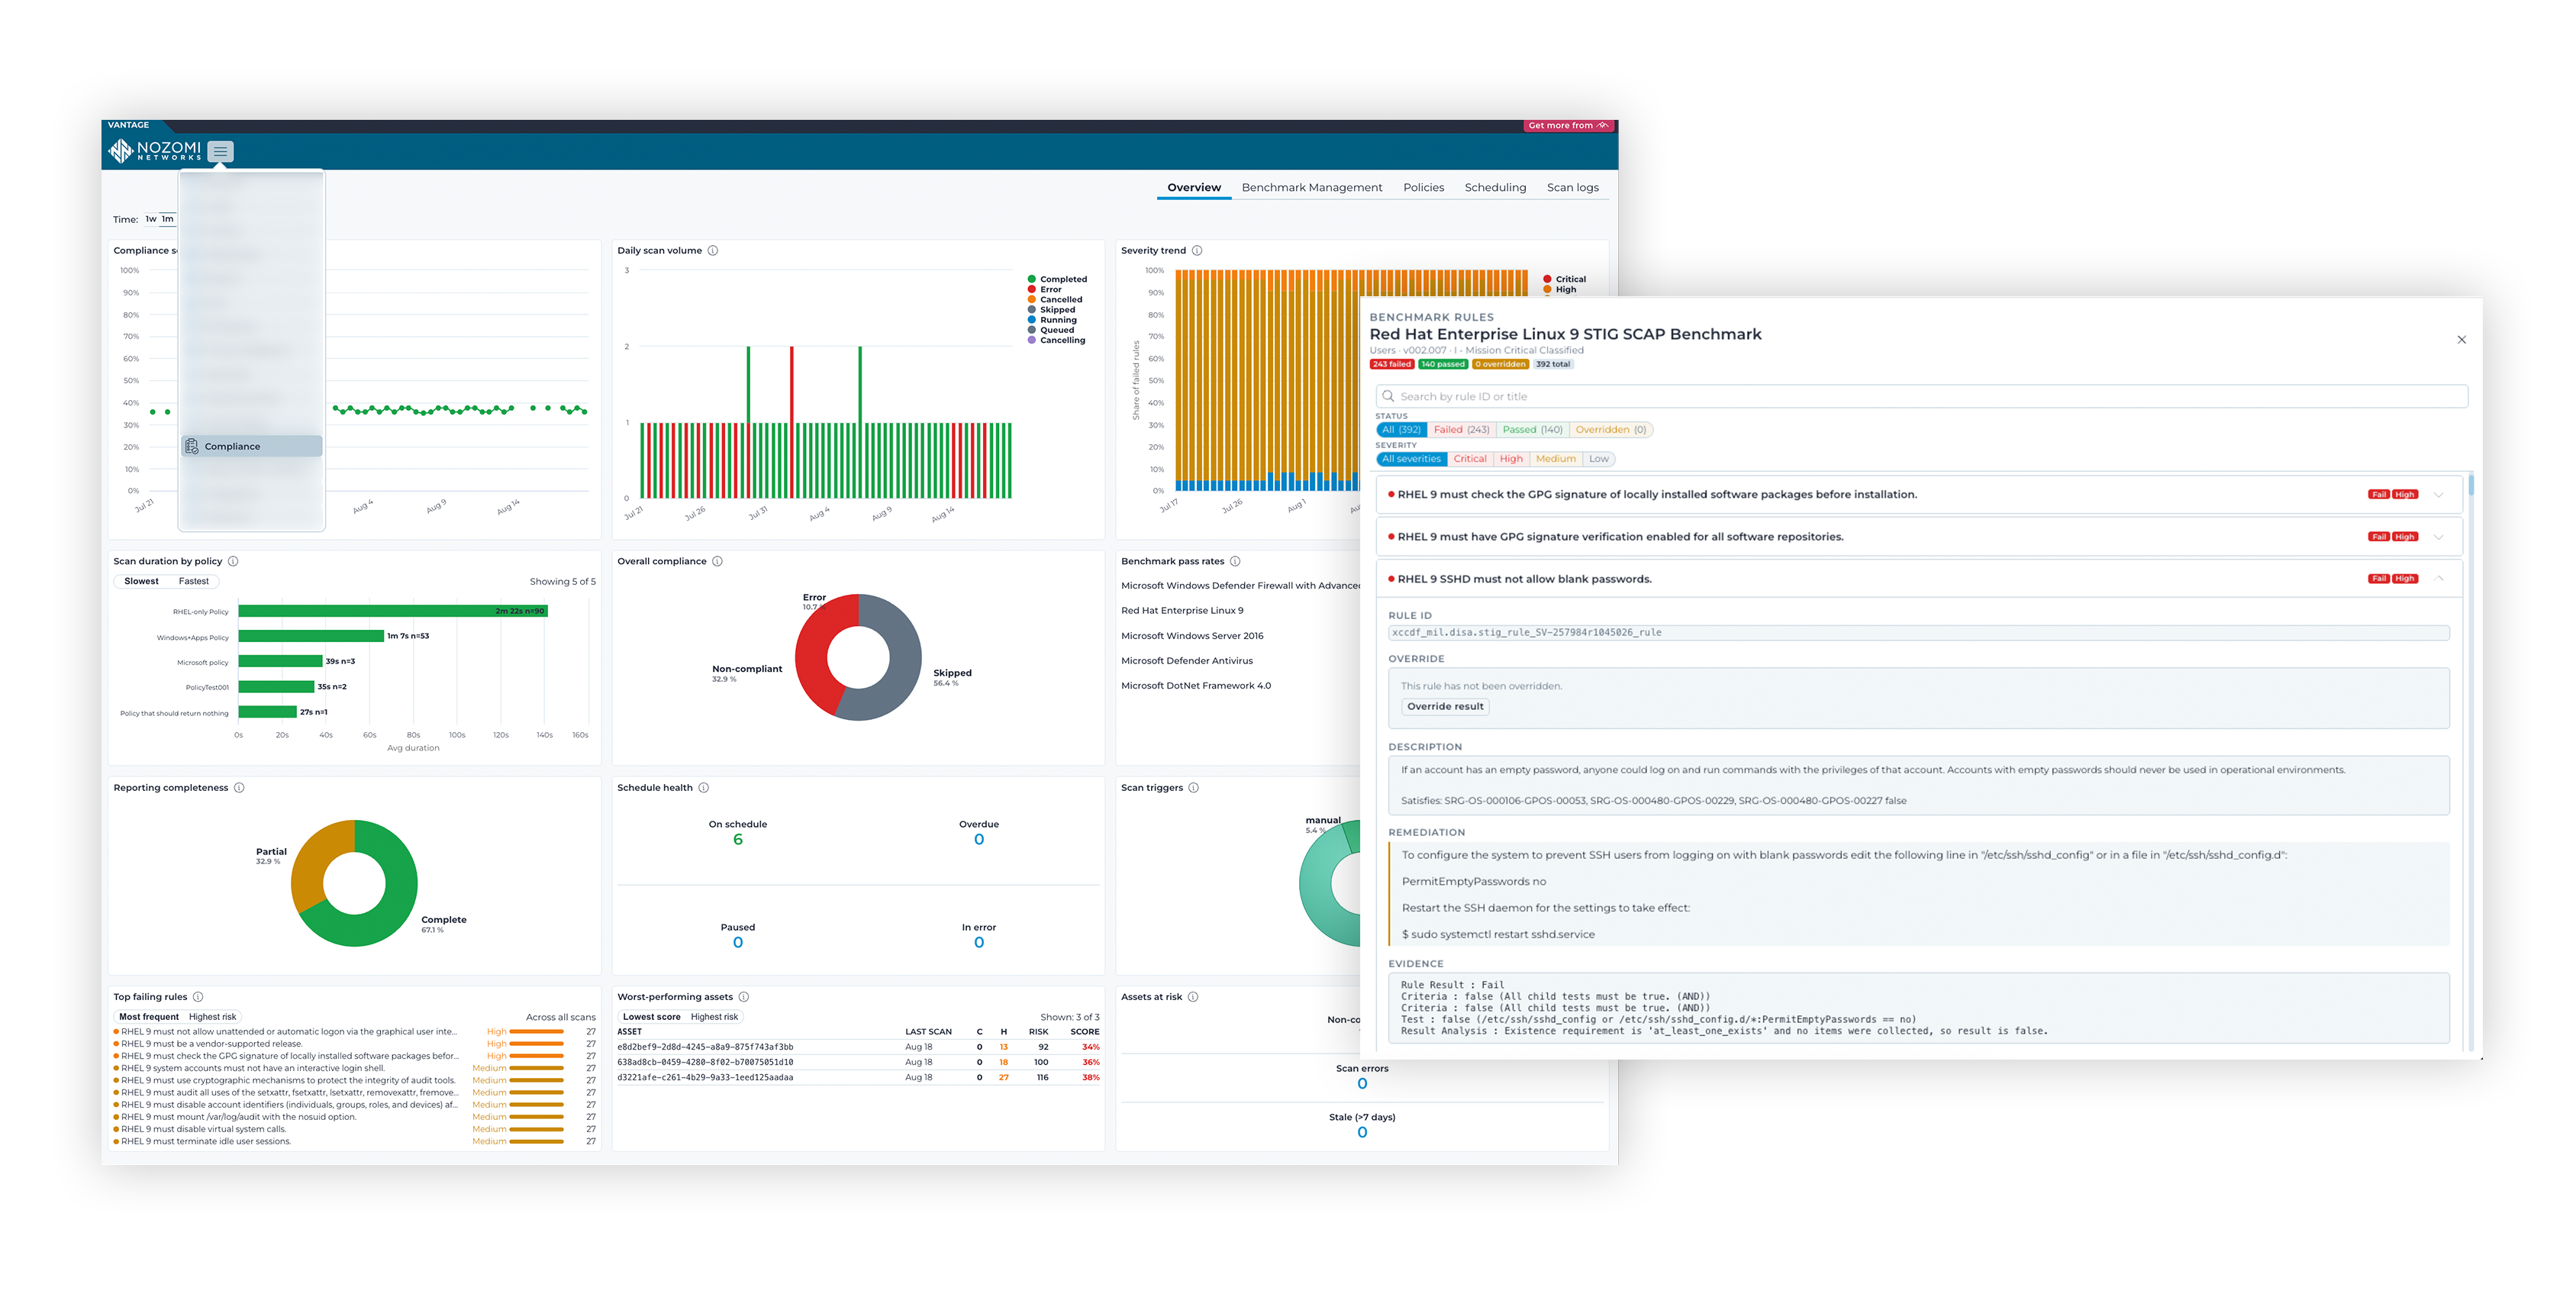
複数のツールやスプレッドシート、連携の取れていないレポートに依存する従来のコンプライアンス対策とは異なり、このプラットフォームは、IT環境および運用環境全体にわたる構成状況を一元的に把握できるビューを提供します。組織は、どの資産がコンプライアンスを満たしているか、どのベンチマークで基準を満たしていないか、どこにリスクが存在するか、そしてどのような対策を優先すべきかを迅速に把握できます。また、構成評価の結果を、資産インベントリ、脆弱性データ、リスク情報、その他の運用セキュリティのコンテキストと併せて表示するため、チームはコンプライアンス評価の結果を活用して、どのリスクを優先的に対処すべきかを判断することができます。
DISA STIGはほんの始まりに過ぎない
組織では、多様なIT環境、OT 環境、IoT 環境において、構成を評価し、証拠を収集し、コンプライアンスを実証するための効率的な手法がますます求められています。DISA STIGは、コンプライアンスモジュールがサポートする最初のベンチマークタイプであり、ロッキード・マーティン社との共同開発は現在も継続中です。 今後のリリースでは、各資産に適用されるSTIGを自動的に特定する機能を計画しています。これには、ディレクトリ、DNS、Webサービスなど、資産が提供するサービスに関連するSTIGも含まれるため、チームはこれらの割り当てを手作業で算出・維持する必要がなくなります。また、このモジュールを他のセキュリティフレームワーク、ベンチマーク、規制要件にも拡張する予定です。目標は、組織が運用するすべての資産に対して、独自のセキュリティ要件をマッピングし、評価できるコンプライアンスモジュールを実現することです。
今後サポートしてほしいセキュリティ構成フレームワーク、ベンチマーク、または規制要件があれば、ぜひご連絡ください。