多くの場合、OT ネットワークは、工場の現場に直接設置され、機械やセンサーの近くにある高性能なエッジデバイスに依存して、運用データを処理し、外部へ転送しています。 例えば、製造工場では、生産機械に搭載されたセンサーが、温度、圧力、振動、稼働状態などを継続的に測定しています。これらの生データは、OT (OT)とITの境界に設置された産業用エッジシステムによって収集され、そこでデータが集約、フィルタリング、要約された後、SCADAや中央監視プラットフォームなどの上位システムへ転送されます。また、同じシステムが、コマンドや設定の更新情報を機械側へ送り返す役割も担う場合があります。
攻撃者の観点から見ると、この種のネットワーク要素はとりわけ価値が高い。膨大なトラフィックやテレメトリデータがここを通過するため、このデバイスを侵害することで、センサーやアクチュエータのデータを広範囲に把握できるだけでなく、状況によっては、処理または転送中の情報やコマンドを改ざんすることさえ可能になる。このようなシステムの制御権を掌握した攻撃者は、生産状況をリアルタイムで監視したり、オペレーターに表示される運用データを改ざんしたり、制御室と機械間の通信を妨害したりすることが可能になる。
シーメンスのSCALANCE LPE9403は、まさにそのようなデバイスの一つです。これはローカル・プロセッシング・エンジン(LPE)であり、本質的には堅牢な産業用PCです。産業用ネットワークや上位のITシステムと連携しながら、データの集約、監視、プロトコル処理、分析といったエッジ側のワークロードを実行するように設計されています。OT とITの境界に位置づけられ、プラント全体における運用データの収集、解釈、および交換において極めて重要な役割を果たしています。
Nozomi (Networks )Labsのセキュリティ研究者は、Siemens SCALANCE LPE9403に影響を及ぼす12件の脆弱性を特定し、問題を再現・評価するために必要な技術的詳細情報を提供した上で、Siemens社に責任を持って報告しました。このブログ記事では、これらの脆弱性が実際の攻撃シナリオにおいてどのように悪用される可能性があるかを詳しく解説し、OT 環境に及ぼしうる影響について考察します。
このデバイスのDCP(Discovery and Configuration Protocol)サービスに影響を及ぼす脆弱性の一部については、すでに専用のブログ記事で取り上げられていますので、詳細についてはそちらをご確認ください。
当社が発見した脆弱性を報告した後、シーメンス社はこれらの脆弱性を分析・修正し、その内容を公開するとともに、こちらから閲覧可能なアドバイザリを発表しました。運用担当者は、このアドバイザリを確認し、推奨される更新プログラムを速やかに適用して、リスクを軽減し、産業用環境を保護する必要があります。
リサーチ範囲
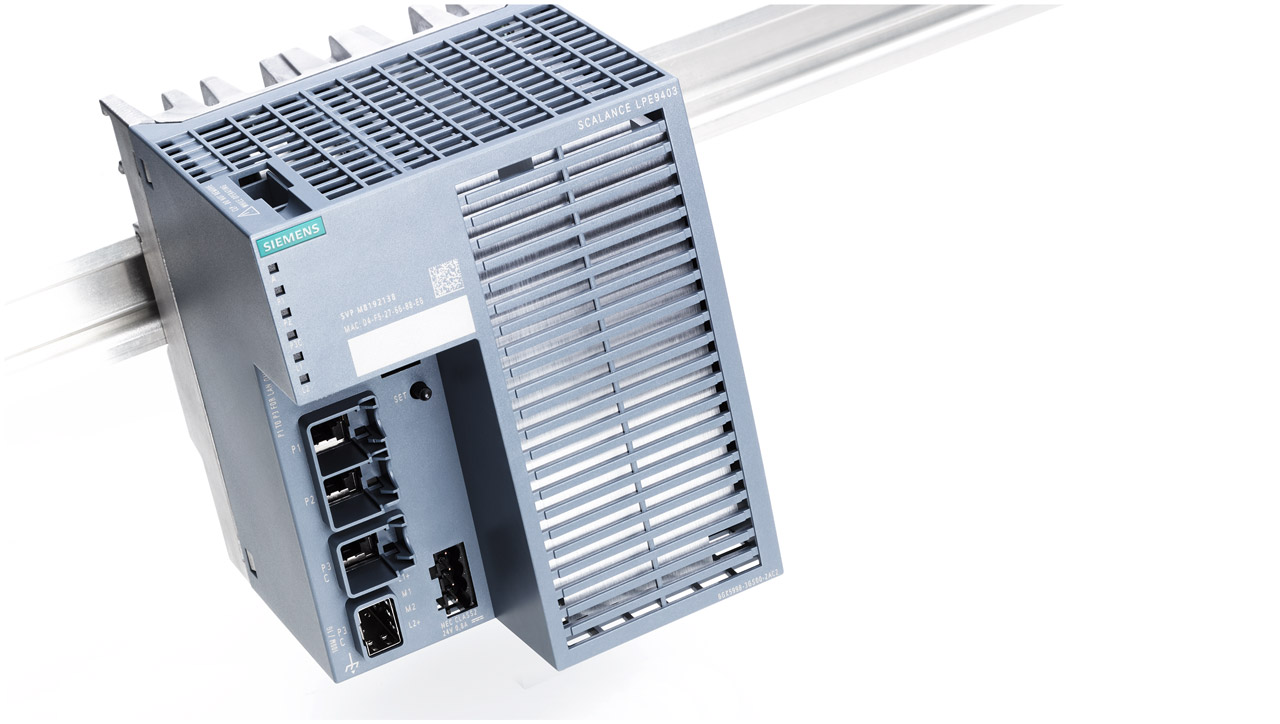
今回の調査では、シーメンスのSCALANCE LPE9403ローカル・プロセッシング・エンジン(LPE)について検証しました。これは、OT 環境に設置され、ローカルアプリケーションを実行するとともに、プラントネットワークへの統合を支援する一連のサービスを提供する、堅牢な産業用「エッジPC」です。 導入方法によっては、データアグリゲーターとして機能することも可能です。具体的には、OT ネットワークからテレメトリデータや運用信号を取得し、そのデータをSCADAシステム(および同様の監視・制御プラットフォーム)へと上流に転送します。
また、ユーザーはオプションで、SCALANCE LPEにSINEMA Remote Connectクライアントをインストールすることもできます。SINEMA Remote Connectは、シーメンスが提供するリモートアクセスソリューションであり、VPNベースの安全な接続を提供することで、権限を持つオペレーター、システムインテグレーター、または保守チームが、現場に物理的に立ち会うことなく産業用資産にアクセスできるようにします。このクライアントはSIEMENS LPEのソフトウェアスタックの一部となり、デバイスのリモートからの露出に影響を与える可能性があるため、SINEMA Remote Connectパッケージも本調査の対象となりました。
脆弱性リストと影響を受けるバージョン
Nozomi Networks Labsは、Siemens SCALANCE LPE9403デバイスにおいて、以下の問題を特定しました。
これらの脆弱性は、ファームウェアのバージョンが V4.0 HF0 未満のデバイスに存在します:
これらの脆弱性は、SINEMA Remote Connect Edge Clientがインストールされているデバイスにおいて、バージョンV2.1までのものに存在します:
脆弱性の潜在的影響
特定された脆弱性の影響度は、Siemens SCALANCE LPE9403がOT のエッジデバイスとして果たす役割、および複数の問題を連鎖させることでシステム全体を乗っ取ることができるという事実に大きく左右されます。複数の脆弱性により、攻撃者はSCALANCE LPEに対する限定的なアクセス権からルートレベルの制御権へと権限を拡大することが可能となり、産業環境への潜在的な影響が著しく高まります。
T0832: ビューの操作
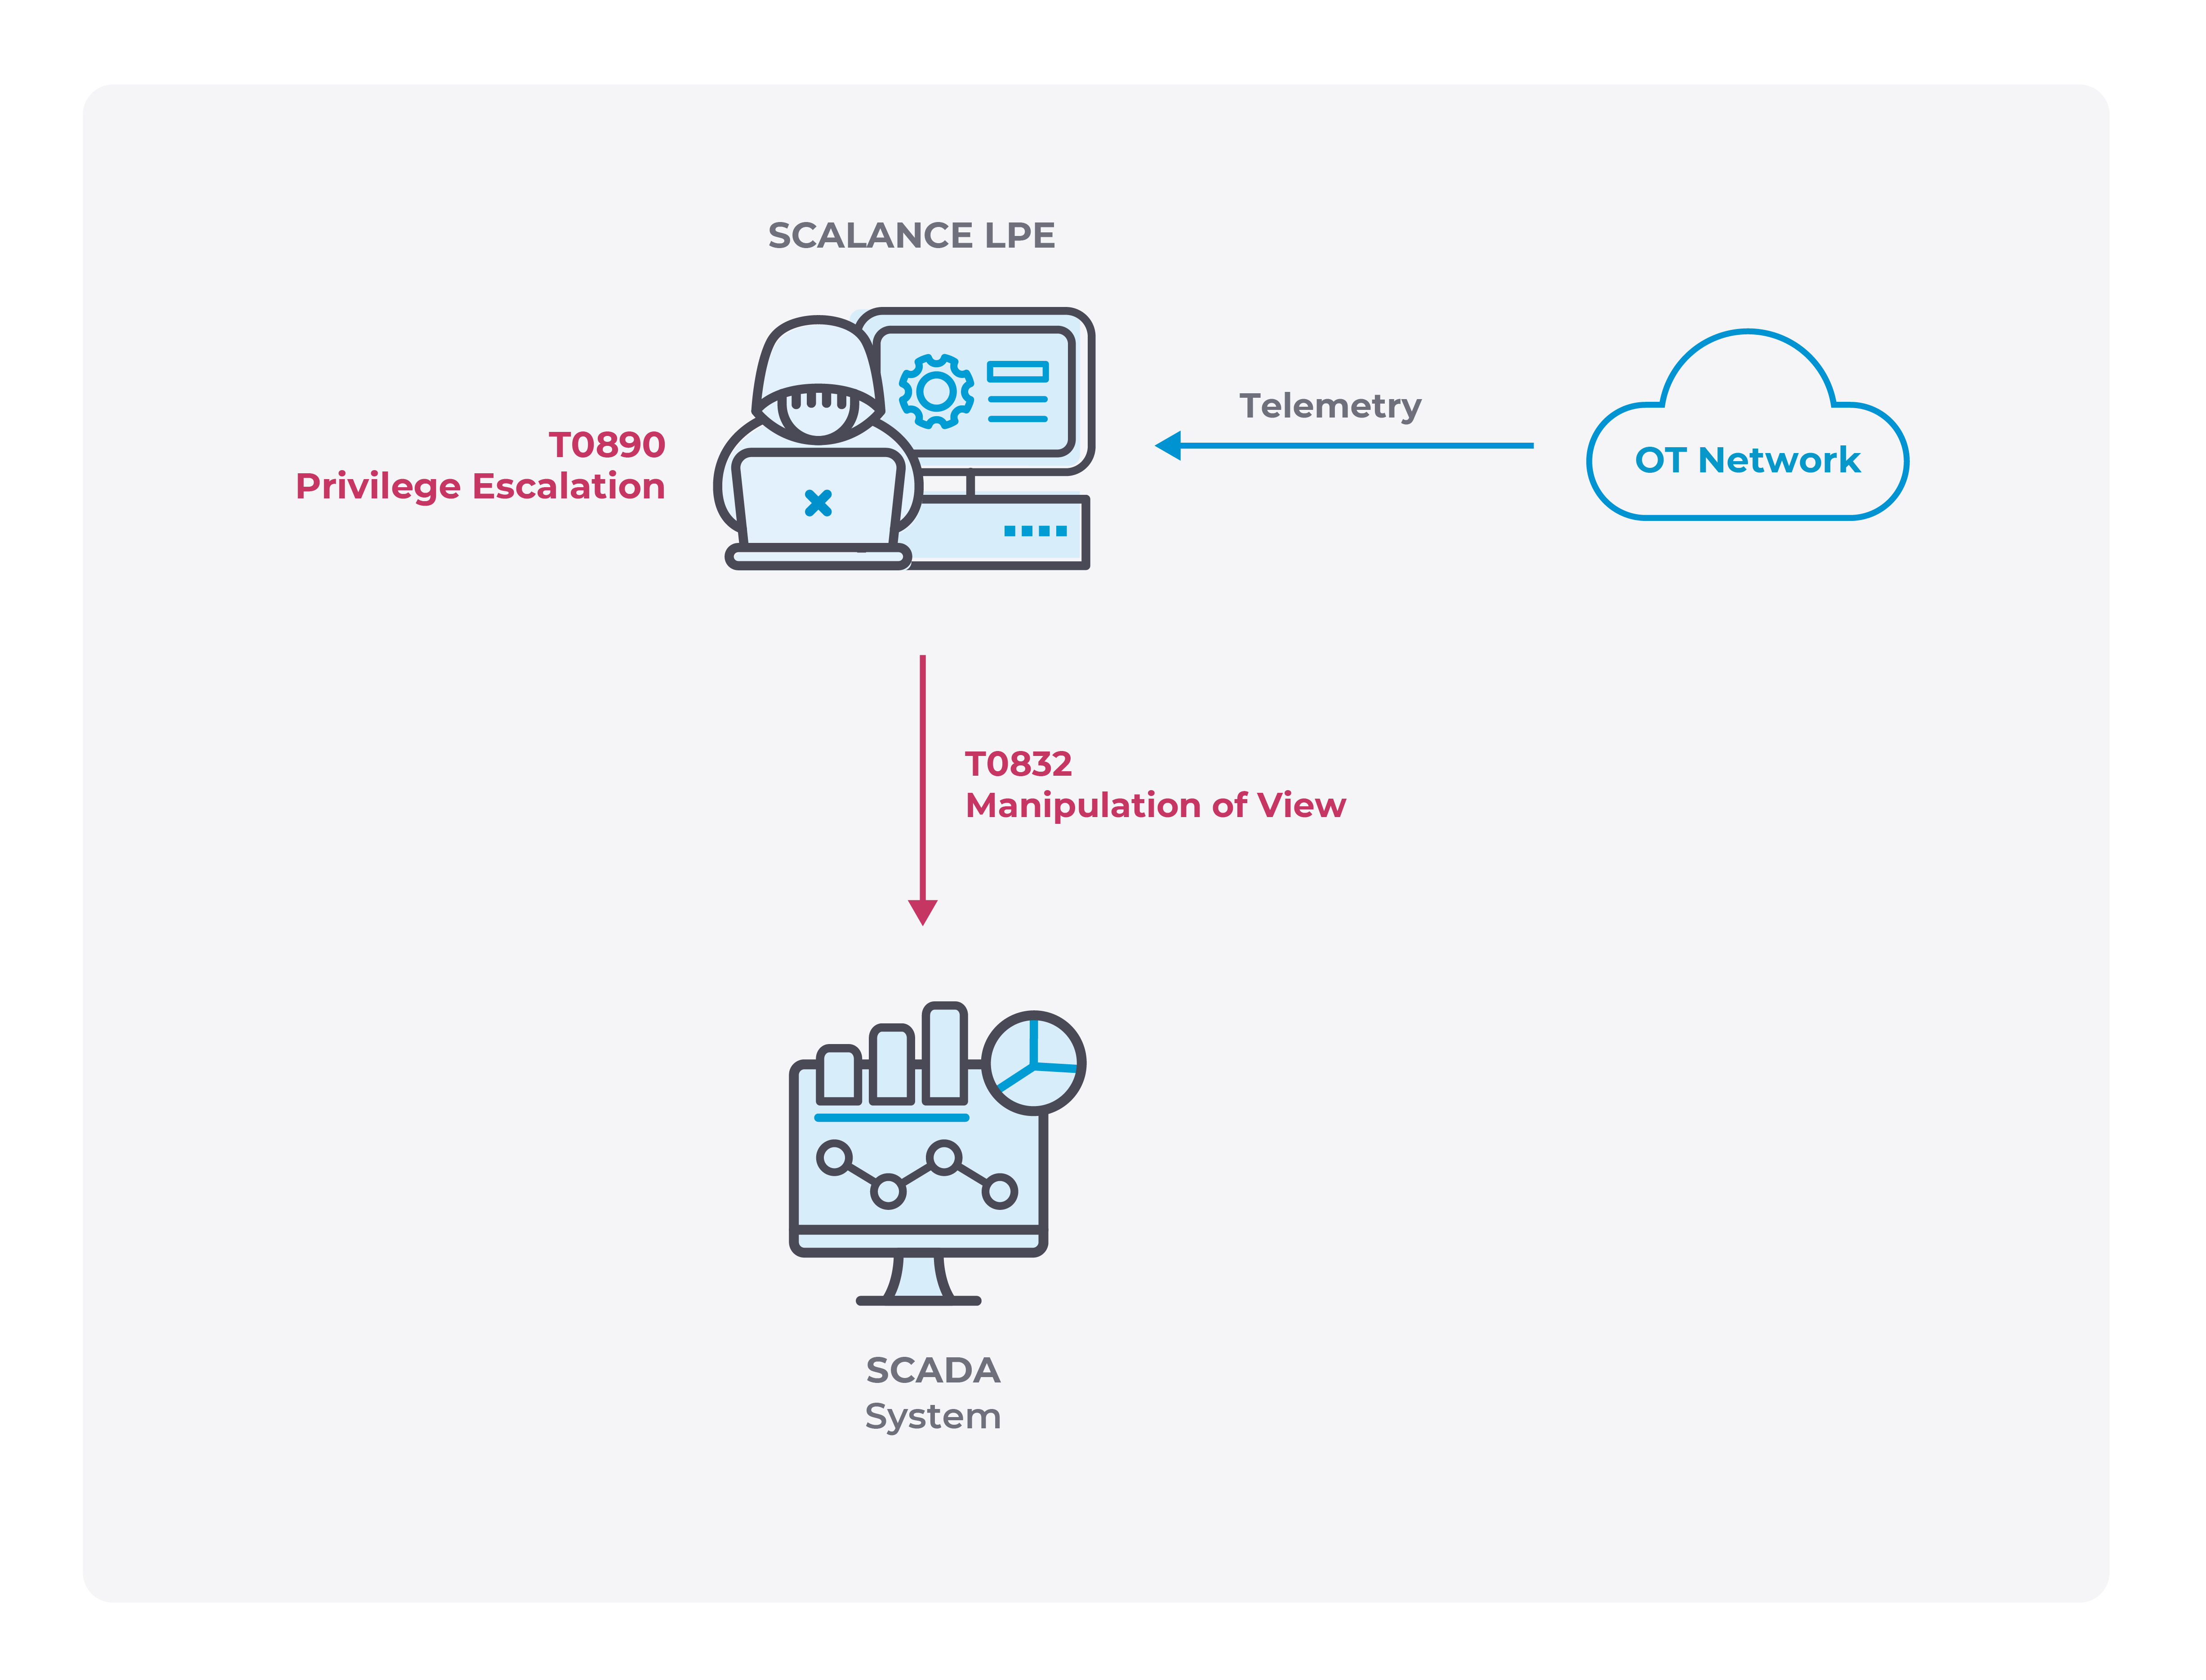
CVE-2025-40572、CVE-2025-40573、およびCVE-2025-40574によって形成される脆弱性の連鎖により、SCALANCE LPE上の低権限の読み取り専用ユーザーであっても、権限を昇格させ、デバイス上でルート権限を取得することが可能になります。 攻撃者がSCALANCE LPEを完全に制御下に置くと、SCADAシステムや監視プラットフォームに転送される前に、デバイスが処理するテレメトリデータやプロセスデータを改ざんすることが可能になります。これにより、センサー値の改ざん、アラームの抑制、プロセス状態の偽装が行われ、OT 環境内で発生している状況について、オペレーターに誤った認識を与える可能性があります。
T0882: 運用情報の窃取
同じ権限昇格の連鎖(CVE-2025-40572/73/74)またはSINEMA Remote Connectの脆弱性(CVE-2025-40581およびCVE-2025-40582)を通じてルート権限を取得することで、攻撃者はSCALANCE LPE上に保存または処理されている広範囲にわたる機密データにアクセスすることが可能になります。 これには、運用テレメトリ、設定ファイル、認証情報、ネットワークマッピング、および接続されたOT アセットに関する詳細情報が含まれます。このような情報は、産業スパイ活動の支援や、より標的を絞った追撃攻撃を可能にするために外部へ持ち出される可能性があります。
T0814: サービス拒否
SCALANCE LPEのシステム全体が侵害されると、攻撃者はその可用性を損なうことも可能になります。SINEMAクライアントの脆弱性を悪用して権限昇格の連鎖を突くか、ルートレベルのコマンド実行に成功した後、攻撃者は重要なサービスを停止させたり、システムリソースを枯渇させたり、エッジアプリケーションに干渉したりすることが可能です。これにより、OT のエッジにおける可視性が失われ、データがSCADAシステムに届かなくなり、オペレーターが進行中のプロセスを監視する能力が制限される恐れがあります。
攻撃シナリオ
前述の通り、Siemens SCALANCE LPE9403は、OT のエッジにおけるデータ集約・処理ポイントとして展開することができ、OT デバイスからのテレメトリデータを収集し、ローカルで処理した上で、SCADAプラットフォームなどの可視化・監視システムへ転送します。このような中心的な役割を担っているため、SCALANCE LPEが侵害されると、攻撃者はOT の運用状況を把握できるだけでなく、その運用状況が上流でどのように表示されるかに影響を与えることも可能になります。
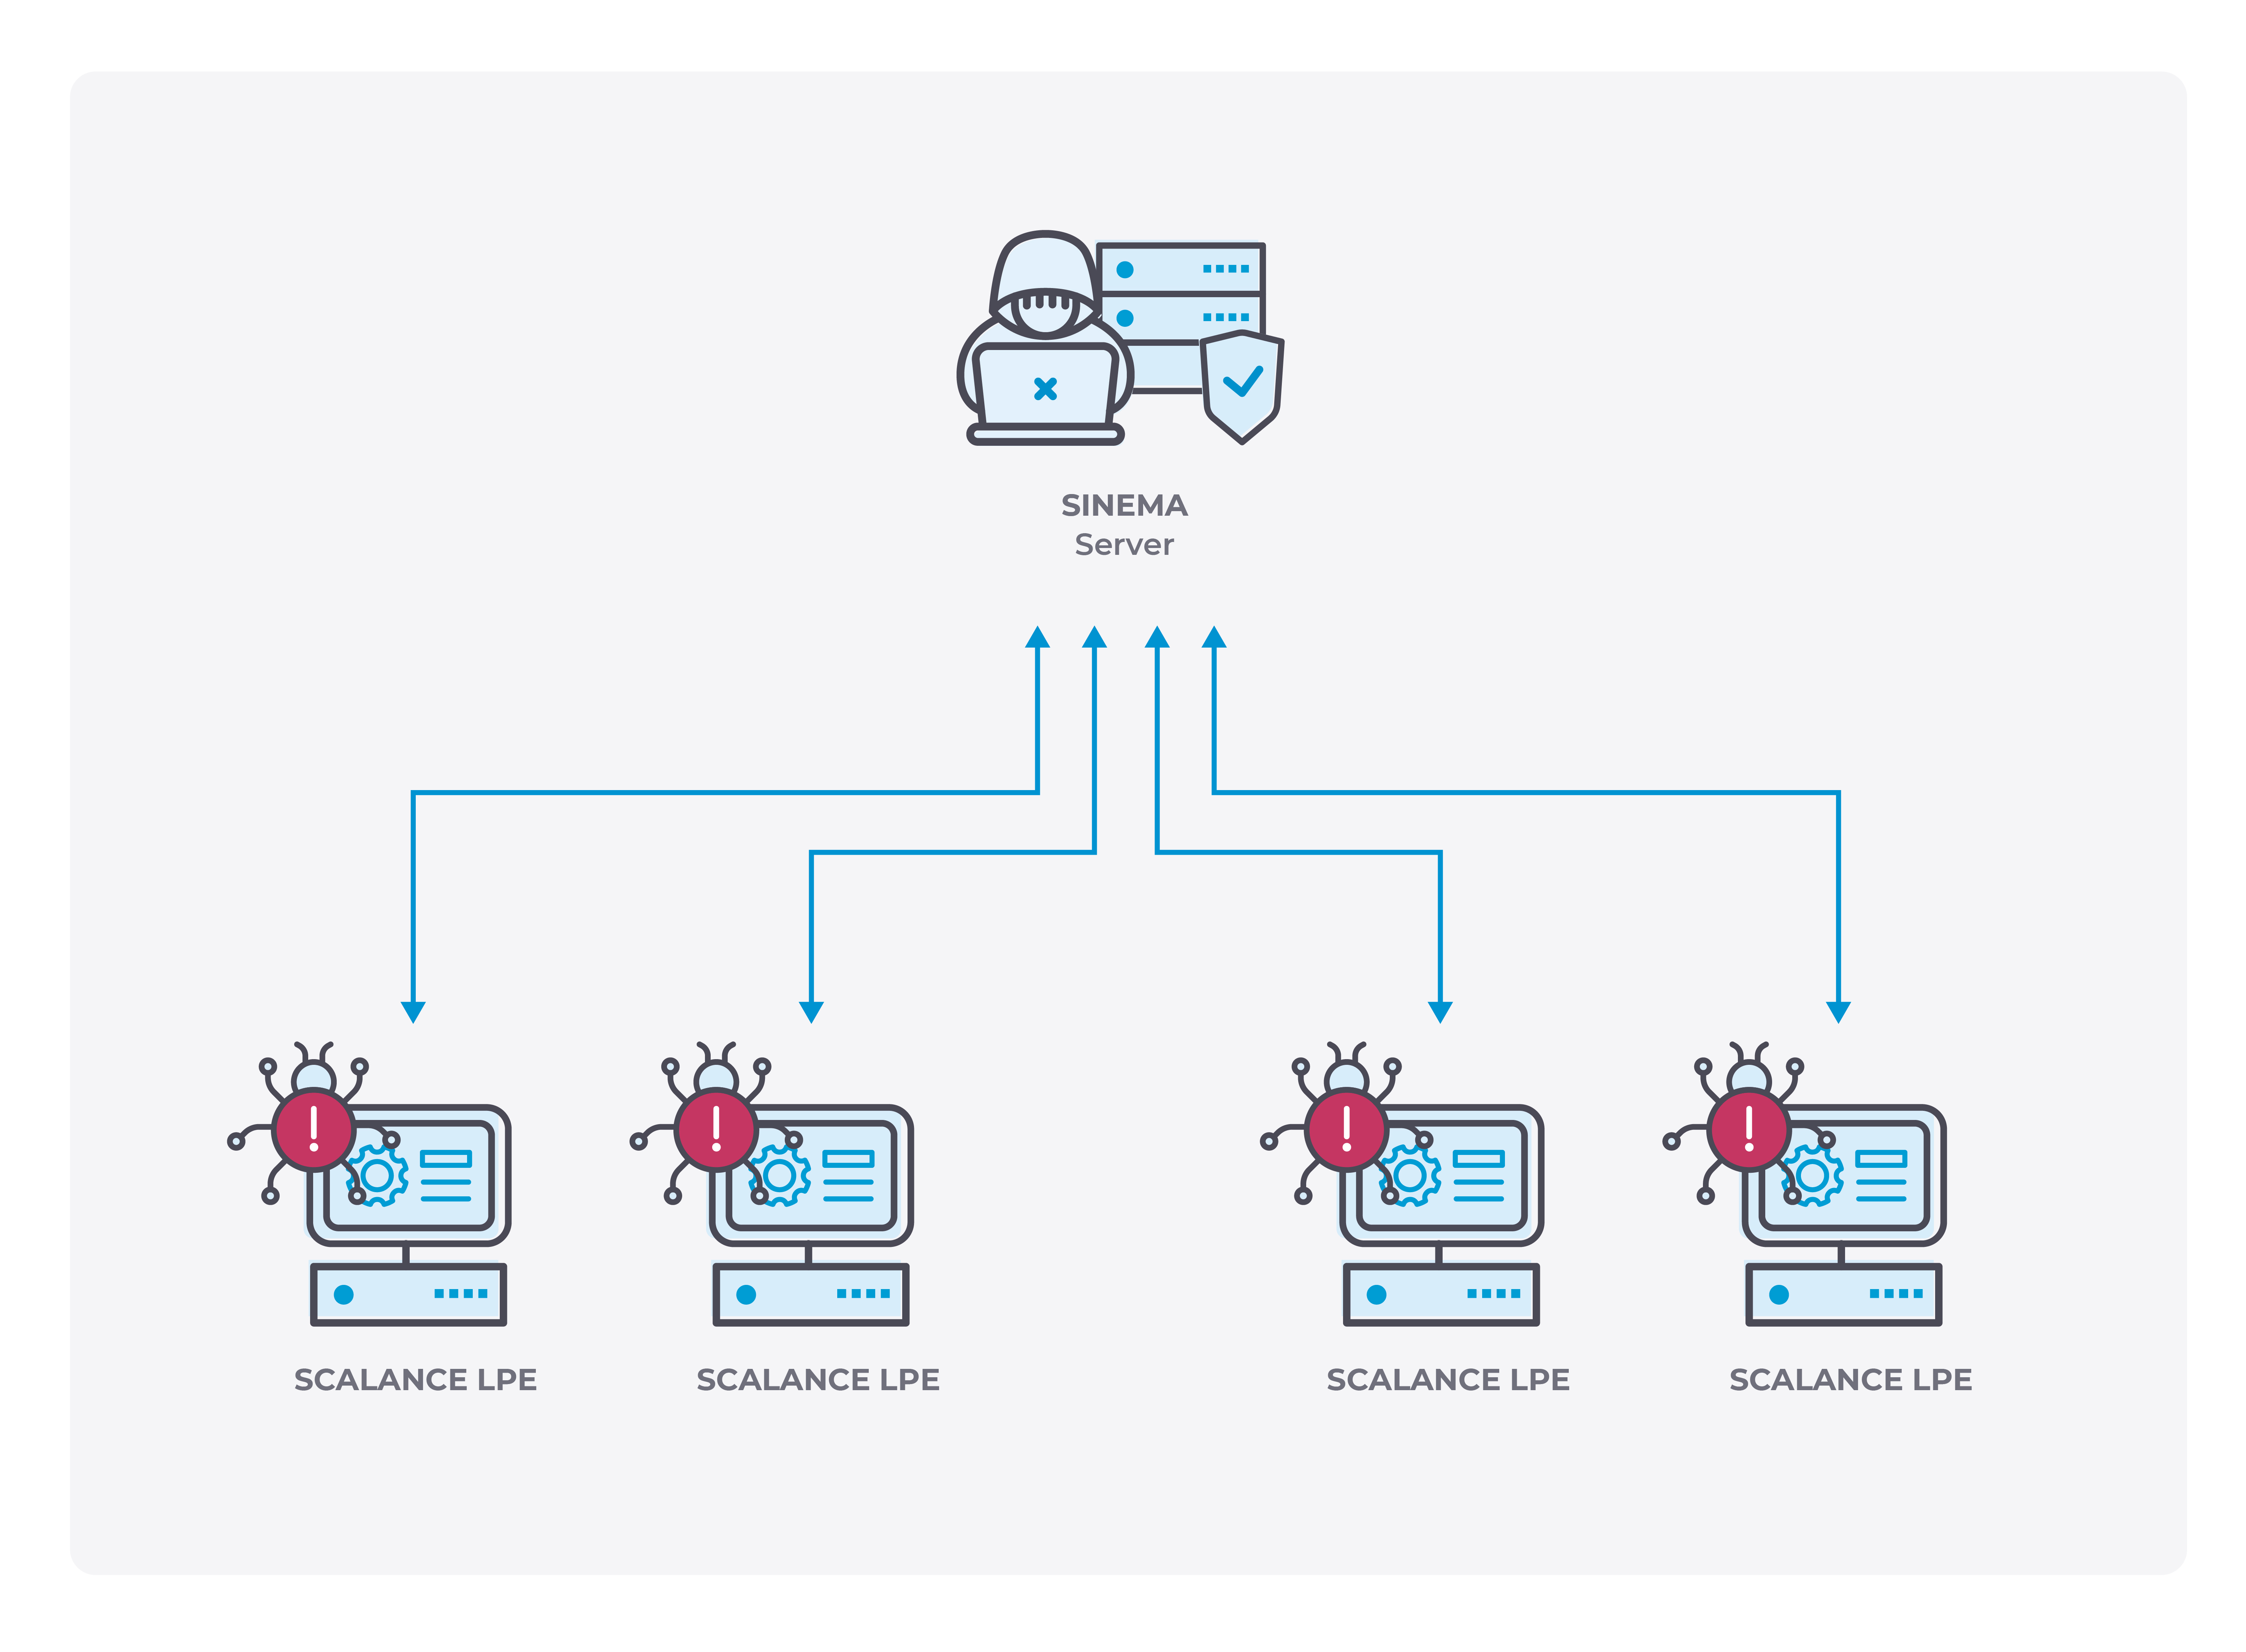
特定された脆弱性に基づき、2つの代表的な攻撃シナリオを定義しました。1つ目は、デバイス上で限定的なアクセス権を取得し、権限を昇格させた後に、運用テレメトリを操作することに焦点を当てたものです。2つ目は、SINEMA Remote Connect Serverを侵害することで、横方向の移動を行い、異なるOT ネットワークにまたがる複数のSCALANCE LPEデバイスを制御下に置くために、その侵害がいかに悪用され得るかを検証したものです。
テレメトリの操作
このシナリオでは、SCALANCE LPE を使用して、OT ネットワークからテレメトリデータを収集し、SCADA または可視化システムに転送します。 攻撃者の最初のステップは、SCALANCE LPE に対する読み取り専用かつ特権のない認証情報を取得することです。実環境では、これはいくつかの方法で発生する可能性があります。例えば、別の侵害されたシステムに保存されているマシン間通信用の認証情報を抽出したり、設定バックアップから認証情報を復元したり、複数のシステムで同じアカウントが再利用されるような不十分な認証情報管理慣行を悪用したりすることが挙げられます。
SCALANCE LPEへの非特権アクセス権を取得した後、攻撃者はCVE-2025-40572、CVE-2025-40573、およびCVE-2025-40574によって形成されるローカルの権限昇格チェーンを悪用し、最終的にデバイスへのrootアクセス権を取得します。 この時点で、攻撃者はSCALANCE LPE上で実行されているサービスやアプリケーションを完全に制御できるようになります。
このレベルのアクセス権限を利用することで、攻撃者は、SCALANCE LPEによって処理されたテレメトリデータがSCADAシステムに転送される前に、そのデータを改ざんすることができます。 センサーの測定値を改ざんしたり、アラームを抑制したり、プロセス値を選択的に変更したりすることが可能です。その結果、オペレーターにはプロセスの偽りの状況が表示される一方で、その背後にあるOT 環境は、安全でない状態や異常な状態で稼働している可能性があります。この種の攻撃は、長期間にわたり検知されずに潜伏し続け、監視および可視化システムへの信頼を損なう可能性があるため、特に危険です。
SINEMA リモートコネクト 横方向移動
2つ目のシナリオでは、異なる初期の足掛かりを想定しています。すなわち、攻撃者が、一連のSCALANCE LPEデバイスから信頼されているSINEMA Remote Connect Serverの制御権を掌握するというものです。これは、サーバー自体の侵害、管理者認証情報の盗用、あるいはSINEMAインフラストラクチャの脆弱性の悪用によって発生する可能性があります。
SINEMAサーバーを乗っ取ると、攻撃者はSINEMA Remote Connectクライアントのコマンドインジェクションの脆弱性(CVE-2025-40582)を悪用して、そのサーバーに接続されているSCALANCE LPEデバイスを標的にすることができます。この脆弱性により、SCALANCE LPE上でroot権限でのコマンド実行が可能となり、攻撃者は接続されている各デバイスを即座に完全に制御できるようになります。
そこから、攻撃者は侵害されたSCALANCE LPEシステム上で持続的な存在を確立し、それらを、接続されているOT ネットワークへの侵入経路として利用することができます。各SCALANCE LPEは異なるOT セグメントとブリッジ接続またはインターフェース接続されている可能性があるため、これにより複数の産業用ネットワークを横断するラテラルムーブメントが可能になります。 その段階に至ると、攻撃者は「ビューの改ざん」、「サービス拒否」、「運用情報の窃取」など、前述したのと同じ影響を引き起こすことが可能になりますが、その規模ははるかに拡大し、複数のサイトやプロセスが同時に影響を受ける可能性があります。
脆弱性特集:SINEMA Remote Connect Clientの悪用
「SINEMA Remote Connect」は、遠隔地の産業用ネットワーク向けに設計されたシーメンスの管理プラットフォームです。地理的に分散したシステムや拠点を結びつけるVPN接続を確立することで、ITネットワークからエッジデバイスへ安全にアクセスできるようにします。
SCALANCE LPE9403 の場合、SINEMA Remote Connect クライアントは、公式ファームウェア配布版に同梱されるスタンドアロン型のソフトウェアパッケージとして提供されます。メインのシステムイメージやその他のオプションコンポーネントに加え、ファームウェアバンドルには、以下に示すように専用の SINEMA クライアントパッケージが含まれています。
SINEMA リモート接続パッケージ
SCALANCE LPE 上で SINEMA Remote Connect クライアントがどのように実装されているかをより深く理解するために、ソフトウェアパッケージの内容を分析してみましょう。
抽出されたファイルには、以下のものが含まれます:
- SINEMAクライアントランタイムを含む大容量のTARアーカイブ、
- インストールスクリプト(SINEMA_RC.sh)、
- およびファームウェア更新メカニズムで使用されるメタデータ。
TARアーカイブ自体には、以下のファイルが含まれています:
最初に分析したのは、パッケージのインストール中に自動的に実行される「SINEMA_RC.sh」というファイルでした。
その主な役割の一つは、パッケージ内に格納されているDockerイメージを読み込むことです:
画像を読み込んだ後、スクリプトはカスタムnginx設定ファイルを追加することで、SCALANCE LPEのWeb設定を変更します:
添付の設定ファイル(endpoint.conf)では、新しいリバースプロキシ経由のエンドポイントが定義されています:
この設定により、SCALANCE LPEのWebインターフェース上で「/sinema_rc_edge_client/」パスが公開され、管理者認証が適用され、着信リクエストはhttp://localhost:9090/でリスニングしているサービスに転送されます。
最後に、インストールスクリプトは、先ほど読み込んだイメージを使用して Docker コンテナを作成し、起動します:
このコンテナ構成には、セキュリティの観点から特に重要な点がいくつかあります:
- このコンテナは、SYS_ADMIN カパビリティを含む高い権限で実行され、
- ホストのPIDネームスペースを共有しており、
- VPN機能に必要となる /dev/net/tun をマウントし、
- また、このアプリケーションは内部のHTTPサービスを公開しており、そのサービスは後でnginxによってプロキシ処理されます。
コンテナ内のサービスはポート8080でリスニングしており、これはホスト上で127.0.0.1:9090にマッピングされ、nginxのリバースプロキシを通じて外部に公開されています。
要約すると、SCALANCE LPE上のSINEMA Remote Connectクライアントは、次のように実装されています。
- これは Docker コンテナとしてデプロイされ、そのイメージはインストールパッケージ内に TAR アーカイブとして組み込まれており、
- このコンテナはHTTP APIを公開しており、これらはnginxのリバースプロキシを経由してSCALANCE LPEのWebインターフェースからアクセス可能となっています。このnginxはTLSターミネーターとしても機能しており、
- このコンテナは管理者権限で実行されるため、基盤となるシステムに対して大きな制御権限を持つことになります。
この設計における最初の脆弱性(CVE-2025-40581として追跡されている)は、nginx レベルで認証が強制されているにもかかわらず、ローカルユーザーがhttp://127.0.0.1:9090 経由でサービスに直接アクセスでき、事実上認証メカニズムを迂回できてしまうという事実に起因しています。
SCALANCE LPEの管理ユーザーは、デバイス上のrootユーザーでもある点に留意する必要がありますが、このシステムでは、特権のないSSHアクセス権を持つゲストユーザーもサポートされています。したがって、後者のカテゴリに属するユーザーは、管理者権限を持たないにもかかわらず、SINEMAの設定エンドポイントと直接やり取りすることができます。
SINEMAクライアントの設定
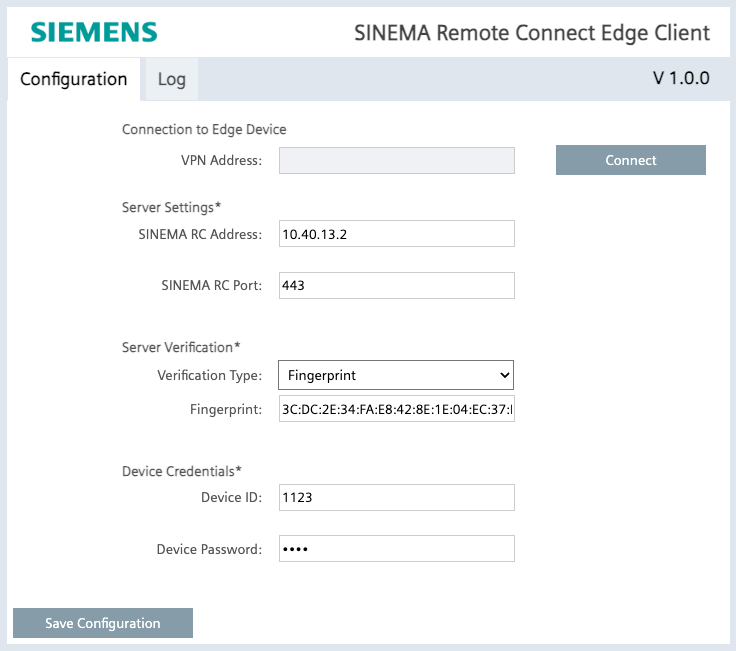
それでは、認証済みのユーザーがSINEMAのWebインターフェースを通じてどのような設定を行えるのかを見ていきましょう。
上の図に示すように、管理者は以下の項目を変更できます:
- SINEMA Remote Connect サーバーのサーバー設定(アドレスとポート)
- サーバーの検証、すなわちTLS証明書のフィンガープリント
- クライアントがサーバーへの認証に使用するデバイスの認証情報(IDとパスワード)
この情報は、Dockerコンテナ内で実行されている「siesecman」というデーモンによって使用され、SINEMA Remote Connectサーバーに接続し、SCALANCE LPEを特定のリモートネットワークに接続するために必要なVPN設定を取得するために利用されます。
siesecmanデーモンは内部でlibcurlを使用して、以下の URL に対して HTTPS GET リクエストを実行します:
https://ServerAddr:ServerPort/DeviceID/
サーバーからは、OpenVPNの設定を含む構成パラメータが記載されたJSONドキュメントが返されることが想定されています。つまり、SCALANCE LPEの管理者がSINEMAサーバーの詳細を指定すると、デバイスはサーバーからOpenVPNの設定を取得し、VPNに接続します。
VPN設定の悪用
siesecmanデーモンが期待する JSON 構造の(簡略化された)例を以下に示します:
最も興味深いフィールドは、「ovpn」オブジェクト内のものです。この辞書に含まれるすべてのキーと値のペアは、OpenVPNの設定ディレクティブに直接変換されます。つまり、サーバーはクライアントの設定に任意のOpenVPNオプションを組み込むことができるということです。
この問題は、一部の OpenVPN ディレクティブが、クライアントシステム上で任意のコマンドを実行するために利用される可能性があることから生じます。その一例として、「up」ディレクティブが挙げられます。これは、VPN インターフェースが起動された際に実行されるコマンドを指定するものです。
したがって、SINEMAサーバーを制御している攻撃者は、次のようなJSONドキュメントを返すことができます:
その結果、デーモンがVPNへの接続を試みた際に、任意のコマンドが実行されてしまう(コマンドの実行を引き起こすために、VPN接続が成功する必要はない)。この問題はCVE-2025-40582として追跡されている。
Dockerコンテナからの脱出
注入されたコマンドは当初、コンテナ内で実行されますが、コンテナの設定により、そこから脱出するのは極めて容易です。コンテナは特権モードであり、ホストのPIDネームスペースを共有しているため、攻撃者はnsenterを使用して、ホストのネームスペース内で直接コマンドを実行することができます。
たとえば、コンテナ内部から次のコマンドを実行すると、ホストのsudoグループにユーザーが追加されます。
これにより、ホストシステムへのルートレベルのアクセス権が事実上付与されることになる。
悪用シナリオ
コマンドインジェクションの脆弱性は、主に2つの方法で悪用される可能性があります(「攻撃シナリオ」のセクションでも説明されているとおり):
- ローカル特権昇格:特権を持たないSCALANCE LPEユーザーがSSH経由で接続し、SINEMAクライアントの設定を変更して攻撃者が制御するサーバーを指すようにし(認証バイパスを悪用)、コマンドインジェクションを悪用してデバイス上でroot権限でのコマンド実行権限を取得する。
- 悪意のあるSINEMAサーバー:侵害された、あるいは不正なSINEMA Remote Connectサーバーは、それに接続されているすべてのSCALANCE LPEデバイス上で任意のrootコマンドを実行することができ、OT 環境全体にわたる大規模な侵害や横方向の移動を可能にしてしまいます。
修復
シーメンスは、SCALANCE LPE9403のファームウェアに対するセキュリティパッチを通じてこれらの脆弱性に対処し、セキュリティレポートを公開しました。資産所有者および運用者には、以下の措置を講じるよう強く推奨します:
- 影響を受けるSiemens SCALANCE LPE9403デバイスを、新しいバージョンのファームウェアに更新してください。
- システムの露出を制限するために、ネットワークのセグメンテーションを実施する。
- ネットワークトラフィックを監視し、脆弱性のある資産が存在しないかを確認する。
脆弱なファームウェアを搭載したデバイスが自社環境に存在するかどうかを組織が迅速に特定できるよう、資産所有者はNozomi Networks IoT の高度な機能を活用できます。本プラットフォームはネットワークトラフィックとホスト活動に対する深い可視性を提供し、OT 全体にわたる効果的な脆弱性および脅威の検知を実現します。
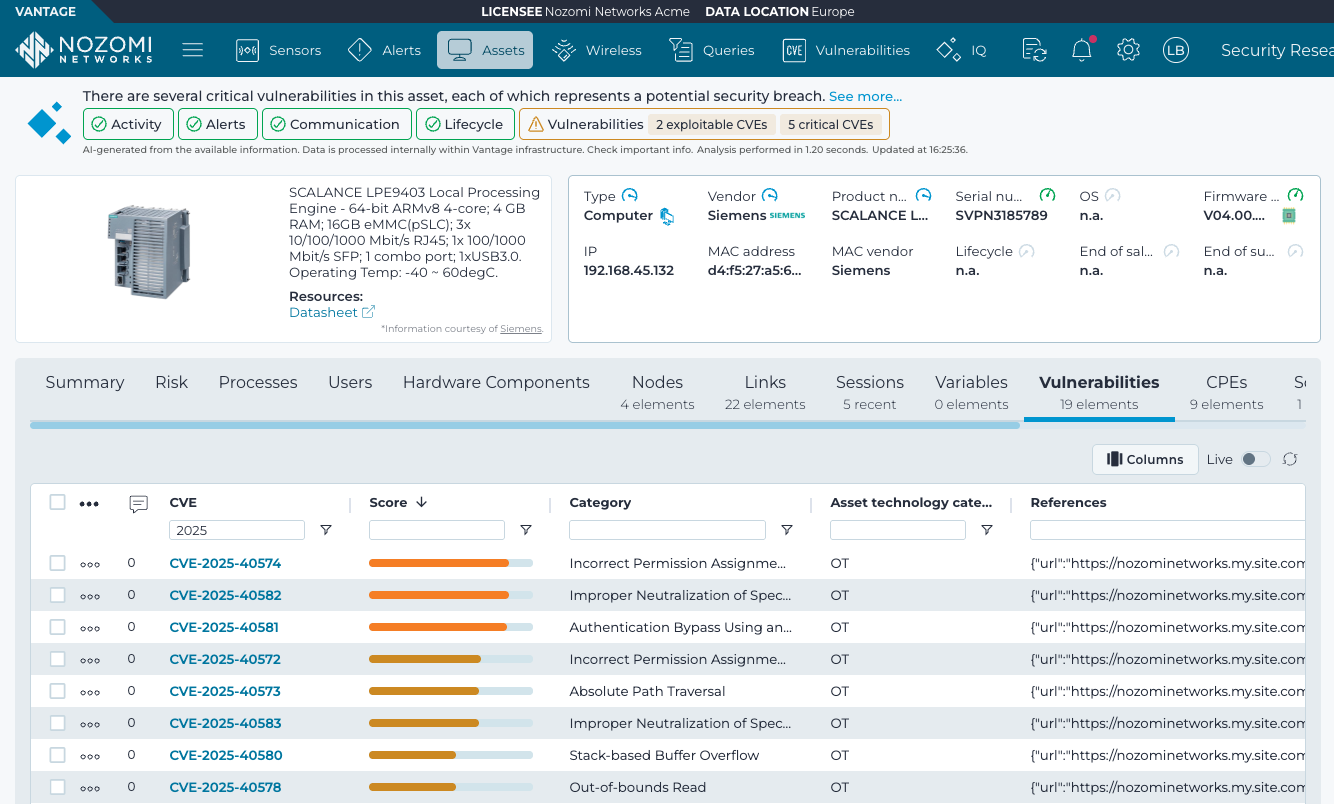
この積極的な監視により、セキュリティチームは脆弱性や攻撃に迅速かつ効果的に対応でき、重要ネットワークを標的とした攻撃の影響を最小限に抑えます。Nozomi Networks IoT 詳細と実際の動作を確認するには、今すぐデモをご請求ください。
重要なインフラを保護し、業務の完全性を維持するためには、迅速な対応が不可欠である。