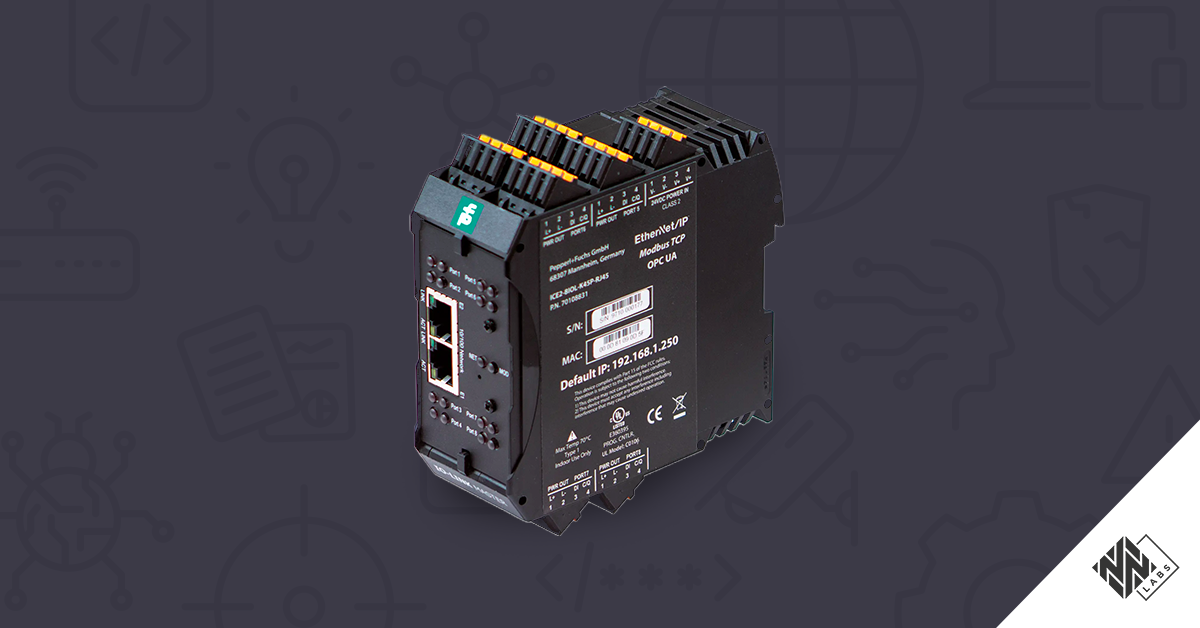
Pepperl+Fuchsは、産業用センサーおよびインターフェースモジュールの大手メーカーです。IO-Linkマスター「ICE2-8IOL-K45P-RJ45」は、最大8台のIO-Linkセンサーおよびアクチュエータを、PLC、SCADAプラットフォーム、IIoTサービスなどの上位制御システムに接続する産業用通信ゲートウェイです。 IO-Linkは、標準化されたポイント・ツー・ポイントのシリアルプロトコル(IEC 61131-9)であり、スマートフィールドデバイスが制御ネットワークとプロセスデータ、診断情報、および設定パラメータを交換できるようにします。ファクトリーオートメーション、包装、およびマテリアルハンドリングの環境において、このようなIO-Linkマスターは、物理的なプロセス計測機器とデジタル制御層との間の架け橋としての役割を果たします。
Nozomi Networks 各研究所は、ファームウェアバージョン EtherNet/IP 1.7.3 を実行している ICE2-8IOL-K45P-RJ45 を分析し、そのWebベースの管理インターフェースに19件の脆弱性を特定しました。 最も深刻な問題は、認証バイパスであり、これにより、ネットワーク経由でアクセス可能な攻撃者は、有効な認証情報を持たずに管理者セッションを取得できてしまいます。このバイパスは、OS全体に蔓延するコマンドインジェクションの脆弱性(すべてroot権限で実行される)と相まって、認証されていない攻撃者にデバイスのオペレーティングシステムに対する完全な制御権を与えてしまいます。
IO-Linkマスターは、センサーのリアルタイムデータをPLCに送信し、アクチュエータへの指令を現場に中継するため、デバイスが侵害されると、接続された8つのポートすべてにわたるプロセスの可視性と制御が損なわれる可能性があります。本製品を導入している資産所有者は、調査結果を確認し、推奨される対策を実施する必要があります。
調整された開示プロセスを通じて緊密な協力をしてくださったPepperl+Fuchs社およびCERT@VDEに感謝いたします。Pepperl+Fuchs社は報告されたすべての脆弱性に対して迅速に対処し、CERT@VDEは開示活動を調整するとともに、影響を受けるユーザーに情報を提供するため、アドバイザリ「VDE-2026-014」を公開しました。
また、Pepperl+Fuchs社からは、2023年よりIEC 62443-4-1に準拠した認定済みのセキュア開発ライフサイクルを実施しており、製品開発のあらゆる段階にサイバーセキュリティを組み込むことで、新製品の脆弱性に先手を打って対処しているとの連絡がありました。
研究範囲– Pepperl+FuchsのIO-Linkマスター
本分析の対象となったのは、Pepperl+Fuchs社のIO-Linkマスター「ICE2-8IOL-K45P-RJ45」である。これは、ファクトリーオートメーション環境における制御盤への設置を目的として設計された、DINレール取り付け型モジュール(IP20)である。 このデバイスは、EtherNet/IPを介してPLCと、Modbus TCPを介してSCADAおよびHMIシステムと、OPC UAを介してエンジニアリングツールと、MQTTを介してクラウドおよびIIoTプラットフォームと、それぞれ上位システムと通信します。
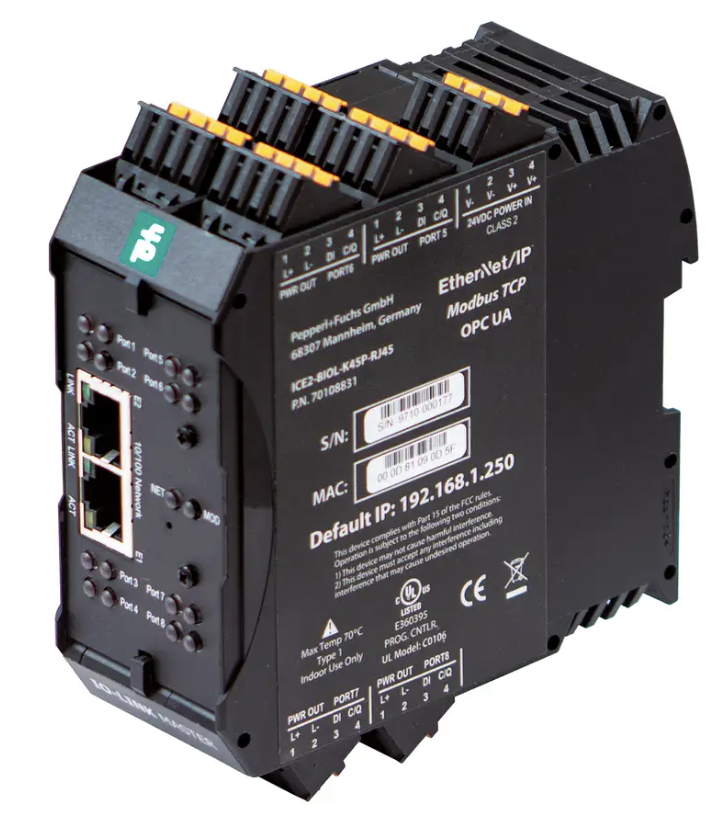
テスト対象となったファームウェアのバージョンは、EtherNet/IP 1.7.3でした。今回の調査では、制御エンジニアや保守担当者がデバイスの設定、IO-Linkポートの監視、およびIODDファイルの管理を行うために使用する、HTTPSベースの管理インターフェースに焦点を当てました。
IODD(IOデバイス記述)とは、IO-Linkマスターに対して、接続されたセンサーやアクチュエータを識別し、それらと通信する方法を指示する標準化されたファイルです。このファイルには、デバイスパラメータ、プロセスデータ、診断情報、通信特性などの重要な情報が記述されており、これによりWebUIはデバイスの設定情報を人間が理解しやすい形で表示できるようになります。
WebUIでは、3つの事前定義済みアカウント(Admin、Operator、User)を用いたロールベースのアクセス制御が実装されており、各アカウントの権限は段階的に制限されています。これらのアカウントは、運用上の役割に応じたアクセス制御を徹底するため、管理者が定義した認証情報によって保護されるよう設計されています。
この調査では、以下で提供されているPHPベースのWebUIアプリケーションと、 /index.php/ パスおよび以下のCGIベースのREST APIエンドポイント /api/ パス。どちらのコンポーネントも、デバイスのオペレーティングシステム上でroot権限で実行されるため、いずれかのインターフェースにコード実行の脆弱性が存在する場合、即座に最高レベルのシステム権限が与えられてしまいます。
攻撃シナリオ - 攻撃者がIO-Linkマスターを侵害する方法
Pepperl+Fuchs社のIO-Linkマスター「ICE2-8IOL-K45P-RJ45」は、フィールドレベルのセンサーとプラントの産業用イーサネットバックボーンとの間のブリッジとして機能します。一般的な導入例では、このデバイスは制御盤内のDINレールに取り付けられ、圧力センサー、流量計、または空圧アクチュエータに接続されます。 制御エンジニアは、HTTPS Webインターフェースを使用して、IO-Linkポートの設定、新規に設置されたセンサー用のIODD記述ファイルのアップロード、フィールドデバイスのステータス監視、およびユーザーアカウントの管理を行います。上流ネットワーク上のPLCは、8つのIO-Linkポートすべてにわたるリアルタイムのプロセスデータおよびアクチュエータコマンドの取得において、このモジュールに依存しています。
このデバイスには、「管理者」、「オペレーター」、「ユーザー」という3段階のロールモデルが採用されています。この仕組みは、権限を持つ担当者だけが設定の変更やファームウェアの更新を行えるようにし、それ以外のユーザーは監視のみに制限されるようにするためのものです。通常の運用では、エンジニアは割り当てられたロールに応じた認証情報を使用してWebUIにログインし、設定作業を行った後、ログアウトします。
次の図は、ネットワーク経由でデバイスの管理インターフェースにアクセスできる攻撃者が、この信頼モデルのすべてのレイヤーを迂回して、基盤となるオペレーティングシステムを完全に制御する方法をまとめたものです。
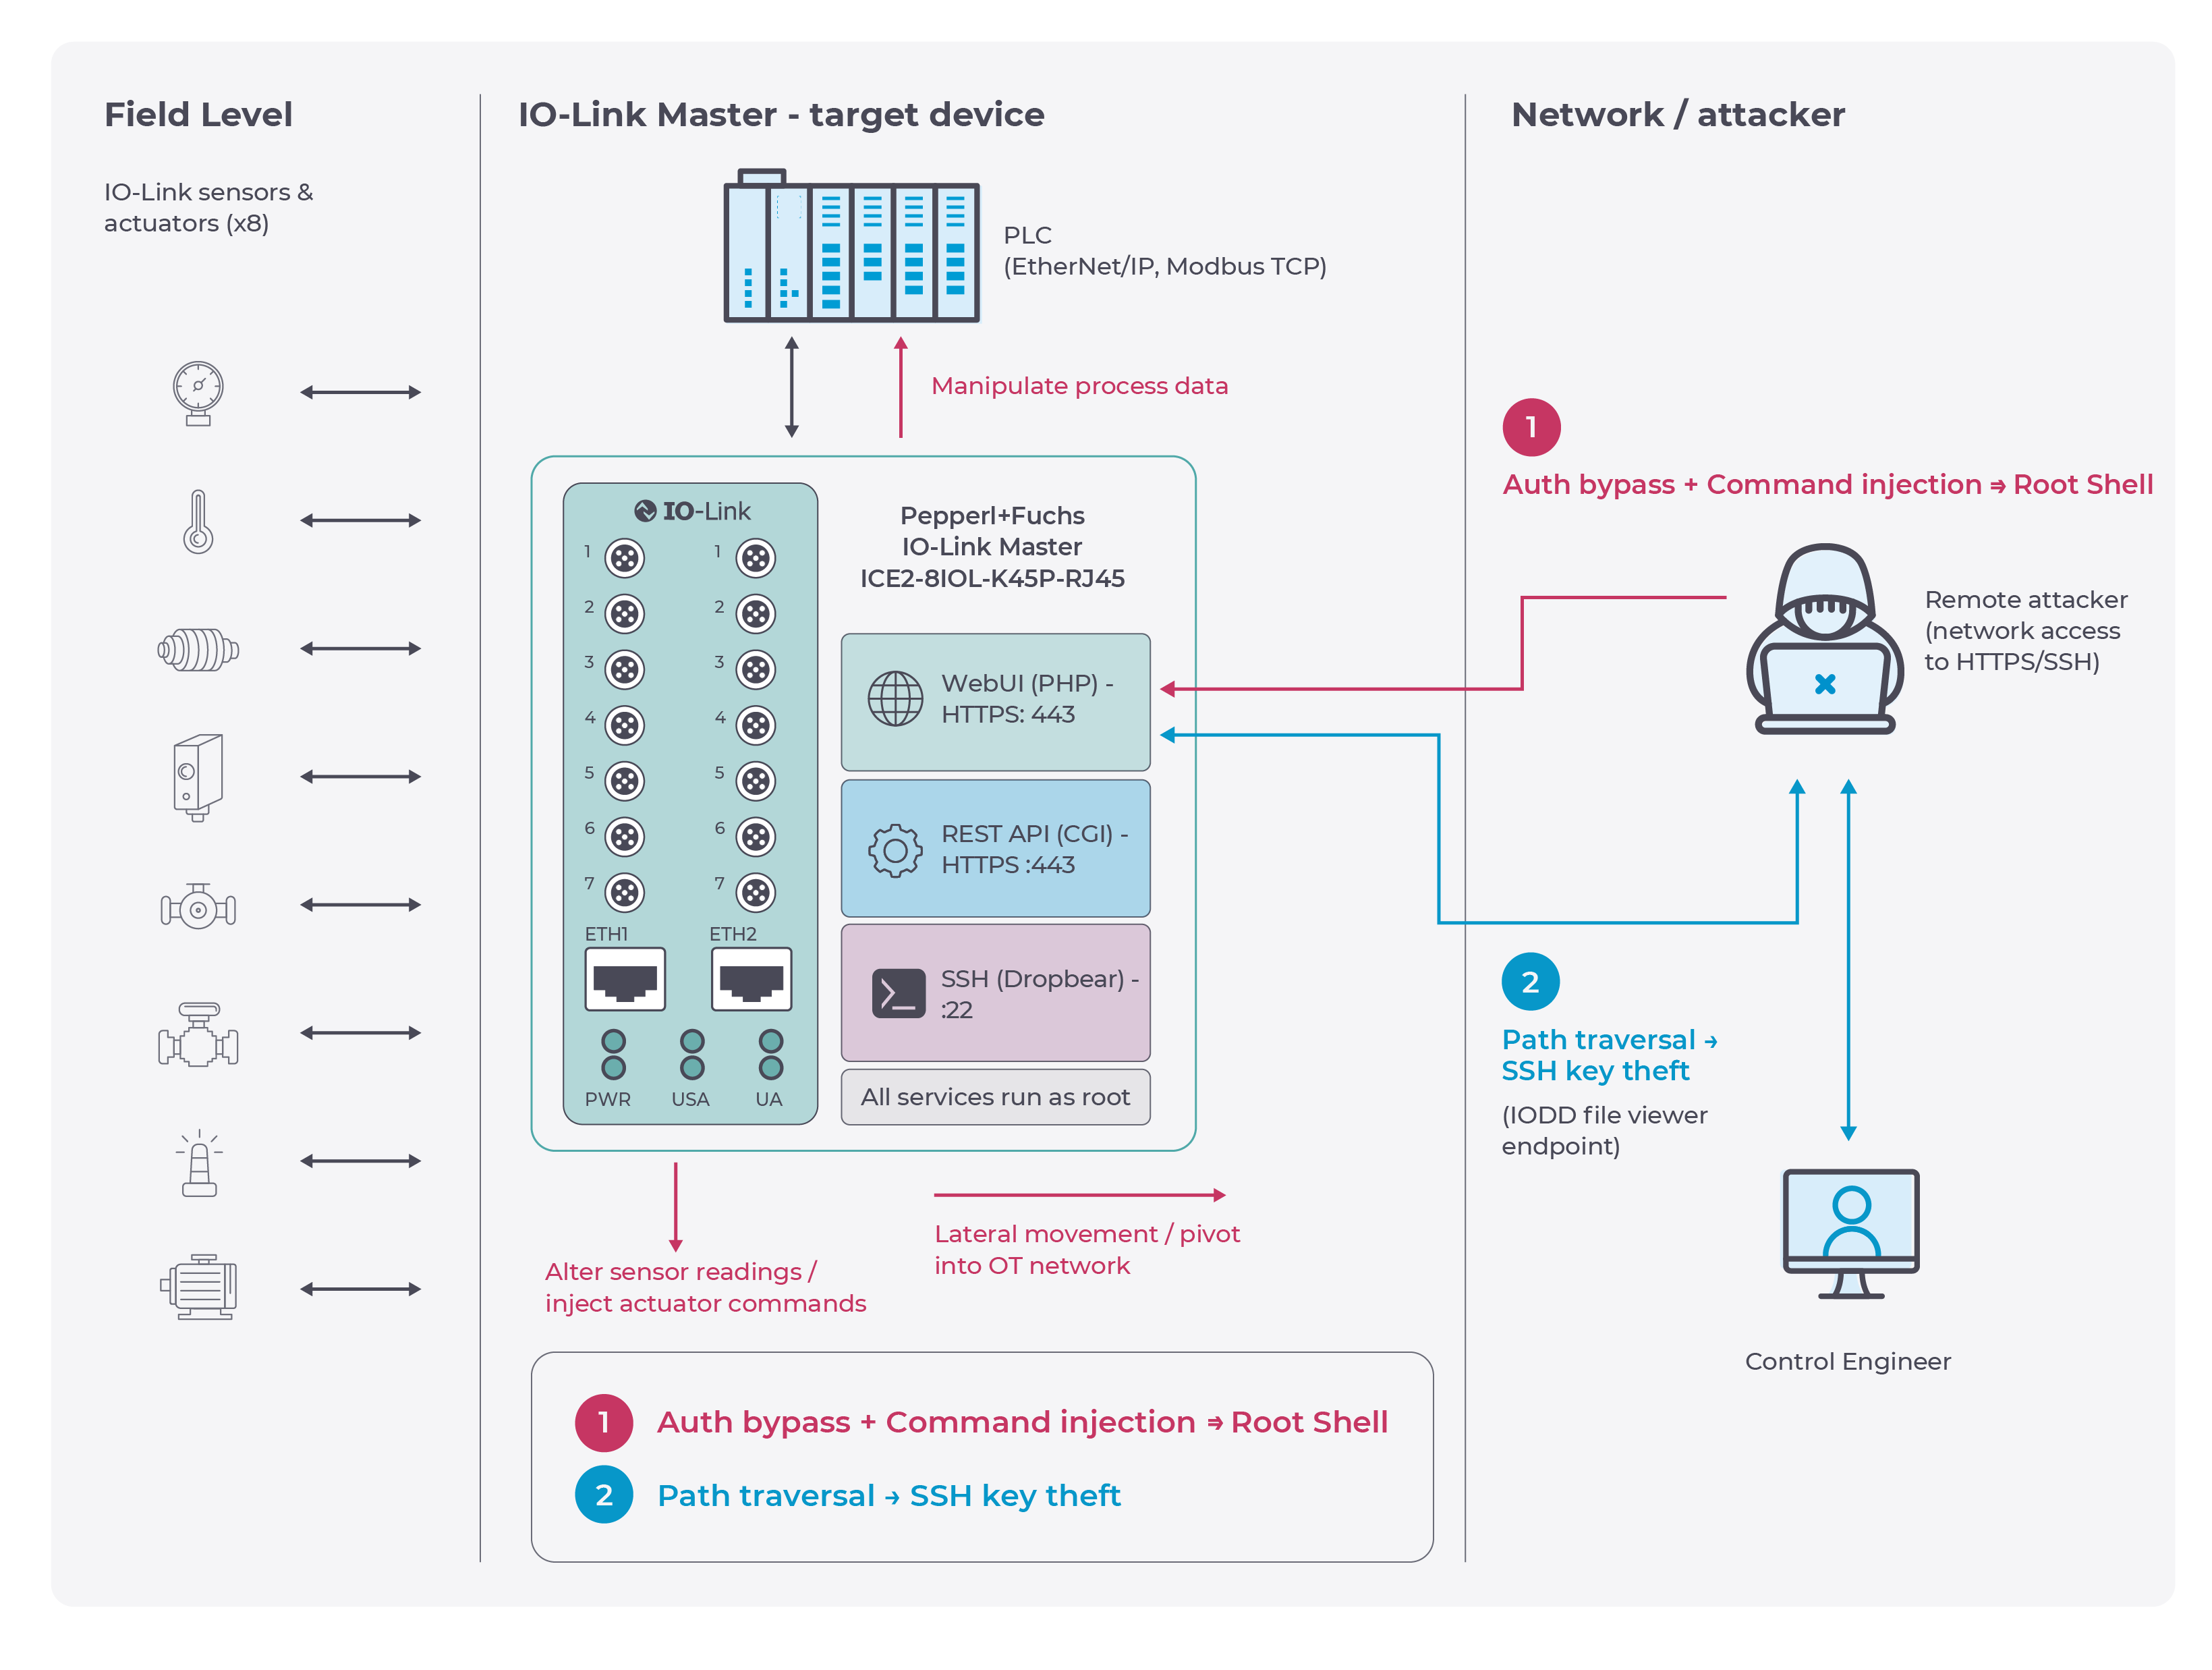
我々が特定した脆弱性により、ネットワークからデバイスの完全な乗っ取りに至るまで、2つの異なる攻撃経路が可能となります。
パス 1:ネットワークからルートへ、認証情報は不要
最も直接的な攻撃経路は、認証バイパス(CVE-2026-27546)を悪用するものです。ログインメカニズムでは、保存された認証情報データベースに対してユーザー名の検証が行われません。攻撃者が特定の細工を施したユーザー名を入力すると、デバイス上でパスワードが設定されているかどうかにかかわらず、サーバーは管理者レベルのセッションを返します。
管理者として認証されると、攻撃者はREST APIエンドポイントに存在する複数のOSコマンドインジェクションの脆弱性(CVE-2026-27560、CVE-2026-27561、CVE-2026-27562など)のいずれかを悪用します。Webアプリケーションのデーモンはroot権限で実行されているため、コマンドインジェクションが成功すると、攻撃者は即座にOSの完全な制御権を獲得することになります。
この時点で、攻撃者はIO-Linkポートの設定を変更したり、センサーの測定値を傍受・改ざんしたり、アクチュエータへのコマンドを注入したり、永続的なバックドアを仕掛けたり、あるいはOT ネットワーク上の他のデバイスへと攻撃の範囲を広げたりすることが可能になります。
この一連のプロセス――認証されていないネットワークアクセスからルートシェルへの到達まで――は、HTTPSリクエストをわずか2回行うだけで、1秒足らずで完了する。
方法 2:認証なしで SSH 鍵を盗む
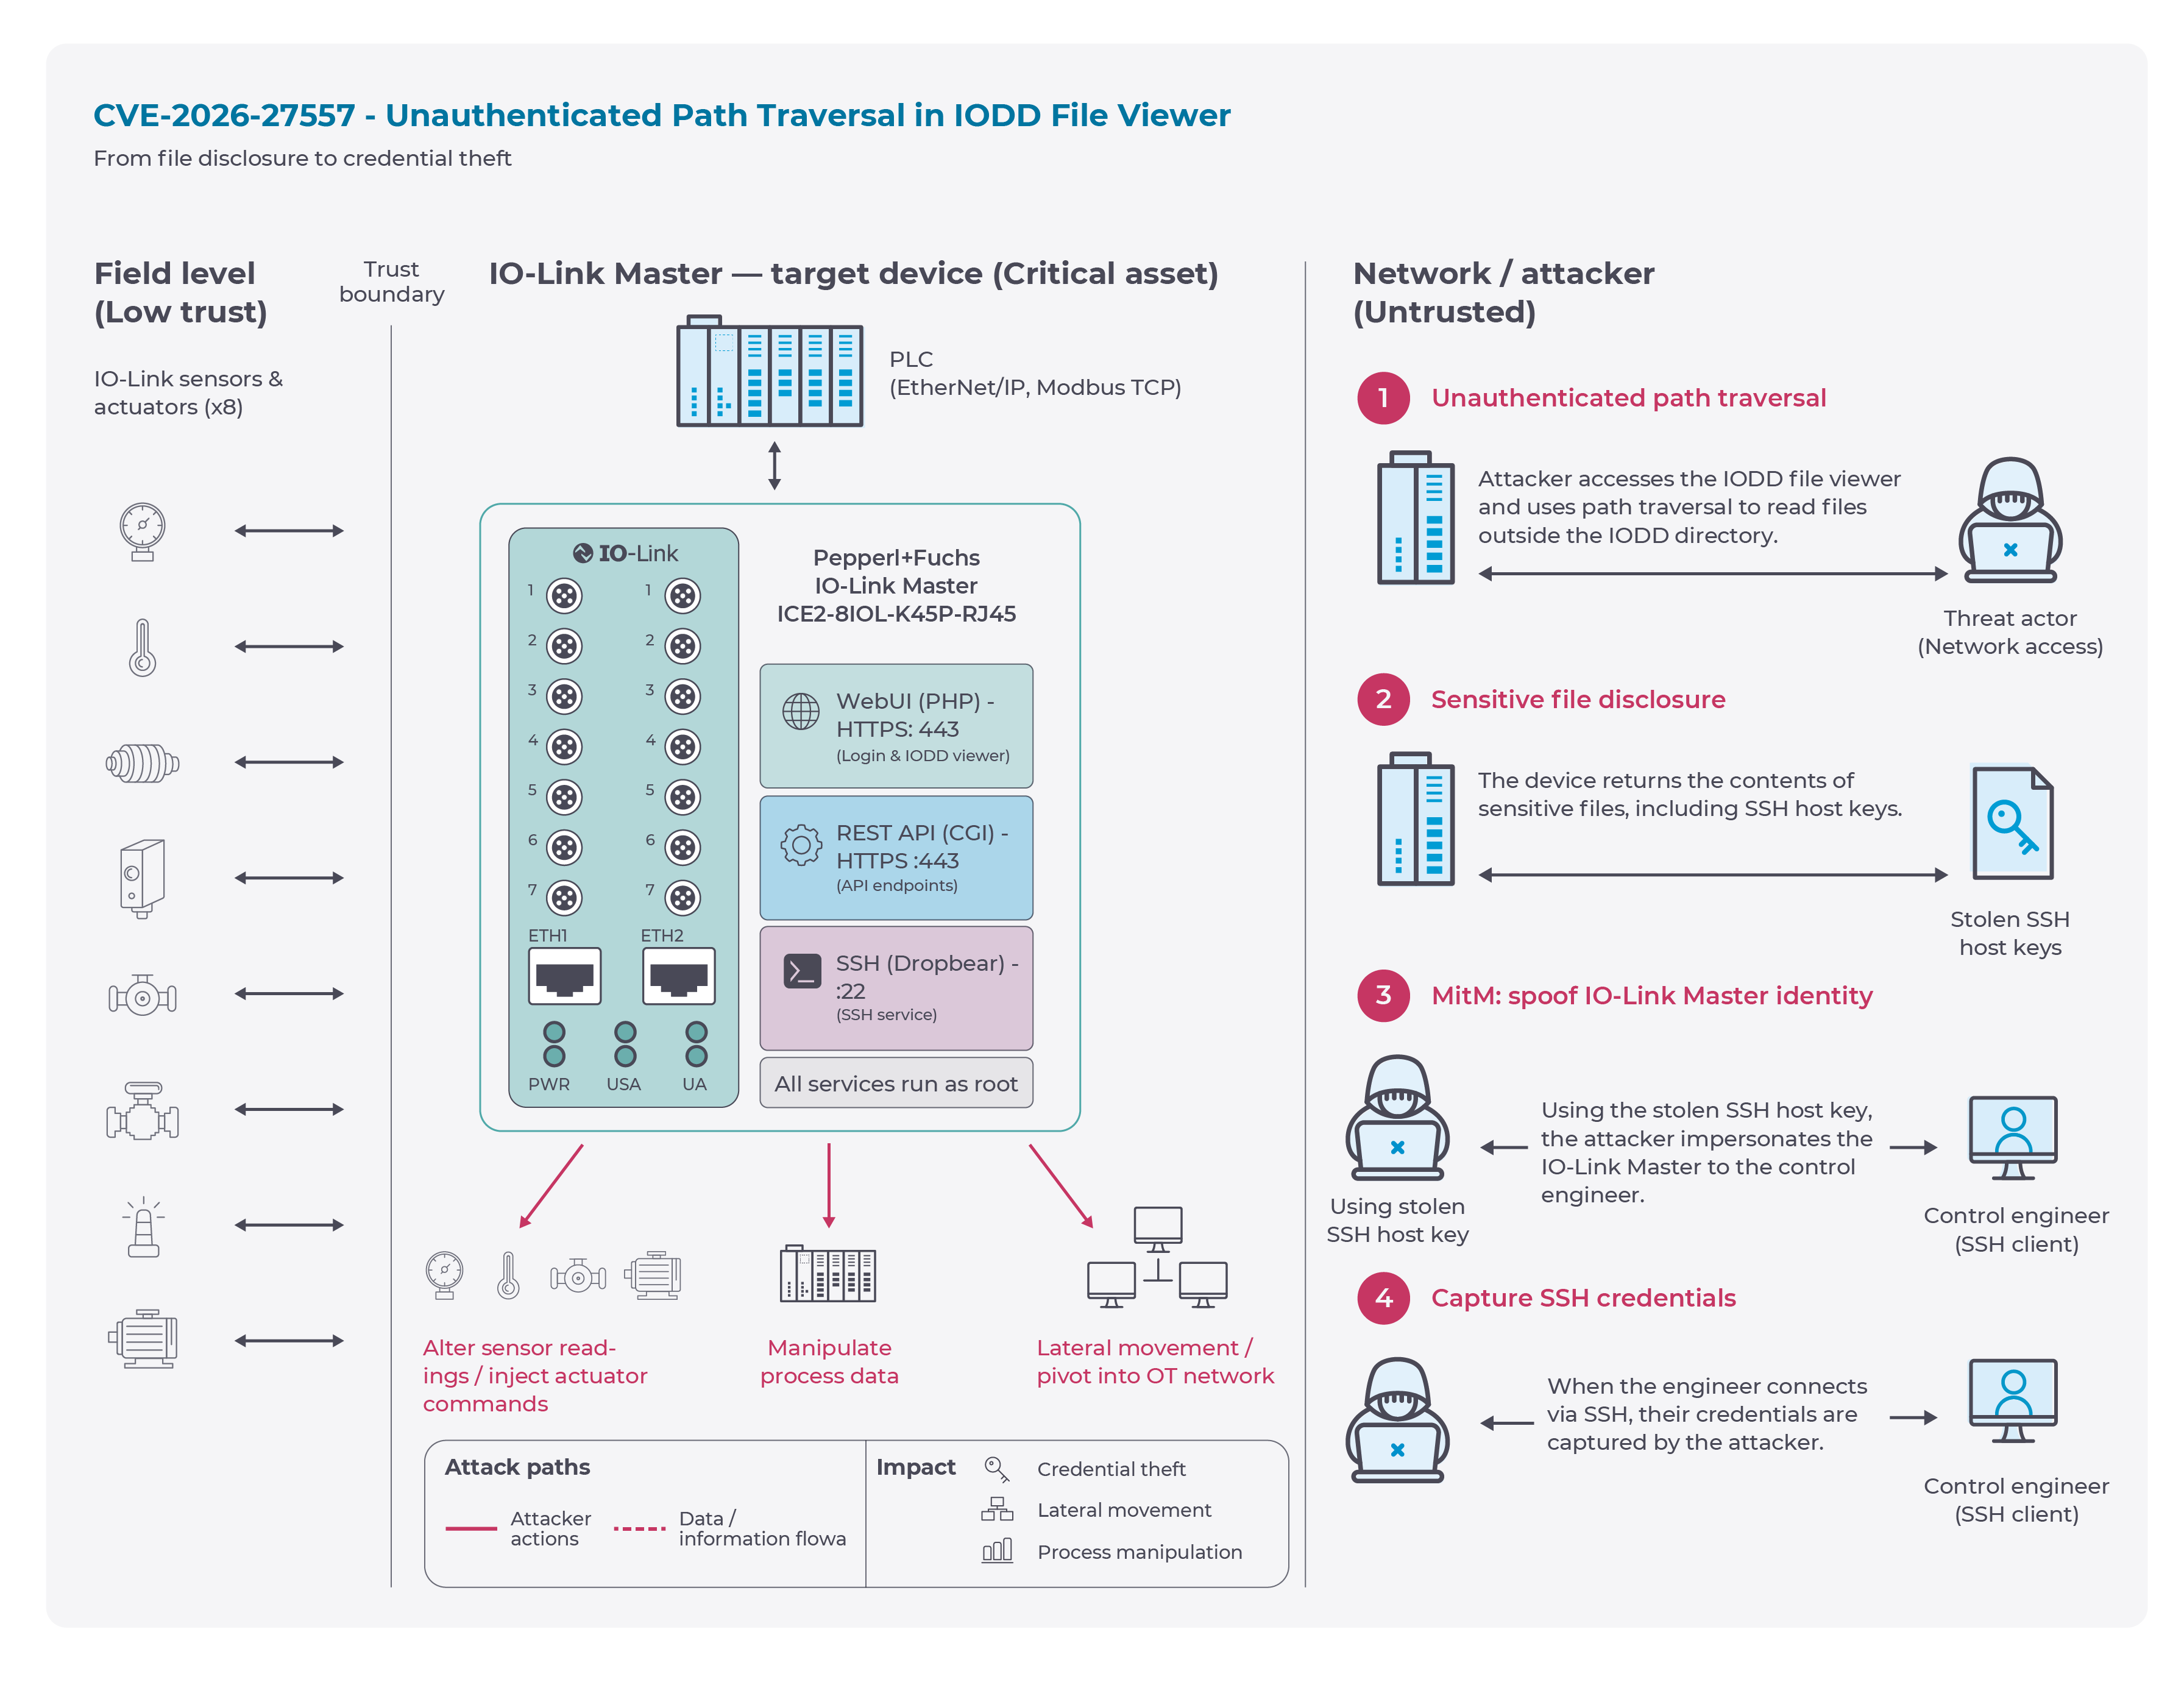
これとは別に、デバイスのSSH秘密鍵を標的とした認証不要の攻撃経路が存在します。IODDファイルビューアのエンドポイントはパストラバーサル(CVE-2026-27557)の脆弱性を有しており、これにより、認証されていない攻撃者がデバイスのファイルシステム上の機密ディレクトリからファイルを読み取ることが可能になります。Dropbear SSHサーバーは秘密鍵をアクセス可能なパス下に保存しているため、攻撃者は1回のHTTPSリクエストだけでそれらを抽出することができます。
盗んだ鍵を使えば、攻撃者はそのデバイスのSSHサーバーになりすますことができます。エンジニアが定期メンテナンスのために接続すると、攻撃者はそのセッションを傍受し、エンジニアの認証情報を盗み出します。この手法はとりわけ目立ちにくく、フォレンジック上の証拠をほとんど残さず、認証も一切必要としません。
脆弱性一覧
Nozomi Networks Labs社は、ファームウェアバージョンEtherNet/IP 1.7.3を実行しているPepperl+Fuchs社のIO-Linkマスター「ICE2-8IOL-K45P-RJ45」に、19件の脆弱性を特定しました。
脆弱性が及ぼしうる影響
Pepperl+Fuchs社のIO-Linkマスターで特定された脆弱性は、当該デバイスだけでなく、それが支えるより広範な産業環境にとっても深刻な結果をもたらす可能性があります。IO-LinkマスターはフィールドデバイスとPLCの間に位置しているため、そのセキュリティが侵害されると、プロセスの可視性や制御に直接的な影響が及びます。
以下の影響は、MITRE ATT&CK for ICSフレームワークの手法と対応しています:
認証バイパス(CVE-2026-27546)および認証不要のパストラバーサル(CVE-2026-27557)により、攻撃者はデバイスのWebベースの管理インターフェースを介してデバイスへの初期アクセスを取得することが可能になります。認証情報は一切必要ありません。HTTPS経由でデバイスにアクセスできるホストであれば、これらの脆弱性を悪用して管理者セッションを取得したり、SSHサーバーの秘密鍵を抽出したりすることができます。
OSのコマンドインジェクションの脆弱性を通じてルート権限を取得することで、攻撃者はIO-Linkポートのパラメータを変更し、PLCからフィールドデバイスへ送られるアクチュエータコマンドを妨害することが可能になります。接続されているプロセス(バルブの位置決め、モーター制御、空圧駆動など)によっては、この操作により、制御システムでアラートが発せられることなく、物理的な動作に異常が生じる可能性があります。
侵害されたIO-Linkマスターは、センサーデータがPLC、OPC UAクライアント、またはMQTTコンシューマーに到達する前に、そのデータを改ざんする可能性があります。その結果、実際のプロセス状態が正常から逸脱しているにもかかわらず、オペレーターや自動化システムには一見正常に見える測定値が引き続き送信され続けます。こうした測定値が安全インターロックや品質管理上の判断に利用される環境では、改ざんされたデータによって、不良品の発生、設備の損傷、あるいは危険な状況が生じるおそれがあります。
root権限を持つ攻撃者は、IO-Linkマスターを無効化したり、その通信サービスを妨害したりすることで、PLCと接続されている8つのフィールドデバイスすべてとの接続を遮断することができます。PLCのフェイルオーバー動作によっては、これによりコントローラが障害状態に移行したり、古いデータに基づいて動作したり、あるいはプロセスが完全に停止したりする可能性があります。
盗まれたSSH秘密鍵(CVE-2026-27557)を利用することで、攻撃者はデバイスのSSHサーバーになりすまし、定期メンテナンスのために接続するエンジニアから認証情報を盗み出すことができます。これらの認証情報が同じネットワークセグメント内の他のデバイスでも再利用されている場合、攻撃者は他のIO-Linkマスター、PLC、またはHMIシステムへと横方向の移動を行うことが可能になります。 OSが完全に侵害されると、そのデバイスは、OT ネットワーク内でのネットワーク偵察やさらなる攻撃の拠点としても利用されることになります。
脆弱性スポットライト
このセクションでは、Pepperl+Fuchs社のIO-LinkマスターのWebインターフェースにおいて、私たちが特定した主なセキュリティ上の脆弱性に焦点を当てます。実装の詳細をすべて網羅するのではなく、このデバイスを脆弱にした、繰り返し見られる信頼境界の欠陥、すなわち、認証ロジックの不備、安全でないコマンドの実行、および機密ファイルへの認証なしのアクセスについて重点的に取り上げます。
これらの問題が組み合わさることで、デバイスへのネットワークアクセス権を持つ遠隔の攻撃者が、管理権限を取得したり、昇格された権限でコマンドを実行したり、あるいは機密性の高いデバイス情報を悪用して、より検知されにくい攻撃を仕掛けることが可能になる恐れがあります。
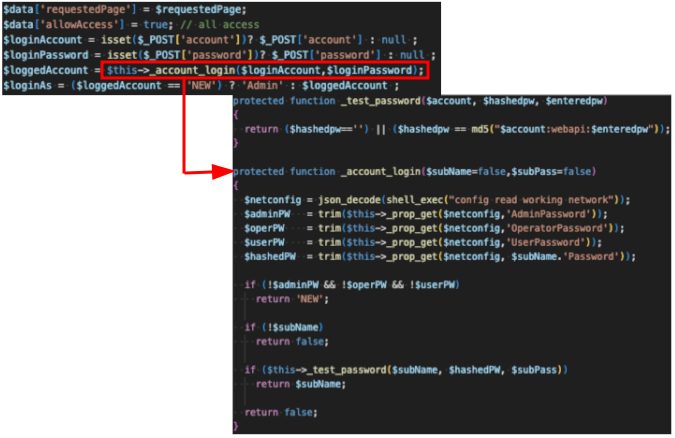
WebUIにおける認証バイパス
IO-LinkマスターのWebUIでは、「管理者」、「オペレーター」、「ユーザー」という3つの事前定義されたロールがサポートされています。初期設定プロセスにおいて、管理者はデバイスを通常運用に移行する前に、このインターフェースを使用してこれらのロールの認証情報を設定することができます。
分析の結果、この初期パスワード設定機能を悪用する認証メカニズムに論理上の欠陥があることを特定しました。特定の条件下において、WebUIは認証されていないログイン試行を、初回設定プロセスの一部として誤って扱っていました。その結果、攻撃者は本来行われるはずの認証情報のチェックを迂回し、管理者セッションを取得することが可能となっていました。
CVE-2026-27546として追跡されているこの脆弱性は、デバイスの設定、IO-Linkポートの監視、およびファームウェアの更新を行うために使用される主要な管理インターフェースに影響を及ぼすため、特に重大です。攻撃者が管理者セッションを取得すると、WebUIを通じて、認証されていないユーザーがアクセスできないように設計されていた複数の特権操作が可能になってしまいます。
WebUIコンポーネントを介したOSコマンドインジェクション
WebUIおよびREST APIの実装を分析した結果、いくつかの管理機能において、ユーザーが制御する入力が、十分な検証や隔離を行わずにオペレーティングシステムのコマンドに渡されていたことが判明しました。このパターンは、PHPベースのWebUIと、REST APIで使用されているネイティブのCGIコンポーネントの両方で見られました。
影響を受けた領域の一つは、IODDファイル管理機能でした。IODDファイルは、IO-Linkマスターが、接続されたセンサーやアクチュエータ、およびそれらのパラメータ、プロセスデータ、診断情報を記述するために使用されます。WebUIではユーザーがこれらのファイルをアップロード・管理できるため、この機能は通常のデバイス管理の一環として、攻撃者が制御する入力を処理することになります。
脆弱性のあるコードパスにおいて、この入力は後にシェルコマンドの構築に利用されていました。攻撃者が影響を受ける機能にアクセスできた場合、この挙動を悪用してデバイス上で任意のコマンドを実行することが可能でした。影響を受けるコンポーネントは高い権限で実行されるため、攻撃が成功すれば、基盤となるオペレーティングシステムを完全に制御されることとなります。
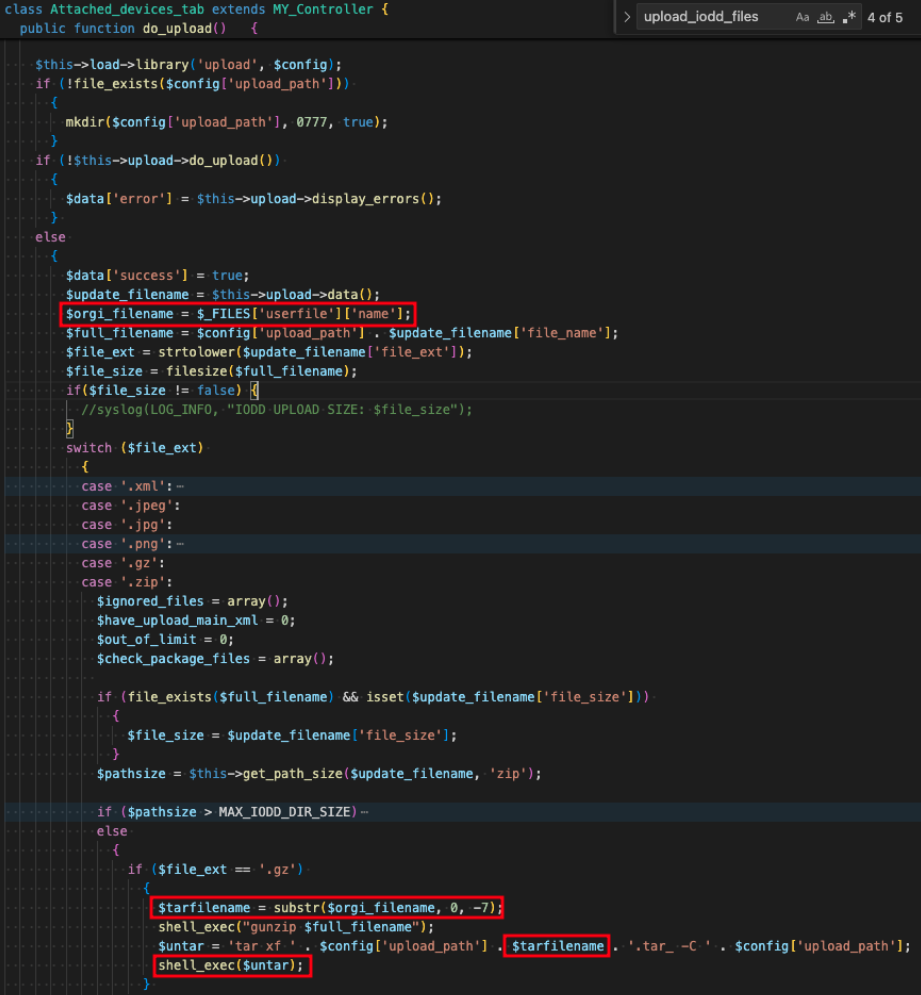
複数のCGIベースのAPIハンドラにおいて、同様の根本的な脆弱性が確認されました。これらのハンドラの一部は、コマンド文字列を生成する際に安全でないメモリ操作を行っていたため、メモリ破損のリスクがさらに生じていました。これらの問題は、CVE-2026-27549やCVE-2026-27559からCVE-2026-27564に至るまで、複数のCVEとして追跡されています。
重要な点は、単一のエンドポイントが誤って実装されていたということではなく、管理スタックのさまざまな部分に、同じ安全性を欠く設計パターンが見られたということです。つまり、ユーザーが制御するデータが信頼境界を越え、適切な検証を経ずに特権のあるシステムコマンドに到達していたのです。
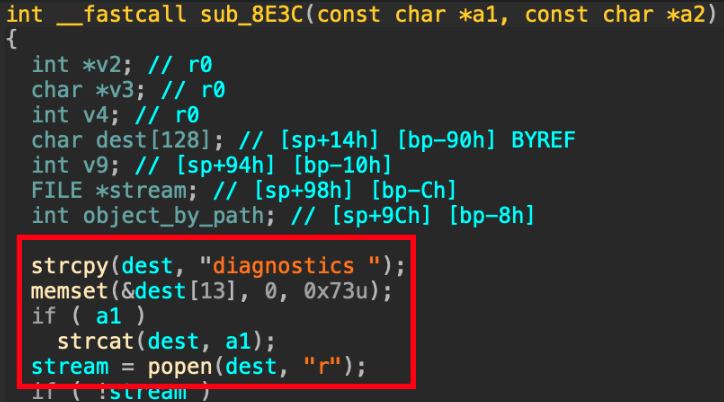
パストラバーサルによる認証なしSSH鍵の盗難
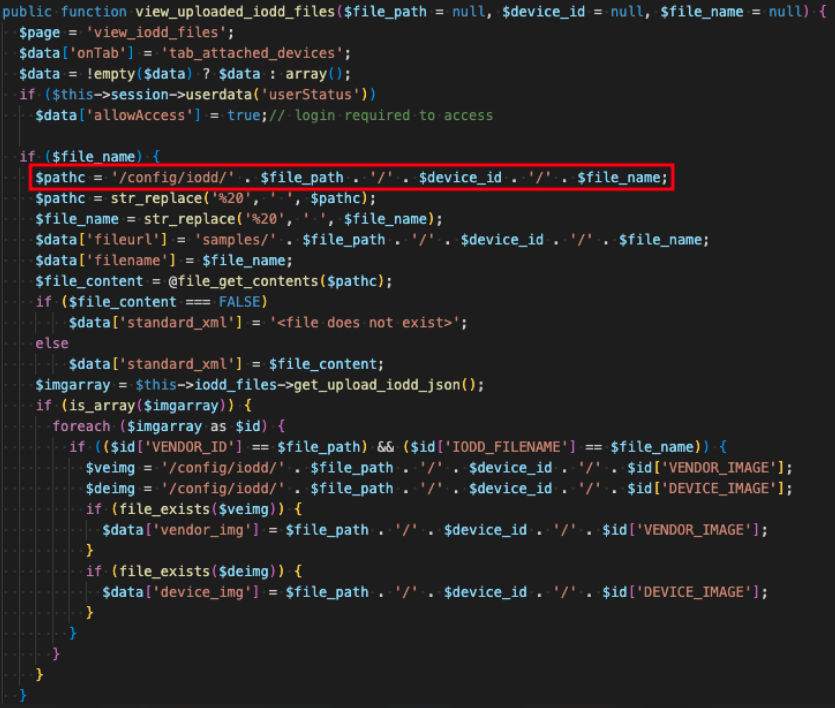
すべての重大な攻撃経路が認証を必要とするわけではありません。例えば、IODDファイルの閲覧機能において、認証不要のパストラバーサル脆弱性を特定しました。これはCVE-2026-27557として追跡されています。
この脆弱性の影響を受ける機能は、デバイス上に保存されたIODDファイルを表示することを目的としています。しかし、パス検証が不十分であったため、遠隔の攻撃者が、想定されるIODDディレクトリ外のファイル(デバイスファイルシステム上に保存された機密情報を含む)にアクセスすることが可能となっていました。
このケースでは、漏洩したデータには、リモート管理セッション中にデバイスが自身を識別するために使用するSSHホスト鍵が含まれていました。これらの鍵を盗んだとしても、直接シェルへのアクセス権が得られるわけではありませんが、より目立たない形でその後の攻撃を仕掛けることが可能になります。ネットワーク上で特権的な立場にある攻撃者は、実際のデバイスと同じホストIDを装いながら、エンジニアのSSH接続を攻撃者が制御するシステムへリダイレクトすることが可能です。
このような状態は、例えば、ARPスプーフィング、DNSスプーフィング、あるいはトラフィックをリダイレクトできるネットワークコンポーネントの制御などを通じて引き起こされる可能性があります。エンジニアの視点から見ると、想定されるデバイスの識別情報が保持されているため、その接続は正当なものに見える場合があります。
パスワードベースの認証が使用されている場合、攻撃者はメンテナンスセッション中に入力された認証情報を盗み出す可能性があります。また、自動化ツールやその他のシステムがSSH経由でデバイスに接続している場合、同様のシナリオにより、マシン間通信用の認証情報が漏洩する恐れもあります。これらの認証情報が他の場所で再利用された場合、その影響は元のIO-Linkマスターにとどまらず、OT 環境内での横方向の移動を可能にする可能性があります。
このため、この脆弱性は特に懸念されるものです。事前の認証を必要とせず、デバイスの機密情報を漏洩させる可能性があり、さらに、標的となるデバイス上に残される痕跡を最小限に抑えつつ、認証情報の窃取を可能にする恐れがあるからです。運用担当者にとっては、管理インターフェースを隔離し、産業用デバイスへのアクセスを監視し、OT ネットワーク全体での認証情報の再利用を避けることの重要性が改めて浮き彫りになっています。
結論と是正措置
本調査により、ファームウェア「EtherNet/IP 1.7.3」を実行しているPepperl+Fuchs社のIO-Linkマスター「ICE2-8IOL-K45P-RJ45」には、認証されていないネットワーク攻撃者がデバイスのルートレベルの完全な制御権を取得することを可能にする重大なセキュリティ上の脆弱性が存在することが明らかになりました。 特定された19の脆弱性は、認証バイパス、OSコマンドインジェクション、パストラバーサル、ローカルファイルインクルージョン、不適切な権限設定、情報漏洩に及び、これら全体として、デバイスのアクセス制御モデルにおけるあらゆる信頼境界を損なうものである。
修正済みのファームウェアが利用可能になるまで、資産所有者はリスクを軽減するために、以下の緩和策を講じる必要があります:
- 管理インターフェースを分離する:デバイスのWebUIおよびSSHポートを専用の管理VLANに配置し、許可されたエンジニアリング用ワークステーションのみに接続を制限する厳格なアクセス制御リストを設定する。
- 使用していないサービスを無効にする:SSH、OPC UA、またはMQTTが運用上必要ない場合は、それらを無効にして攻撃対象領域を縮小してください。
- 強力でユニークなパスワードを設定する:認証バイパスを防止することはできませんが、3つのロール(管理者、オペレーター、ユーザー)すべてに対してパスワードを設定し、認証情報に基づくアクセスを制限してください。
- 異常なトラフィックの監視:デバイスへの不審なHTTPリクエスト、特に非標準のユーザー名によるログイン試行、パストラバーサルパターン、およびデバイスのIPアドレスからの予期しないアウトバウンド接続に注意してください。
- SSHホスト鍵の検証:初回接続時にデバイスのSSHホスト鍵を確認し、サーバーのなりすましを示唆する可能性のある予期せぬ鍵の変更がないか監視します。
Nozomi Networks Labsの使命に沿い、当社の目標は、事業者やベンダーに対し、コネクテッドシステムの信頼性とセキュリティを向上させるための実践的な対策を提示することです。今後も、影響を受けたベンダーと責任を持って連携し、産業用およびコネクテッド環境の安全性と回復力を高めるための指針を提供し続けてまいります。
組織が、自社の環境内に脆弱性のあるデバイスが存在するかどうかを迅速に特定し、運用上の混乱、侵害、またはさらなる攻撃の進行につながる前に、悪用試みを検知して警告を発するため、資産所有者は「Nozomi Networks OT /IoT Security Platform」の高度な機能を活用できます。このプラットフォームは、ネットワークトラフィックやデバイスの動作に関する詳細な可視性を提供し、OT およびIoT ネットワーク全体にわたる効果的な脆弱性および脅威の検知を可能にします。
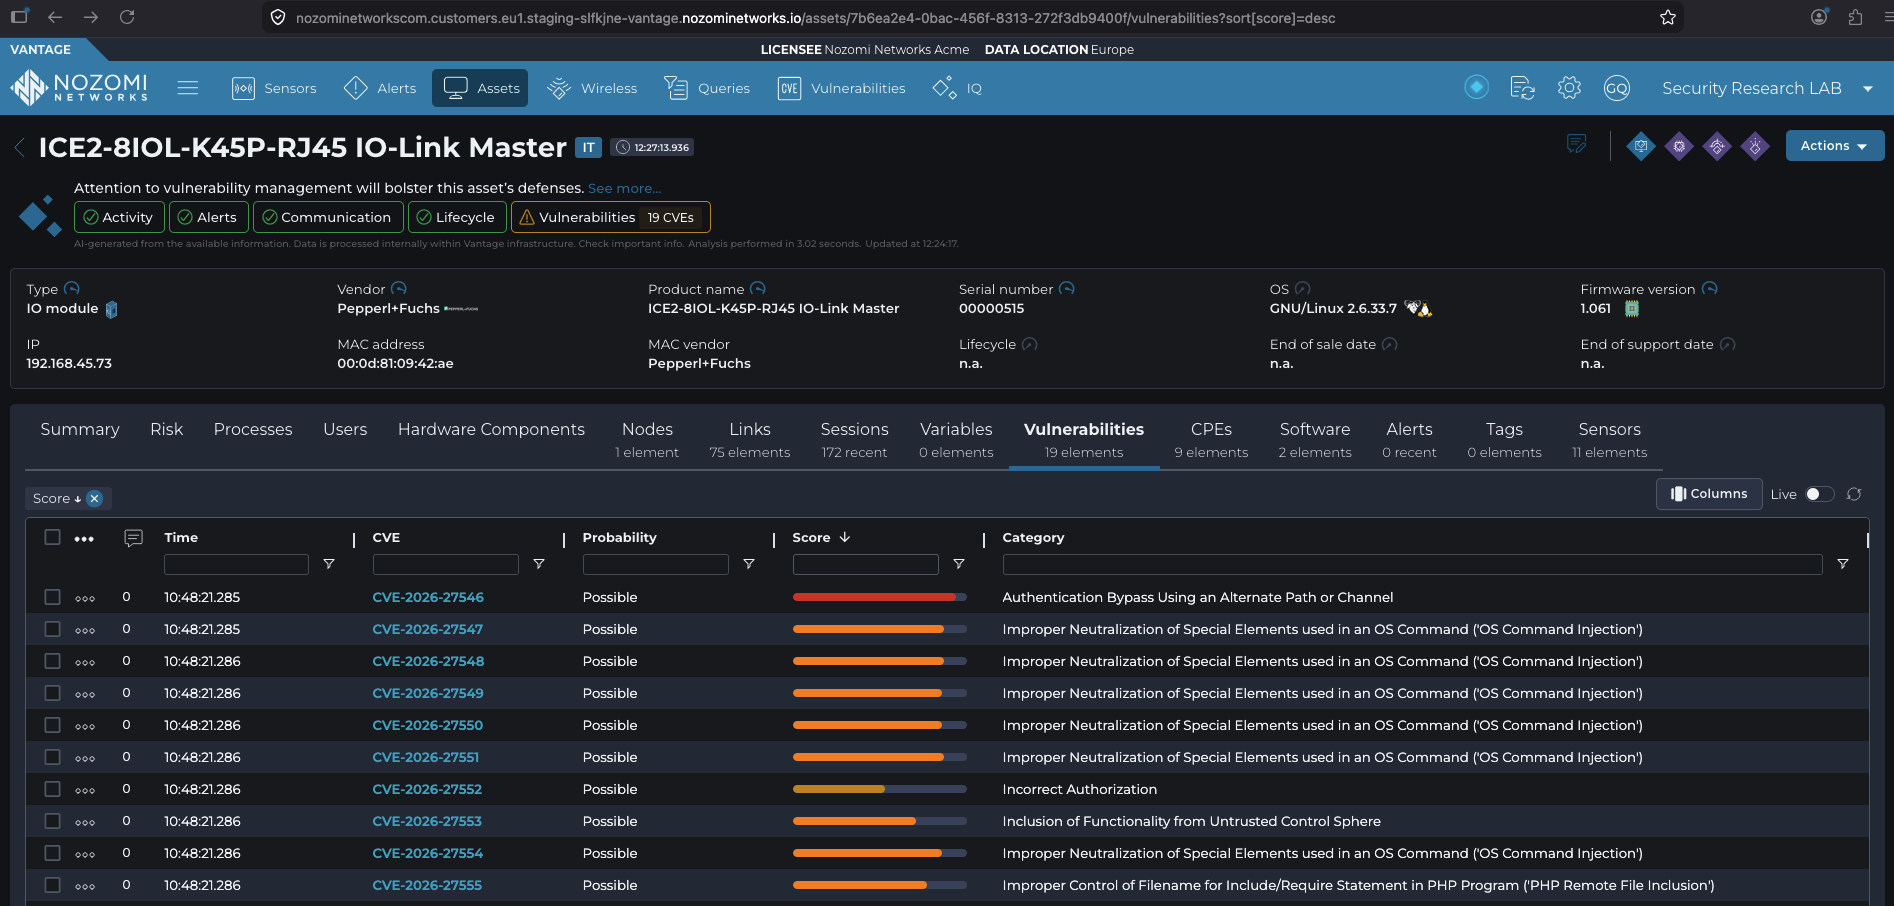
このプロアクティブな監視により、セキュリティチームは脆弱性や攻撃に迅速かつ効果的に対応できるようになり、重要なネットワークを標的とした攻撃による影響を最小限に抑えることができます。「Nozomi Networks OT /IoT Security Platform」の詳細や実際の動作を確認するには、今すぐデモをご依頼ください。