2026年の夏は、世界の多くの地域で特に暑かったが、サイバー脅威の状況も同様の傾向を示した。2026年6月から8月にかけて、Nozomi Networks Labsは、OT 、IoT 、および重要インフラ環境全体で持続的な悪意のある活動を観測した。脅威アクターは、製造、運輸、エネルギー、その他の重要セクターの組織を標的としていた。 本レポートで検証した攻撃および検知事例からは、いくつかの並行する要因によって形成された脅威の状況が浮き彫りになっています。具体的には、脆弱な認証情報やデフォルトの認証情報の継続的な悪用、公開されている産業用資産やIoT 資産への継続的な関心、脆弱性の発見および悪用サイクルの加速、そして大量の機会主義的なトラフィックを生成できるボットネットの継続的な進化などが挙げられます。同時に、地政学的緊張や注目を集める世界的な出来事が、攻撃者の優先順位に影響を与え続けており、防御側にとってサイバーリスクを技術的かつ運用上の課題として扱う必要性がさらに高まっています。 本ブログでは、夏期に観察された最も顕著な傾向を簡潔に振り返り、組織がこれらの知見を活用して可視性を高め、是正措置の優先順位を決定し、最も蔓延している脅威から自社の環境をより効果的に保護する方法について解説します。
OT/IoT のサイバーセキュリティ関連イベントトップ
まず、この夏にOT およびIoT のサイバーセキュリティ分野で発生した、最も懸念される動向を振り返ってみましょう。
世界的な概要
2026年のFIFAワールドカップは、世界中から多くの人々の注目を集めました。こうしたイベントは攻撃者にとって格好の標的となるため、警戒を怠らず、予期せぬ事態に備えておくことが極めて重要です。
東半球では、2つの大規模な戦争が依然として激化している。国家が支援する攻撃者も、金銭的動機を持つグループも、直接的および間接的な標的に対する攻撃を、かつてないほど大胆に実行するようになっている。その一例として、ロシアの脅威アクターがカメラをハッキングしてNATOの補給ルートを追跡した事件は、サイバー空間と物理空間の境界がかつてないほど薄くなっていることを如実に示している。
最近、多くの重要インフラが攻撃の標的となっている。水道や電力供給など、私たちの生活に不可欠なサービスは魅力的な標的となっている。なぜなら、こうしたインフラへの攻撃が成功すれば、その結果にかかわらず、マスメディアを通じて世界中に広まる強力な政治的メッセージとなるからだ。
その行動の倫理性に関して一切の節度を持たない攻撃者たちは、病院さえも標的から外さなかった。民間人の命さえも危険にさらされる可能性がある。なお、国家が支援するグループと金銭的動機を持つグループの割合は依然として流動的であることに言及しておく価値がある。この夏、春に比べて後者の活動が活発化したことが確認された。
これらの出来事を総合すると、この夏の脅威情勢は、技術的な要因と同様に、地政学や世界的な注目によっても大きく形作られていたことがわかります。 大規模な公共イベント、継続中の紛争、そして重要インフラへの攻撃が広く注目される状況は、いずれも国家が支援する攻撃者や金銭的動機を持つ攻撃者にとって、即座に悪用される隙を生み出しています。防御側にとって、共通する課題は明らかです。どのセクターも標的から免れることはなく、サイバーインシデントと現実世界への影響との間の隔たりはますます狭まっており、OT およびIoT 環境全体にわたる継続的な可視性と準備態勢が、これまで以上に重要になっています。
Nozomi Networks 見どころ
AIにより、脆弱性の発見、エクスプロイトの開発、および脅威の進化のスピードが急速に高まっています。これは、OT や重要インフラ環境において、特に大きな課題となっています。こうした環境では、安全性、可用性、運用上の要件により、パッチ適用に制約が生じることが多いためです。Nozomi Networks は、AIを活用した防御と脆弱性調査の両面から、この変化に対応しています。同社のAIを活用したThreat Intelligence 機能は、従来のシグネチャが利用可能になる前に、新たな脅威、新しいマルウェアの亜種、および不審な活動を特定するように設計されています。
これと並行して、Nozomi (Networks )は、Anthropic社の「Project Glasswing」に参加し、OT 、IoT 、およびサイバーフィジカルシステムにおける脆弱性発見への高度なAIモデルの活用を模索しています。この傾向は、脆弱性管理のあり方も変えつつあります。同社の分析レポート『Zero-Days at AI Speed』(Nozomi Networks )では、AIによって脆弱性の公開から悪用までの期間が数日から数時間に短縮される可能性が強調されています。重要インフラの運用事業者にとって、これにより、仮想パッチ適用、代替対策、継続的な資産可視化、およびセキュリティチームと運用チーム間の迅速な連携の重要性が高まっています。
そこから導かれるより広範な意味合いは明らかです。すなわち、サイバーレジリエンスは、脆弱性の特定だけでなく、組織が新たなthreat intelligence をいかに迅速に効果的な保護策へと転換できるかに、ますます依存していくことになるでしょう。
サイバー攻撃の動向
OT /IoT 環境で確認された傾向を以下に示します。以下のデータはすべて、データ提供プログラムに参加しているお客様から提供された、匿名化されたテレメトリデータに基づいています。
最も多く確認された手法
以下は、世界中の当社のお客様の環境において最も頻繁に検出されるMITRE ATT&CKのTTPです。
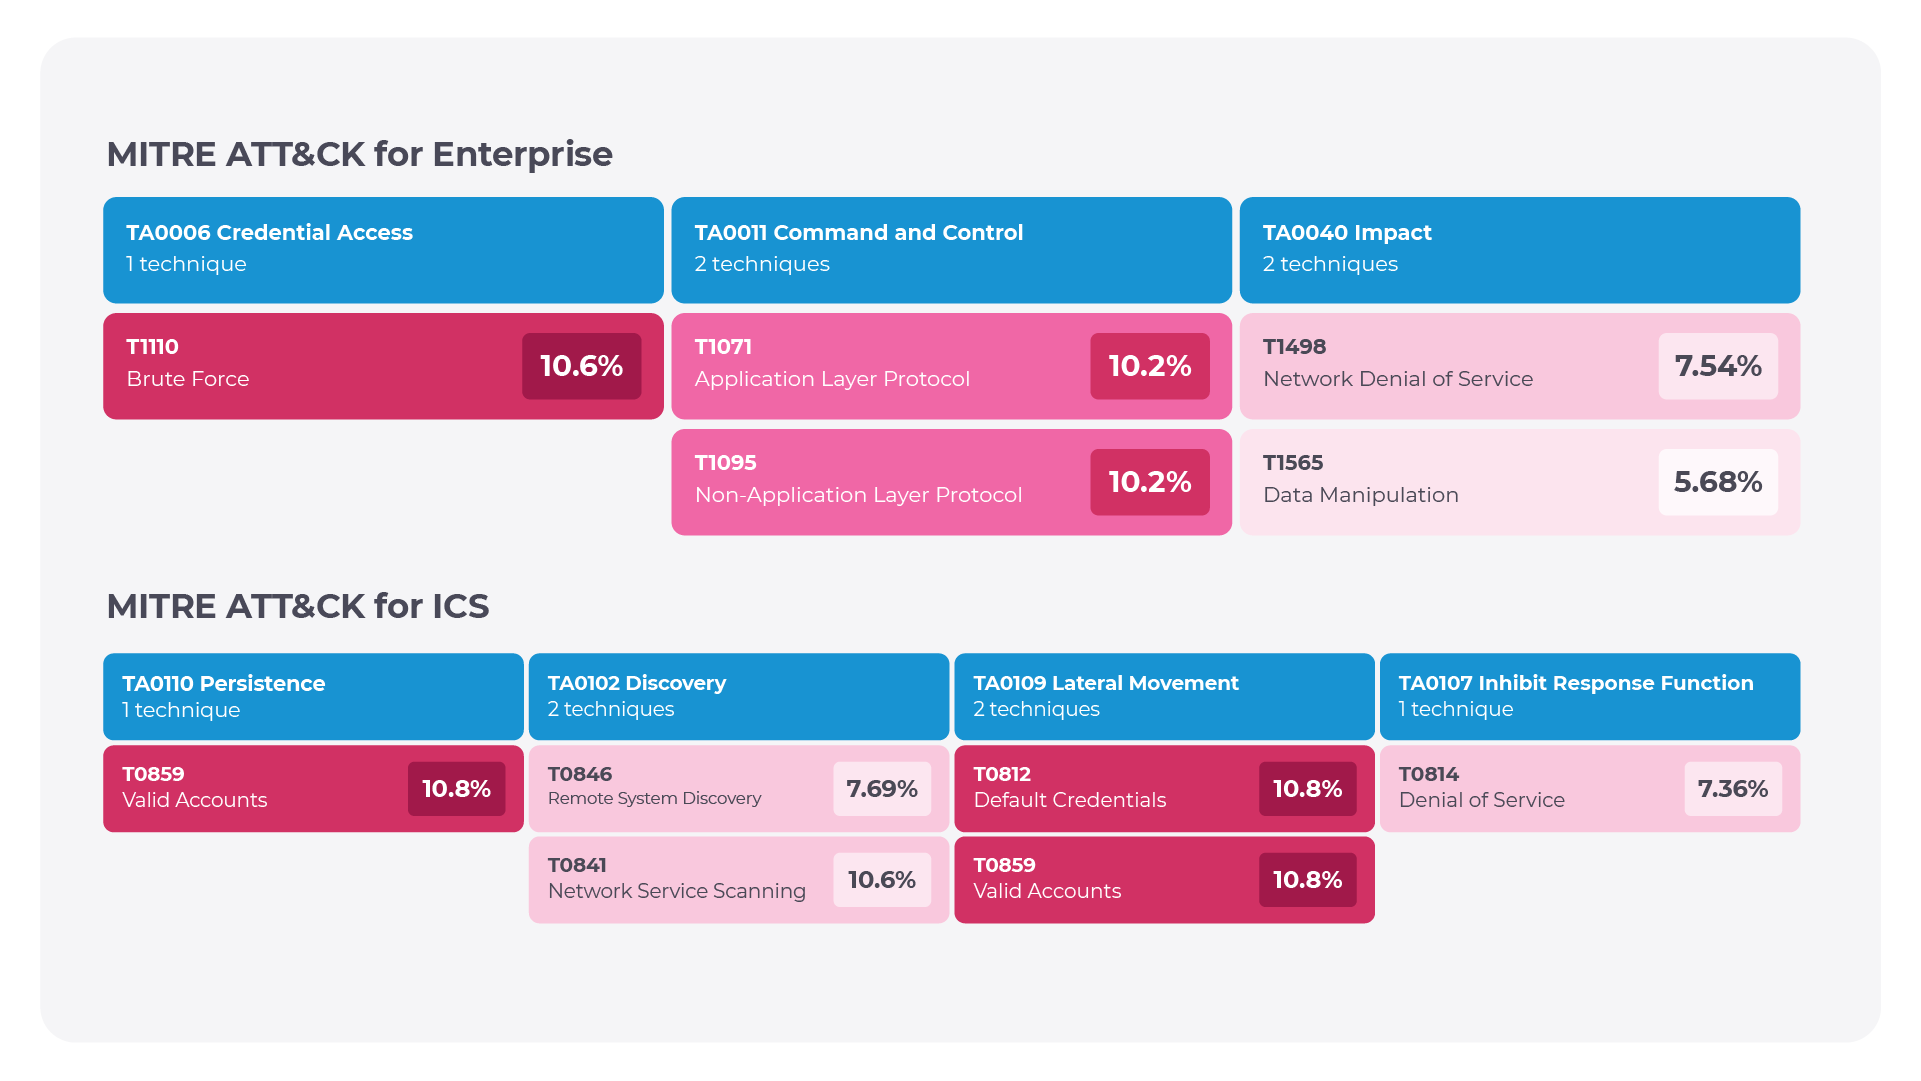
攻撃者が、初期アクセスを確立し、ラテラルムーブメントを実行するために、デフォルトの認証情報や脆弱な認証情報を標的とするなど、単純で実績のある手法を引き続き優先していることがはっきりと見て取れます。こうした手法は、高度な準備やゼロデイエクスプロイトの購入に多額の費用を費やす必要がなく、適切な注意を払い、適切な監視体制を整え、その監視結果に基づいて包括的に対応することで、容易に防止することができます。ここで包括的な監視範囲を確保するためには、OSIモデルの各レイヤーに属するさまざまなプロトコルを監視する必要があります。
標的となる環境をより深く理解するため、攻撃者はネットワークやシステムのスキャンを含む「ディスカバリー」手法を用いて、その環境を調査する必要があります。こうした攻撃を早期に検知し、迅速に対処することで、さらなる被害の拡大を防ぐことができます。ここで明らかなのは、攻撃者が他の攻撃手法よりも「サービス拒否(DoS)」攻撃や「データ改ざん」攻撃を優先する傾向があるということです。これらは、システムの可用性とデータの完全性が最も重要視されるOT やIoT の環境において、まさにうってつけの手法だからです。
これらの手法を組み合わせることで、典型的なOT/IoT への侵入における「arc (攻撃の連鎖)」の全容をたどることができます。具体的には、デフォルトの認証情報、有効な認証情報、あるいはブルートフォース攻撃によって得られた認証情報を通じて足場を築き、一般的なプロトコルを介して通信を維持し、探索を通じて環境を把握し、最終的に業務を妨害したりデータを改ざんしたりするという一連の流れです。認証情報に関連する手法だけで、観測された検知事例の約3分の1を占めており、これは最も効果的な防御策のいくつかが依然として最も基本的なもの、すなわちデフォルトパスワードの排除、強力な認証の徹底、および異常なアカウント活動の監視であることを意味しています。 これらの基本対策を継続的なネットワーク可視化と組み合わせることで、組織は、偵察活動が実際の業務への影響に発展する前に、攻撃の連鎖を早期に断ち切る態勢を整えることができます。
主要ターゲット国
各地域ごとの顧客数によるバイアスを最小限に抑えるため、組織あたりの平均アラート数が最も多かった国のリストを見てみましょう。テレメトリ共有プログラムに参加している顧客数が統計的に有意な数に達している国のみが対象となりました。結果は以下の通りです:
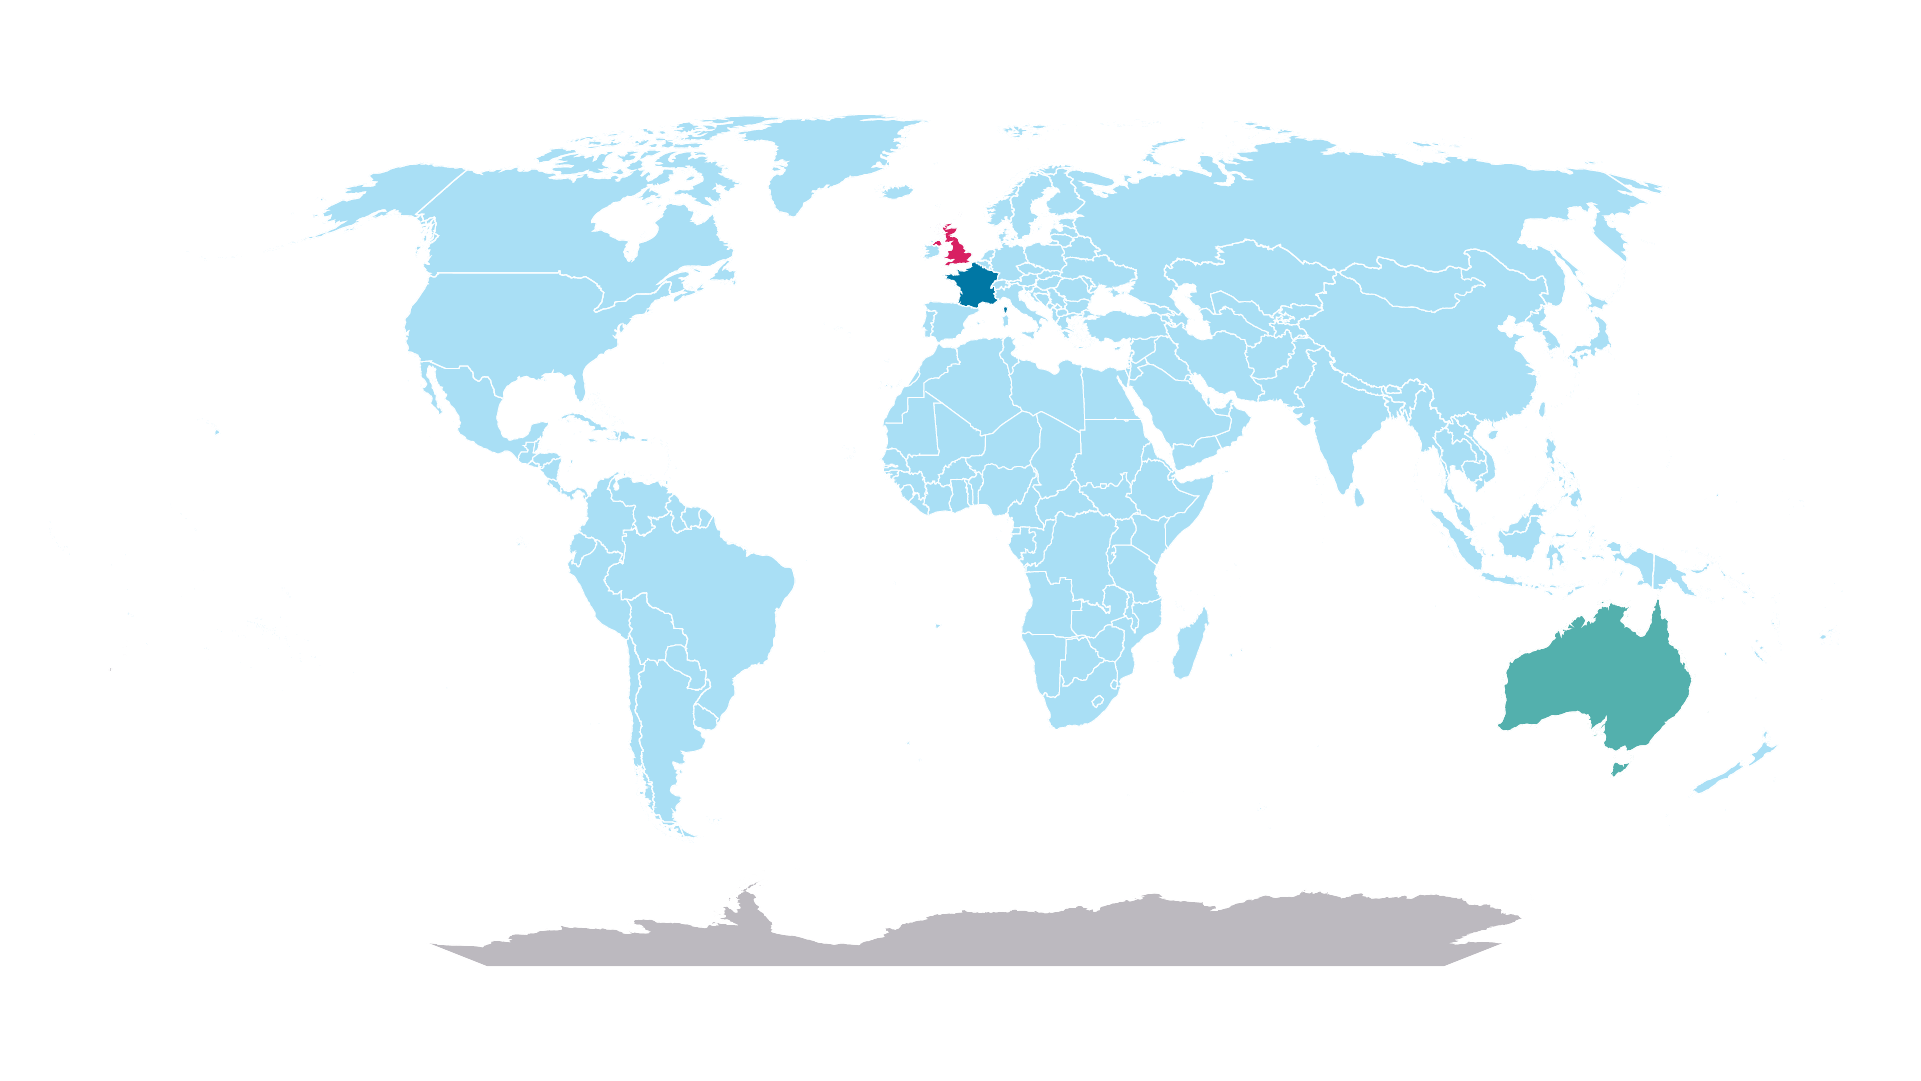
2025年下半期と比較して、オーストラリアは2ランク上昇し、現在1位となっている。英国は依然としてトップ3入りを維持しているが、今回は1ランク下がり、2位となった。最後に、フランスがドイツに代わってトップ3入りし、3位となった。
これらの国々にとって、これは自国のサイバーセキュリティ体制を検証し、警戒を怠らないよう求める明白な呼びかけです。同時に、攻撃者から特に注目されている国がどこであるかにかかわらず、世界中のあらゆる組織が悪意ある攻撃者の標的となり得るため、地理的な場所を問わず、誰もが細心の注意を払う必要があります。
影響が最も大きい業界
調査対象期間において、どのセクターが最も標的とされたのかを見ていきましょう。ここでも、テレメトリ共有プログラムに参加している顧客数が統計的に有意な数に達している業界のみを対象としました。この分析結果は、各セクターに関連する組織あたりの平均アラート数に基づいています。結果は以下の通りです:
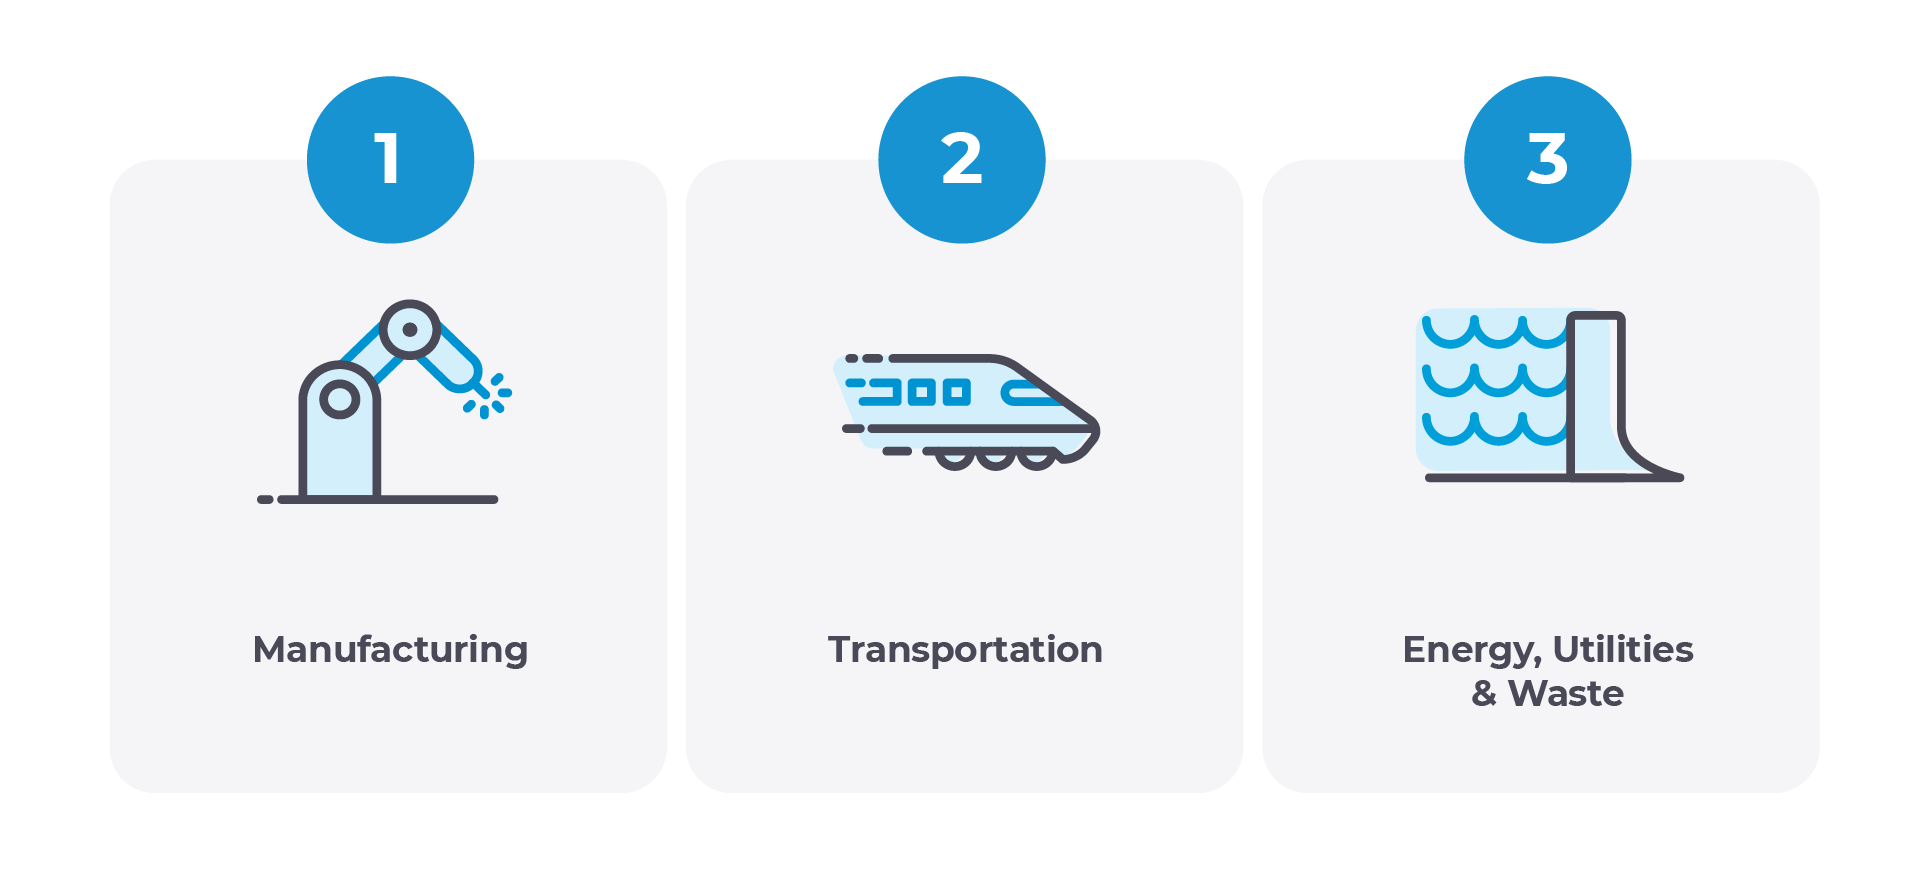
製造業が再び1位となり、2025年下半期に最も標的とされた運輸部門を上回った。この結果は、他のサイバーセキュリティベンダーによっても裏付けられている。 もう1つの顕著な変化として、エネルギー・公益事業・廃棄物処理業界が政府部門に代わって3位となったことが挙げられる。これら3つのセクターには共通点がある。相互接続されたOT やIoT システムへの依存度が高く、パッチ適用が困難なレガシー機器を運用していることが多く、長期間のダウンタイムを許容できないため、業務の妨害や恐喝の材料を求める攻撃者にとって特に魅力的な標的となっている。
「エネルギー・公益事業・廃棄物」分野の台頭は、セキュリティ侵害が発生した場合に一般市民に即座かつ目に見える影響が及ぶ対象への関心が高まっていることを反映している。 これらの業界の組織にとって、優先すべきは、セキュリティ投資を業務リスクと整合させ、重要なプロセスの可視化、ITネットワークとOT ネットワークの分離、および侵入に成功した場合の影響を最小限に抑える対応計画に注力することです。これは、この夏に発生したインシデントとも符合するものであり、さまざまな重要インフラ分野が、国家が支援する攻撃者や金銭的動機を持つ攻撃者双方から、その目的を達成するためにますます標的とされている現状を反映しています。
それでは、これらの俳優たちについてさらに詳しく見ていきましょう。
最も活発な脅威アクター
以下は、夏の間、当社のソリューションが監視した環境において最も活発に活動していたグループです。この特定は、各グループの悪意のあるペイロード、トラフィック、エンドポイント上の行動履歴、および関連する侵害の兆候(IoC)に基づく検出結果に基づいて行われました。
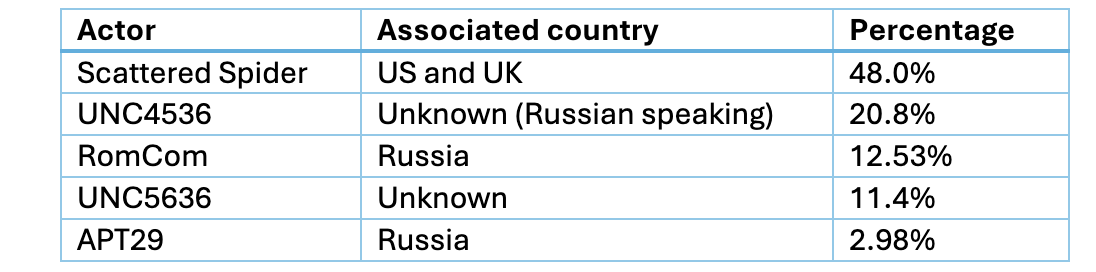
2025年下半期と同様、Scattered Spiderグループがランキングのトップを占めており、特定のアクターに起因するアラートのほぼ半数が同グループの活動に関連しています。このグループは、極めて効果的なソーシャルエンジニアリング攻撃を実行することで知られています。
UNC4536というアクターの正確な拠点は依然として公式には確認されていないが、複数の情報源によると、このアクターはロシア語を話すようだとされている。ロシアと関連付けられているRomCom関連の脅威アクター(UNC4895としても追跡されている)は、帰属された攻撃の12%以上が同アクターに関連しており、3位となった。 当社のTI情報共有パートナーであるMandiantによってUNC5636として追跡されているアクターについては、公開されている情報がほとんどなく、特定の国との確実な関連性もまだ確認されていない。最後に、ロシアの対外情報局(SVR)に帰属するとされる悪名高いAPT29(別名Cozy Bear)が、トップ5の最後を締めくくっている。このアクターは、特に政府、外交機関、テクノロジー企業を標的とした長期にわたるサイバー諜報活動で悪名高い。
この図に示された攻撃主体の構成は、防御側にかかる2つの異なる圧力を浮き彫りにしています。一方では、「Scattered Spider」のような金銭的動機を持つグループが、ソーシャルエンジニアリングを利用して技術的な制御を迂回しており、これは、ネットワークやデバイスと同様に、人やID管理プロセスも攻撃対象領域の一部であることを改めて示しています。 他方、ロシアと関連のある、あるいはロシア語を話す攻撃者(UNC4536、RomCom、APT29)は、帰属が特定されたアラートの3分の1以上を占めており、脅威の状況に地政学的な要因が引き続き影響を与えていることを反映しています。いずれの場合も、組織は攻撃者が残す行動や指標に注目し、新たな情報が入手され次第、検知ロジックを継続的に更新していく必要があります。
脆弱性の状況の変化
最近(2026年)発見されたOT に関連する脆弱性のうち、最新のOT /IoT 環境で最も頻繁に確認されるものを調べてみましょう。前述の通り、これらの調査結果はすべて、世界中の参加顧客から提供された匿名化されたテレメトリデータに基づいています。
最近発見された主な脆弱性
2026年の夏の終わり時点における世界的な状況は、以下の通りです。
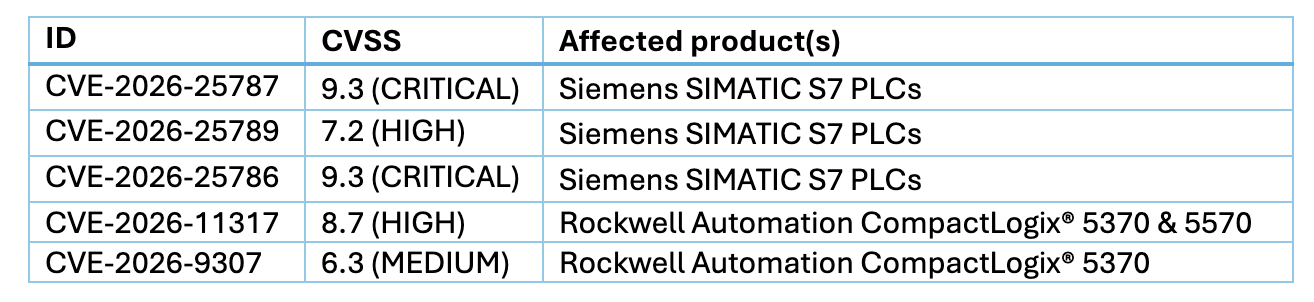
シーメンスのPLCは依然として人気のある選択肢であり、多くの企業が日常業務の支援にこれらを採用しています。ロックウェル・オートメーションなど、その他の一般的なOT ベンダーについても同様です。これらのソリューションにパッチを適用しないままにしておくと、悪意のある攻撃者がさまざまな種類の攻撃を成功させる余地を与えてしまいます。ここでわかるように、最近発見され、最も多く検出された脆弱性の80%は、CVSSスコアが「HIGH」または「CRITICAL」と評価されています。 したがって、このリスクに伴う潜在的な損失を防止または最小限に抑えるためには、適切な脆弱性管理および対策計画が不可欠です。
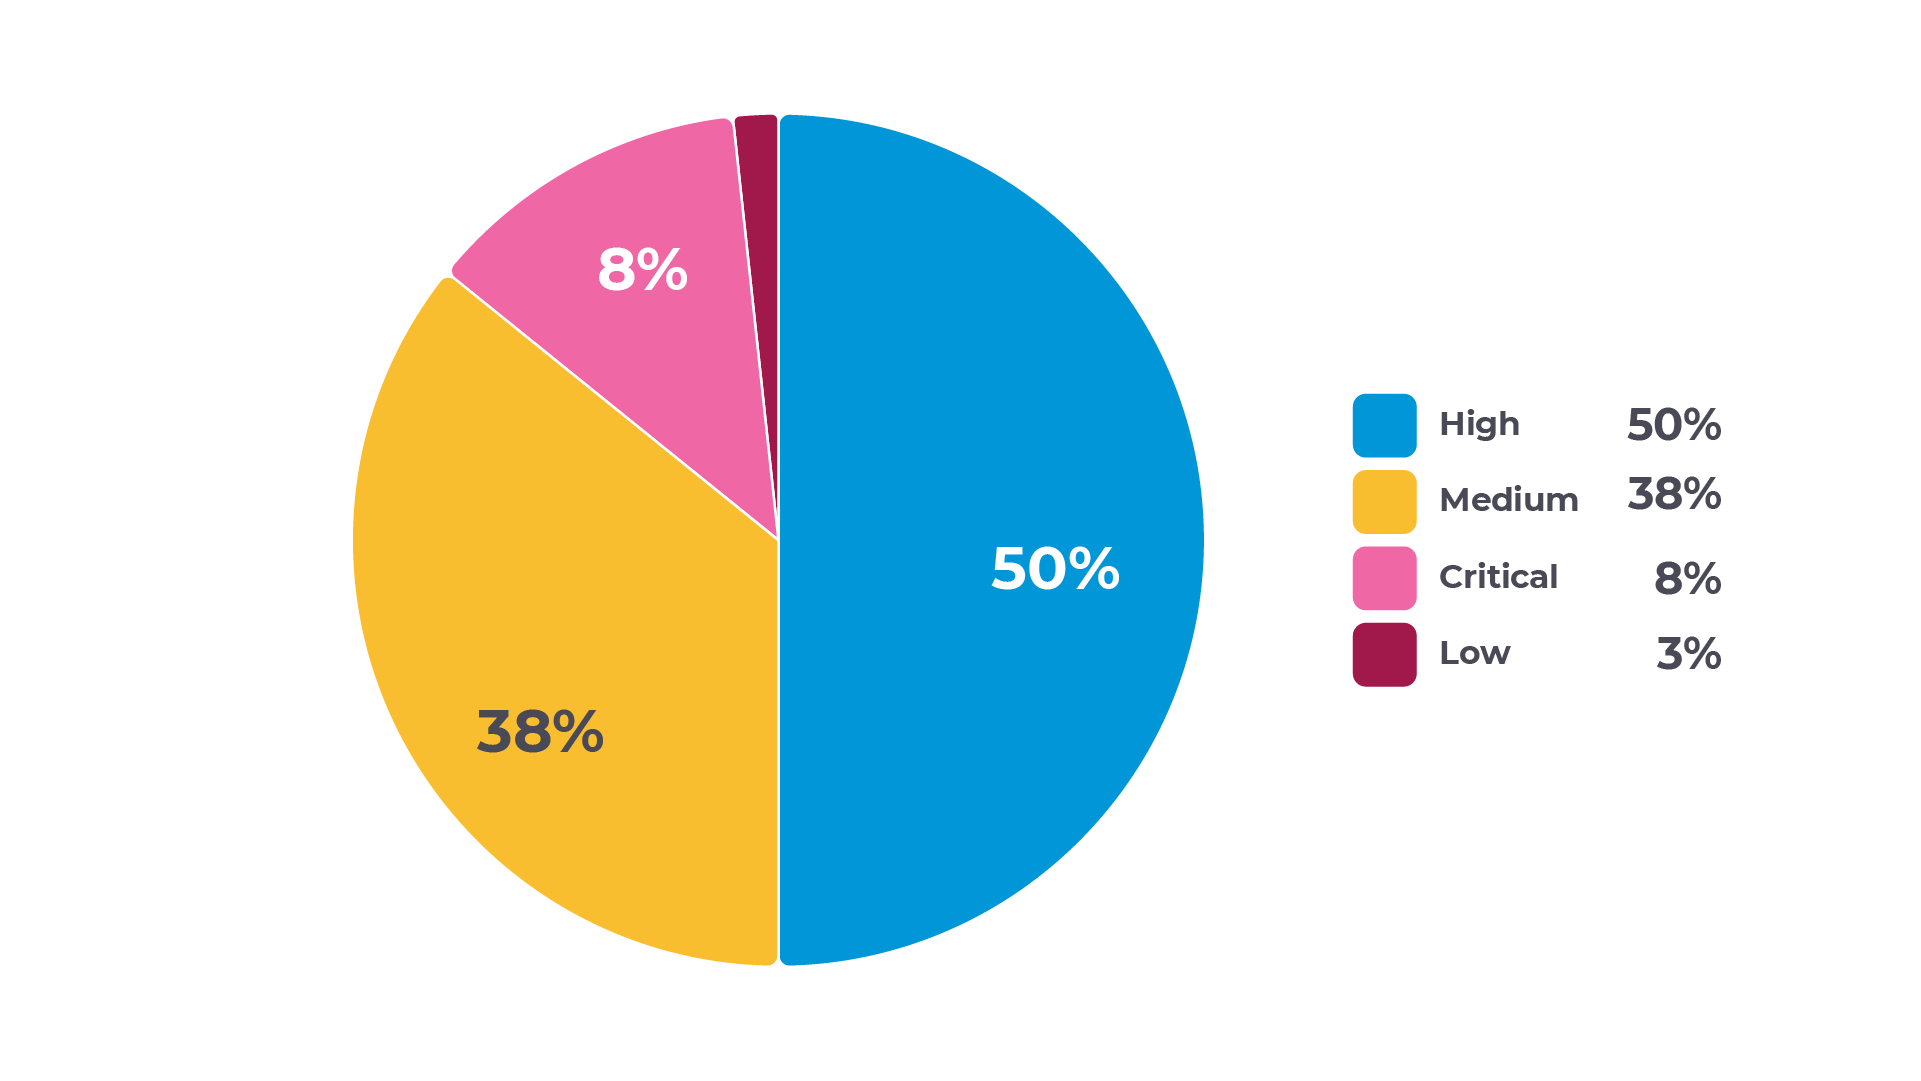
CVSSスコアに関しては、全体的な分布を見ると、50%が「HIGH」のCVSSスコア、8%が「CRITICAL」のCVSSスコアとなっています。これは昨年と比較して大幅な増加であり、昨年は2025件の脆弱性のうち43%が「HIGH」のCVSSスコアで、そのうち「CRITICAL」と分類されたのはわずか5%でした。 さらに、特にAI開発の進歩により、研究者によって発見・報告される脆弱性が年々増加しているという事実も相まって、その修正を優先することは、一部の組織にとって時間との戦いとなっています。こうした組織は、攻撃者が脆弱性を発見し悪用する前に、自社の防御体制の穴を迅速に塞ぐ必要があるのです。
最後に、脆弱性のある資産は、多くの場合、修正が最も困難なものの一つであるという点にも言及しておく価値があります。こうしたコントローラは、多くの場合、生産プロセスの中核に位置しており、パッチ適用に伴うダウンタイムについては、時には数ヶ月前から慎重に計画を立てる必要があります。 「HIGH」および「CRITICAL」の脆弱性の合計割合が前年比で48%から58%へと上昇している現状において、組織はパッチ適用だけに頼ることはできません。自社の環境内にどの脆弱なデバイスが存在し、それらが日常業務にとってどれほど重要であるかを正確に把握し、実際のリスクに基づいて修正の優先順位を付け、その間、仮想パッチ適用やネットワークレベルの代替対策を講じることこそが、このギャップがインシデントに発展するのを防ぐ鍵となります。
Nozomi-発見されたゼロデイ脆弱性
2026年の夏の終わりまでに、Nozomi Networks Labsは560件以上のゼロデイ脆弱性を責任ある開示を行いました。その一例として、シーメンスのPROFINETアセットに関する当社の調査が挙げられます。この調査では4つの脆弱性が発見され、OT 環境におけるそれらの実世界での影響度は極めて高いものとなり得ます。 NULLポインタの参照や範囲外読み取りなどのメモリ処理上の欠陥は、デバイスのクラッシュや不安定化を引き起こす可能性があります。可用性が極めて重要な産業環境では、PROFINETアセットが一時的に利用不能になるだけでも、生産が中断される恐れがあります。アセット所有者にとっての教訓は、脆弱性をCVSSスコアだけでなく、影響を受けるデバイスが業務において果たす役割も踏まえて評価する必要があるということです。
我々の調査は、個々の産業用デバイスにとどまらず、さらに広範囲に及びました。Nozomi Networks Labsは、Linuxで広く使用されている読み書き可能なNTFSドライバ「NTFS-3G」に9つの脆弱性を発見しました。これらの脆弱性のいくつかはメモリ安全性の欠陥であり、ローカルの攻撃者が権限を昇格させ、場合によっては昇格した権限で任意のコードを実行することを可能にする恐れがあります。NTFS-3GはLinuxシステム、組み込みデバイス、ネットワークアプライアンス、産業用機器など幅広く使用されているため、これほど広く導入されているコンポーネントの脆弱性は、広範な影響を及ぼす可能性があります。
その他の研究では、物理プロセスと制御ネットワークの間に直接配置されたデバイスに焦点を当てた。Pepperl+Fuchs社のIO-Linkマスター「ICE2-8IOL-K45P-RJ45」(Nozomi )において、Networks Labsは19件の脆弱性を特定した。認証バイパスとコマンドインジェクションの脆弱性を組み合わせて利用することで、ネットワークアクセス権を持つ攻撃者は、認証情報なしでデバイスのルートレベルの制御権を獲得することが可能となる。 そこから、攻撃者はセンサーの測定値やアクチュエータのコマンドを操作したり、接続されたフィールドデバイスとの通信を妨害したり、あるいはそのデバイスを足掛かりとして、OT ネットワーク内でのさらなる攻撃を行うことが可能になります。
同様のリスクは、Advantech社のフィールドバスゲートウェイ「EKI-1242EIMS」および「EKI-1242IEIMS」の分析からも明らかになり、これらからは16件の脆弱性が発見されました。 最も深刻な脆弱性により、認証されていないネットワーク攻撃者がroot権限で任意のOSコマンドを実行できるようになります。その他の欠陥により、機密性の高いネットワーク情報が漏洩したり、デバイスの設定が変更されたり、産業用通信が妨害されたりする可能性があります。これらのゲートウェイはフィールドバスデバイスと産業用イーサネットネットワークを接続しているため、これらが侵害されると、攻撃者は接続された産業プロセスを妨害するための強力な足場を得ることになります。
最後に、責任ある開示の原則に基づき、自らOT のセキュリティ調査を行い、産業環境の安全性向上に貢献したいとお考えの方へ。Nozomi Networks Labsは、ネイティブコードの実行を通じてPLCファームウェアを抽出する方法について解説したブログ記事でも示されているように、引き続き調査の経験や手法を共有しています。
ボットネットの変遷
この夏、ボットネットは決して休眠状態にはありませんでした。ボットネットを構成する何千、何万もの乗っ取られたデバイスが、絶えず当社のインフラに対して攻撃を仕掛けていました。世界的な統計を見ると、当社が世界中に展開するハニーポットのネットワークによって、一意のIPアドレスに基づいて検出された乗っ取られた資産の数が最も多かった国は以下の通りです。
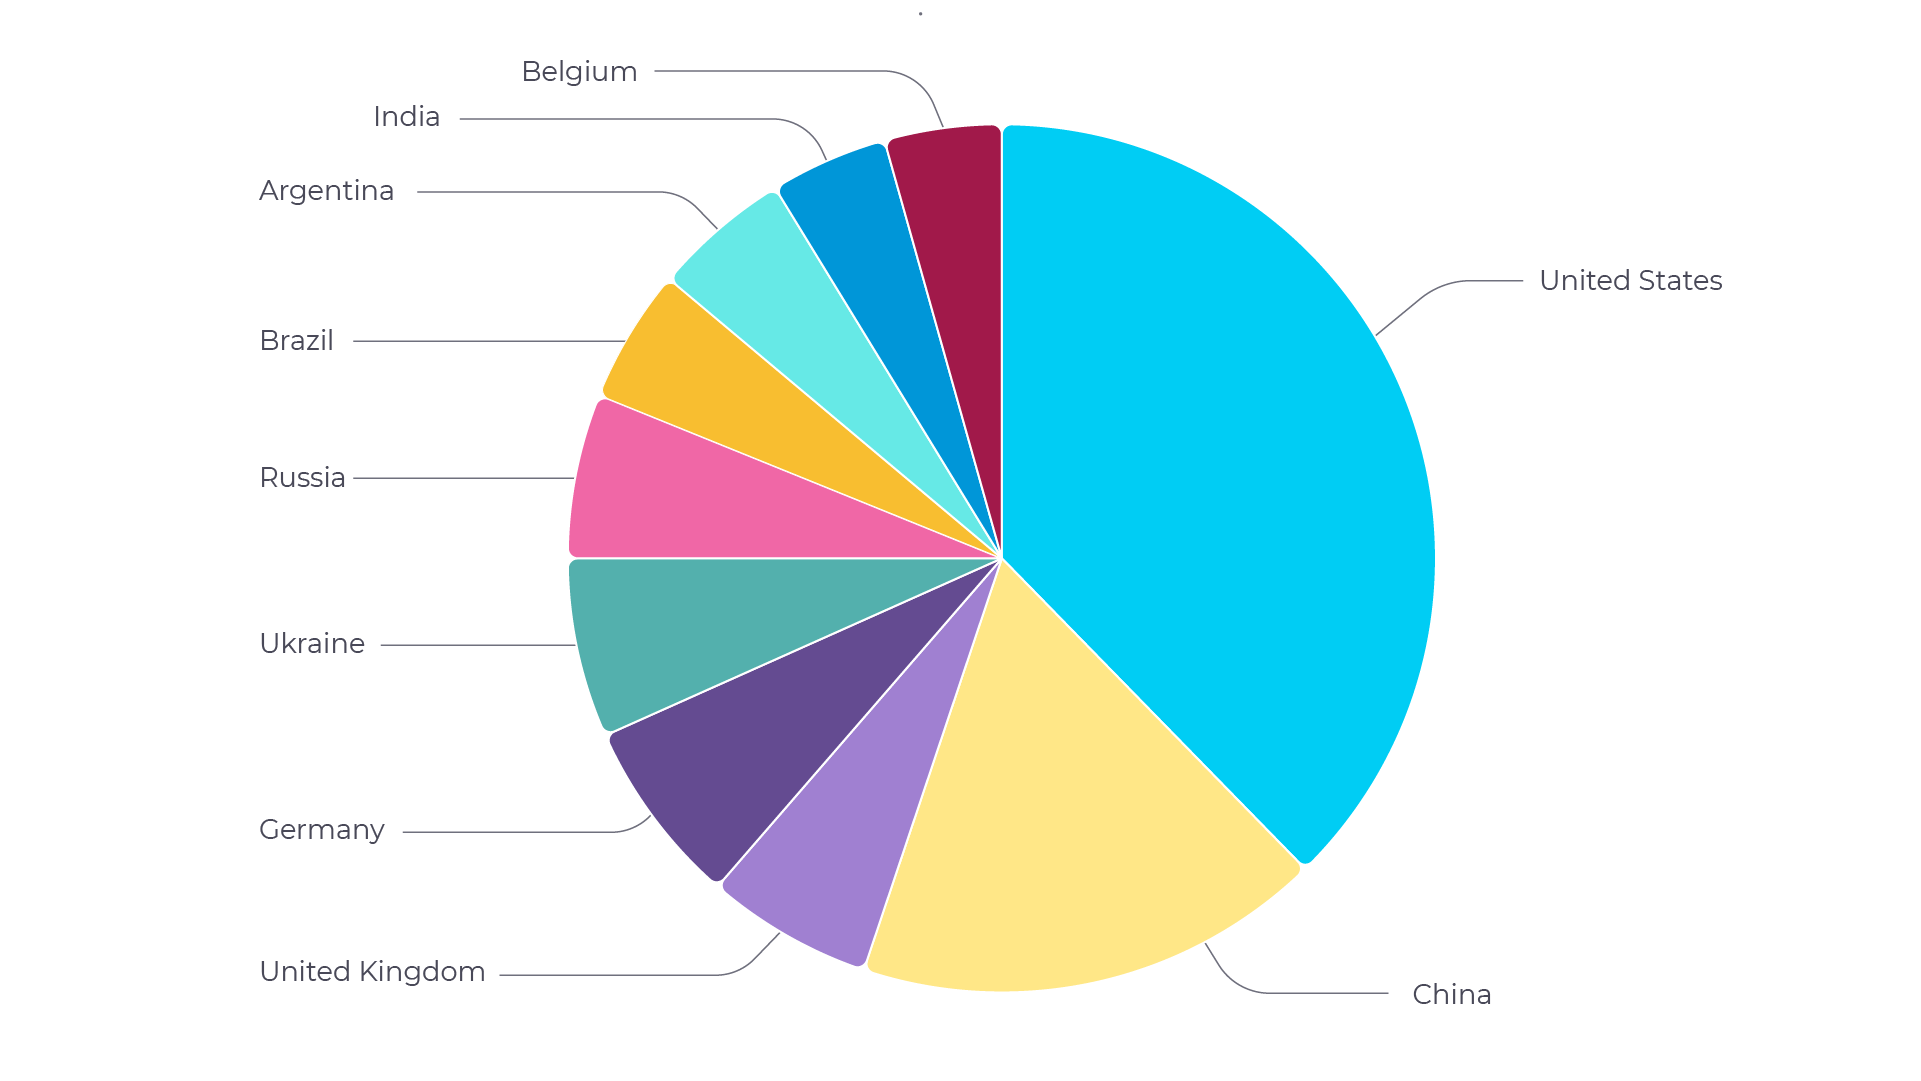
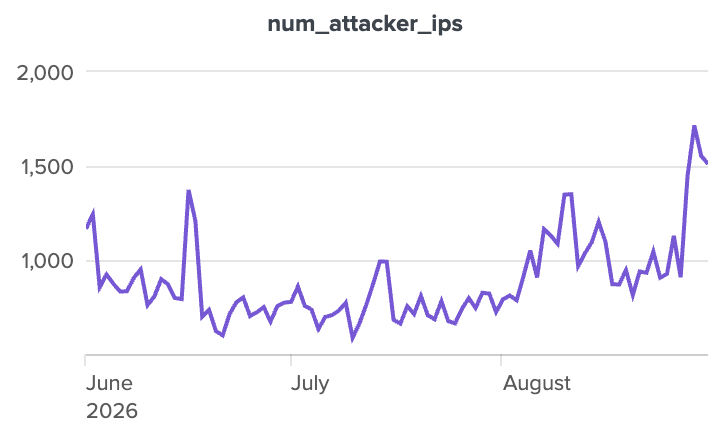
図に示すように、今回も米国が首位を占めており、次いで中国が続いています。中国では、ここ数ヶ月で「IoT 」ボットネットに組み込まれたデバイスの割合が急激に減少しました。 これらの割合を左右する要因は複数あり、攻撃対象領域の規模(潜在的な被害デバイスの総数が多いほど拡大する)や、各国のサイバーセキュリティ体制などが挙げられます。また、インドは2025年下半期の3位から順位を数つ下げて9位となり、英国と順位を入れ替えました。Nozomi Networks は、お客様の所在地にかかわらず十分な保護が確保されるよう、今後も世界的な状況を注視し続けます。 ボットネット攻撃の急増を見ると、報告期間の中で8月29日が最も攻撃が活発だった日であり、この日には1,716の固有IPアドレスからの攻撃が記録されました。関連するすべてのIoCは、お客様にタイムリーな保護を提供するために活用されています。
新しいAI支援型検出エンジン「Nozomi 」Networks の導入により、 Labsは以前よりもはるかに迅速に新しいマルウェアファミリーを検知できるようになりました。2026年の夏の間、IoT ボットネットの以下の新しい亜種およびファミリーが確認されました:
さらに、最近、Go言語をベースとした新たなボットネット「Kairos」が確認されました。これに関する技術的な詳細を網羅したブログ記事が、まもなく公開される予定です。
新たなボットネットファミリーが絶え間なく出現していることは、ボットネットの作者がツールを一から作り直すのではなく、絶えず改良を続けていることを示しています。近代化された「Mirai」の派生版、ポータブルなGo言語ベースのコード、そして公開されているエクスプロイトの採用など、これらすべてがボットネットの構築と拡大に必要な労力を軽減しています。これらのファミリーに共通しているのは、本レポートの前半で指摘したのと同じ脆弱性、すなわちデフォルトの認証情報や脆弱な認証情報、およびパッチが適用されていない状態で外部にさらされているデバイスに依存している点です。 侵害されたカメラ、ルーター、コントローラーは、それぞれが自ネットワークへの潜在的な侵入経路となるだけでなく、他者に対する攻撃の戦力としても機能します。IoT デバイスを可能な限りパブリックインターネットから隔離し、デフォルトのパスワードを変更し、ファームウェアの更新を適用し、異常なアウトバウンドトラフィックを監視し続けることが、資産がボットネットに徴用されるのを防ぐ最も効果的な手段であり続けています。また、threat intelligence を適時に導入することで、既知のボットネットインフラが被害をもたらす前にこれを遮断することができます。
結論
2026年の夏、OT /IoT の脅威情勢が、複数の方向から同時に拡大していることが明らかになりました。地政学的紛争や注目を集める世界的な出来事により、重要インフラが引き続き注目を浴びており、特に製造業、運輸業、エネルギー・公益事業・廃棄物処理業界が、こうした活動の矢面に立たされました。 「Scattered Spider」のような金銭的動機を持つグループから、ロシアと関連するスパイ活動や妨害工作を行う組織に至るまで、多様な攻撃主体が、ソーシャルエンジニアリングと技術的な侵入を組み合わせて、これらの環境を標的にしました。しかし、こうした多様性にもかかわらず、ほとんどの攻撃の背後にある手法は驚くほど似通っていました。デフォルト設定や脆弱な認証情報、発見スキャン、サービス拒否(DoS)攻撃の手法が引き続き当社のテレメトリデータを占めており、一方でボットネットは、セキュリティ対策が不十分でインターネットに露出しているデバイスを勧誘することで、拡大し続けていました。
同時に、変化のペースは加速しています。「HIGH」および「CRITICAL」レベルの脆弱性の割合は前年比で顕著に上昇しており、最も頻繁に検出されるものは、パッチ適用が困難な広く導入されているPLCに影響を及ぼすものです。また、AIの台頭により、脆弱性の公開から悪用されるまでの期間が短縮されています。 また、実績のあるコードや一般に公開されているエクスプロイトを基盤とした、新たなボットネットファミリーも急速に登場しています。防御側にとって、これは基礎をしっかりと固めるだけではもはや不十分であることを意味します。継続的な可視化、リスクに基づく優先順位付け、そして新たなthreat intelligence に迅速に対応する能力を組み合わせる必要があります。以下の推奨事項は、組織がこれらの脅威に先手を打つために講じることができる重要な対策をまとめたものです。
是正措置および提言
- OT およびIoT
- 有線および無線ネットワーク、ならびにエンドポイントを含む
- AIを活用したセキュリティシステムを活用して、異常や脅威を検知する
- ICSネットワーク向けに、常に最新の状態に更新されるマルウェア対策を確保する
- OT 環境において、リスクベースの脆弱性管理を優先する
- 情報共有に参加し、サイバーレジリエンスの全体的な向上を図る