スマートホームには、「設計上信頼できる」と謳われるデバイスが溢れかえっています。認証済みの半導体、暗号化された通信、署名付きファームウェア――現代のスマートデバイスには、フラッシュメモリに暗号的なアイデンティティが完全に組み込まれた状態で出荷されています。しかし、攻撃者が数学的な仕組みを攻撃するのではなく、物理的なデバイスそのものを攻撃してきた場合はどうなるのでしょうか?
これは、当社のホワイトペーパー『Trust Matters: Attacking Smart Device Authenticity』で提起した問いです。このホワイトペーパーでは、Nozomi Networks Labsが、市販のMatter認証済みスマートモーションセンサーに対するフォールトインジェクション攻撃により、デバッグ保護機能を回避し、ファームウェアをダンプし、デバイスが正規品であることを証明するために使用する秘密鍵を抽出できたことを実証しました。
この種のハードウェア攻撃は、決して一発勝負で済むものではありません。商用デバイスが危険にさらされるはるか以前に、何千回も電源のオン・オフを繰り返したり、プローブで検査したり、再フラッシュしたり、躊躇なく破壊したりできるターゲットが必要です。 本記事では、私たちの研究を可能にしたオープンハードウェア、Nordic nRF52840用のカスタムCW308ターゲットボードについて解説します。このボードは、KiCad設計ファイル、ライセンス、および免責事項とともに、コミュニティに公開しています。
CW308:ハードウェア攻撃における共通要素
ChipWhispererは、サイドチャネル電力解析およびフォールトインジェクションにおいて最もよく知られているオープンソースのツールチェーンです。しかし、そのキャプチャ用ハードウェアは全体の一部に過ぎません。どんな攻撃にも「標的」が必要だからです。 未加工の評価ボードを攻撃することは可能ですが、手間がかかります。電源レール、リセットライン、シリアルインターフェースはボードごとに異なり、デカップリングコンデンサはサイドチャネル攻撃の餌となる電源リップルを平滑化してしまいます。また、グリッチを注入するのに適した場所がめったにないのです。
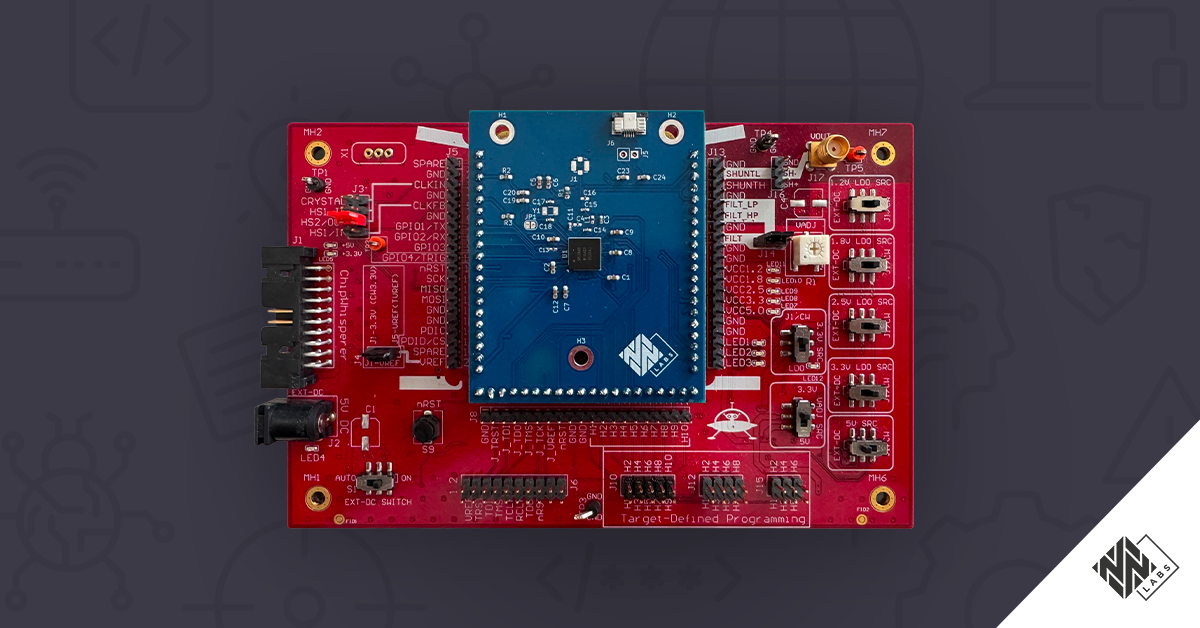
そこで登場するのが、2016年にNewAE TechnologyからリリースされたCW308 UFOボードです。CW308は、組み込みセキュリティ研究向けの汎用マザーボードです。3つの20ピンメスヘッダーに差し込む、交換可能な「被害者」ターゲットボードをホストし、ターゲットを再現性のある方法で攻撃するために必要なすべての機能(複数の電圧レギュレータ(1.2 V、1.8 V、2.5 V、 3.3 V、5 V、および可変レール)、ターゲットにグリッチを発生させたクロックを供給できるクロックルーティングジャンパーを備えた水晶発振器ドライバ、20ピンのChipWhispererコネクタ、JTAGヘッダー、および電力測定用のSMAコネクタを備えています。ChipWhispererのキャプチャハードウェアと併用することも、オシロスコープを使用して完全にスタンドアロンで動作させることも可能です。
ターゲットボード(CW308Tファミリー)は、カートリッジのようにUFOベースボードにスナップインします。各ボードには特定のマイクロコントローラが搭載されており、標準化された60ピンコネクタに配線されています。このコネクタからは、電源、クロック、リセット、デバッグインターフェース、UARTおよびSPIラインが引き出されており、さらに電力解析において極めて重要な点として、電源経路内にシャント抵抗用の専用位置が設けられています。 8ビットAVRからARM Cortex-M、さらにはFPGAに至るまで、こうしたターゲットボードは数十種類存在します。それらの回路図およびレイアウトファイルは公開されており、NewAEはユーザーによる自作を推奨しています。
なぜnRF52840なのか?
Nordic Semiconductor社のnRF52840は、至る所で採用されています。このシングルチップSoCは、64 MHzのArm Cortex-M4Fプロセッサに1 MBのフラッシュメモリと256 KBのRAM、マルチプロトコル対応の2.4 GHz無線モジュール(Bluetooth Low Energy 5、IEEE 802.15.4、 Thread、Zigbee)、フルスピードUSBインターフェース、NFC-Aタグ、およびCryptoCell-310セキュリティアクセラレータをすべて7×7 mmのaQFN-73パッケージに集積しています。これは、スマートホームやIoT 製品において最も広く採用されているSoCの一つであり、当社の調査で検証した市販のMatterデバイスもその例に挙げられます。
Matterは、Connectivity Standards Allianceが推進する代表的なスマートホーム規格であり、デバイスの認証に大きく依存しています。認証を受けたすべてのデバイスにはデバイス認証証明書(DAC)が付与され、秘密鍵が保護されているため、コミッショナーはデバイスをMatterファブリックに接続させる前に、その真正性を確認することができます。 その鍵の保護は各メーカーに委ねられています。保護手段としてSoCのデバッグポートを無効化する場合(Nordic社のAPPROTECTメカニズム)、Nordic社のアドバイザリIN-133に記載されている、よく知られた電圧グリッチの脆弱性によって、デバッグインターフェースが再び有効になってしまう可能性があります。
まさにそれが、私たちが『Trust Matters』で発表した種類の攻撃であり、まさにそれこそが、私たちの試験環境で制御されたnRF52840プラットフォームが必要だった理由なのです。
先人の知見に立つ:CW308T-nRF52840に関する当社の見解
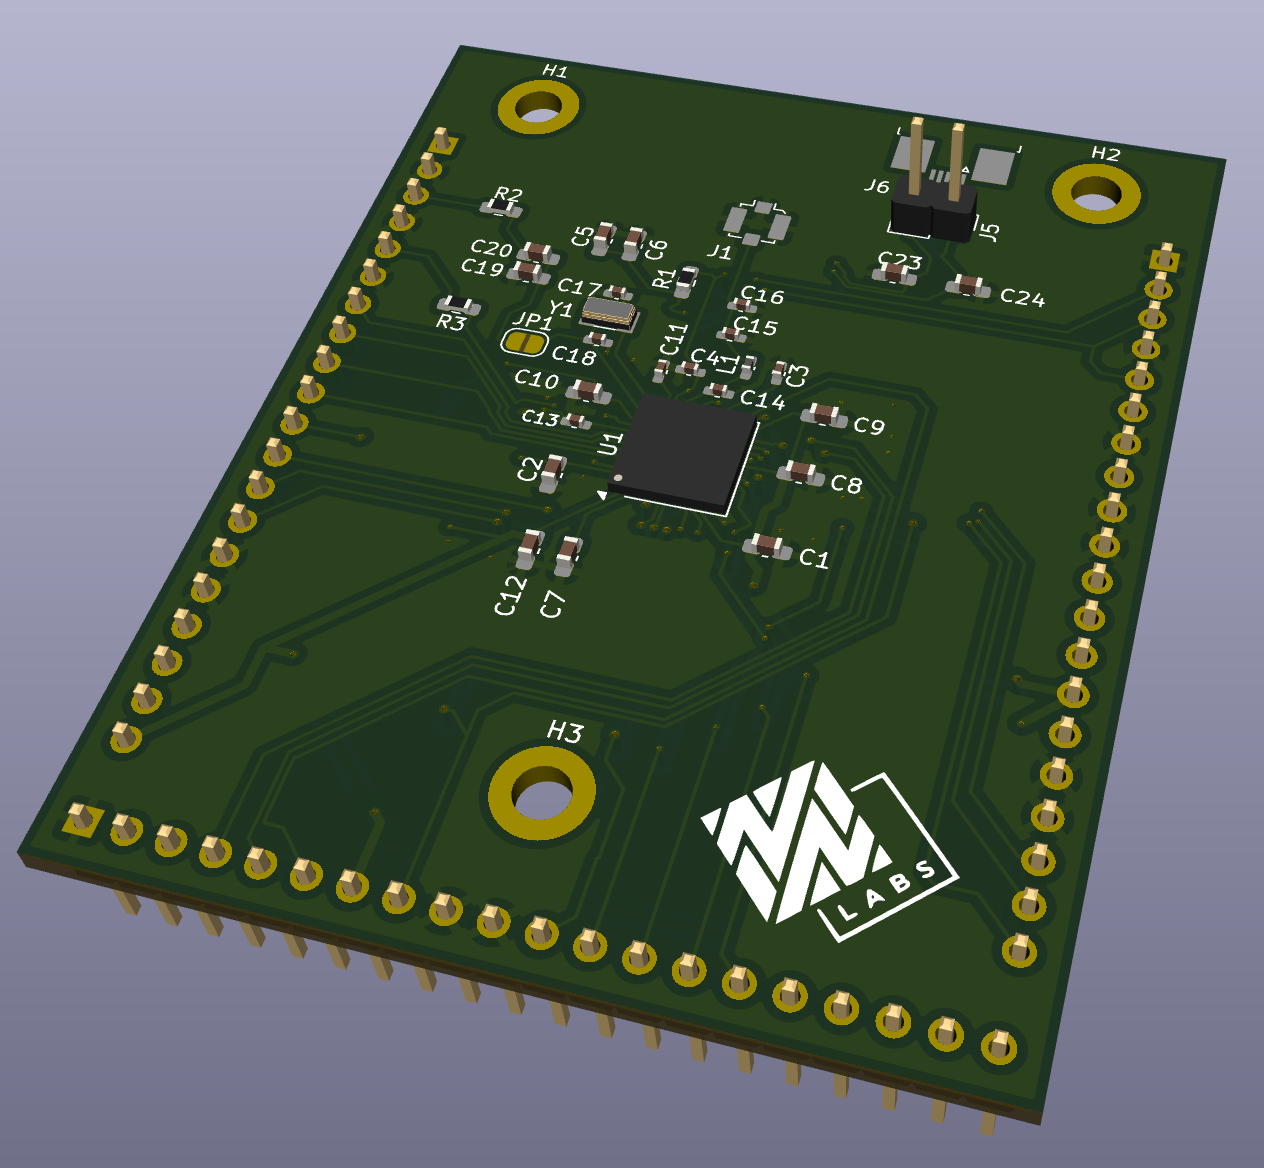
ターゲットの構築に着手したところ、NewAEのCW308Tターゲット用GitHubリポジトリ(chipwhisperer-target-cw308t)にはすでに「CW308T_NRF52840」フォルダが存在することが判明しましたが、このプロジェクトは明らかに未完成でした。回路図のPDFやガーバーファイルが提供されているものの、ドキュメントは一切なく、同リポジトリのREADMEには「一部の基板はテストされておらず、自己責任でご利用ください」との警告が記載されていました。 そこで私たちは、彼らの設計を参考にし、そのアプローチを研究した上で、KiCadを用いて独自のPCBを一から設計しました。EDAツールチェーンやフットプリント(すべて手はんだ付けが可能になるよう選択)を変更し、独自の機能をいくつか追加しています。
当ボードはNewAEのファイルをそのままコピーしたものではなく、独立した再実装であるため、このような着想は正当なものです。NewAEの設計図のタイトルブロックにはGPLの表記があり、CW308ターゲットインターフェース自体は、コミュニティによる拡張を意図した公開文書化された標準規格であり、また、プラットフォームとアイデアの両方について、NewAEへのクレジットを目立つように明記しています。 このオープン性の連鎖を損なわないよう、私たちは独自の設計を、ハードウェア向けに特別に設計されたコピーレフトライセンスである「CERN Open Hardware Licence Version 2, Strongly Reciprocal (CERN-OHL-S v2)」の下で公開しています。これにより、誰でも同じ条件の下でこのボードを使用、研究、改変、再配布することが可能になります。
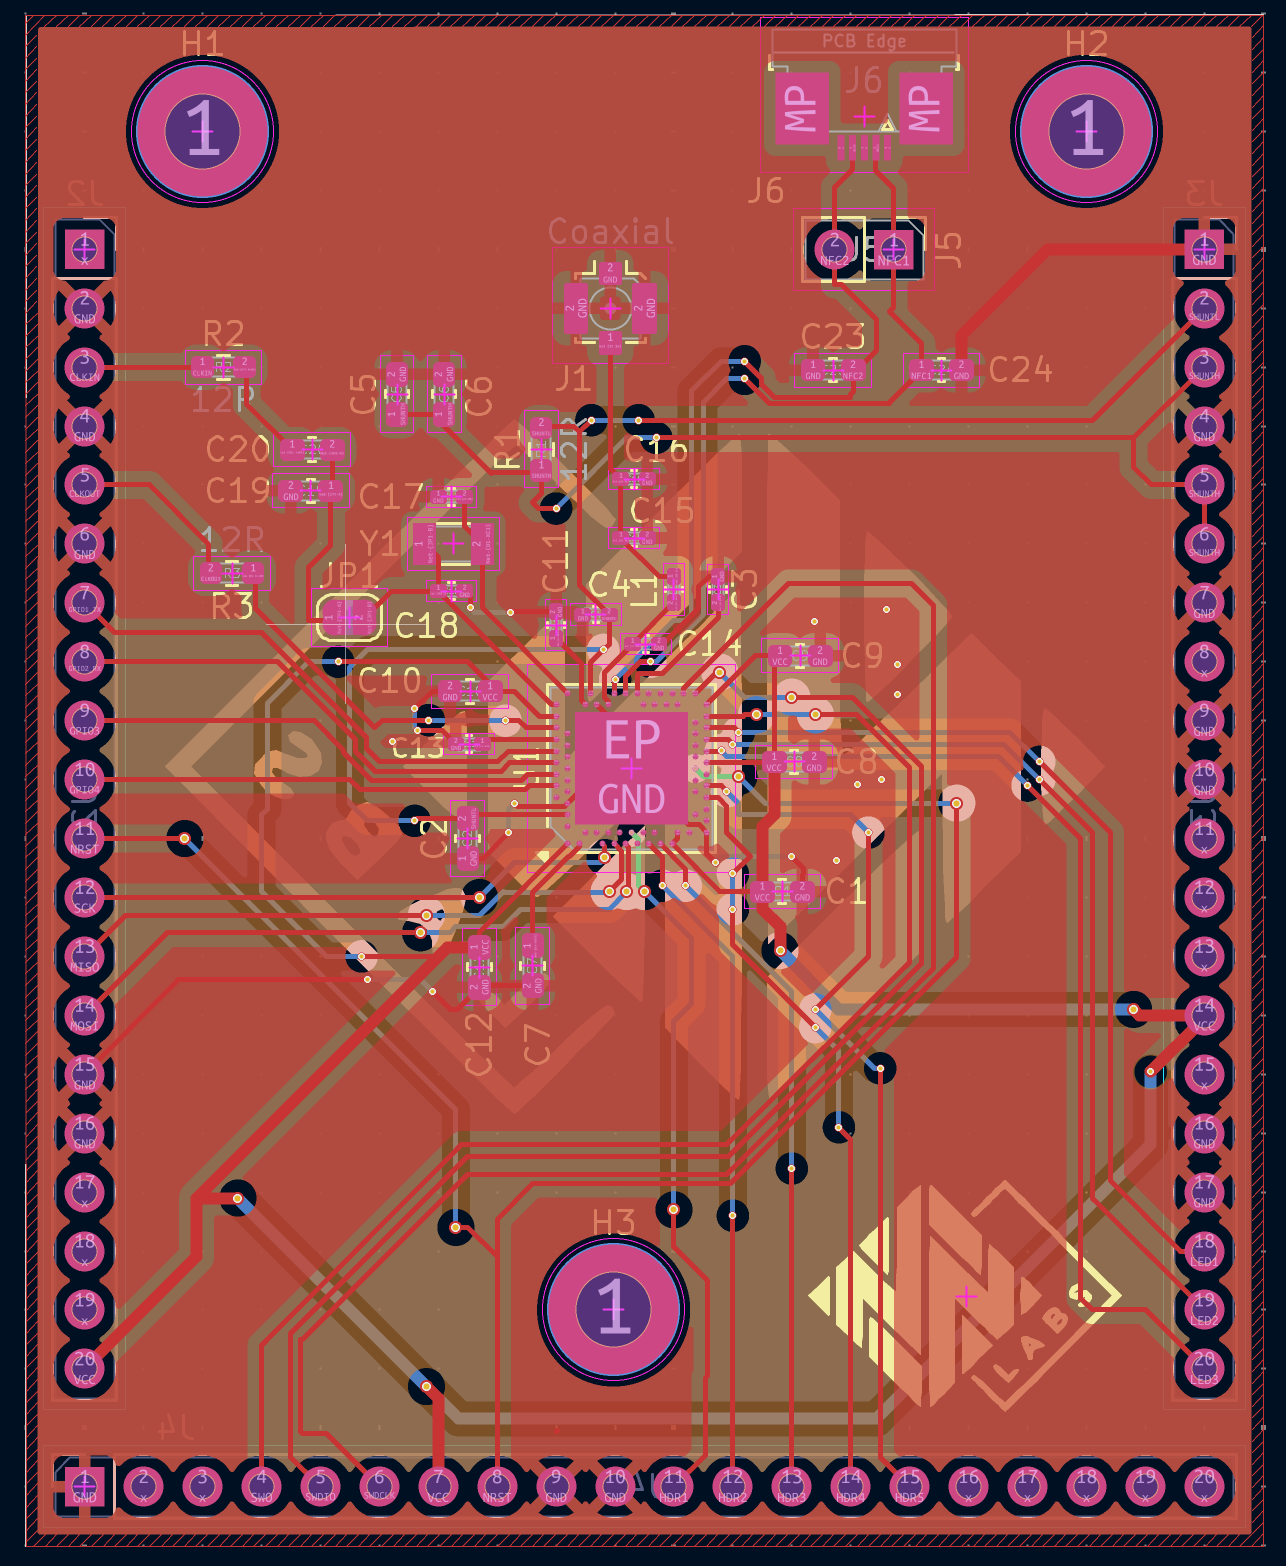
取締役会の内部
当社の目標は、NewAEの設計ガイドラインにあるCW308Tの「必須」チェックリストに基づき、nRF52840に合わせて調整したものです:
- 標準化されたコネクタ。3つの1×20、2.54 mmピンヘッダーが、60ピンのCW308ビクティムボードインターフェースを再現しています:クロック入力・出力、nRST、 GPIO1~4、SPI(SCK/MISO/MOSI)、VREF/JTAG列、5本のバッファ付きLEDライン、シャント測定ピン(SHUNTH/SHUNL)、およびすべてのグランド。CW308を用いたあらゆる実習、それに基づいて構築されたChipWhispererツール群を含め、すべてがそのまま動作します。
- 電力測定用の本格的なシャントです。12 Ωの抵抗が、従来のUFOシャントの位置に配置されており、両側に低ノイズの配線とデカップリングが施されているため、キャプチャハードウェアは対象の消費電流を電圧降下として測定できます。この電圧降下は、サイドチャネル解析とグリッチ検出の両方における重要なデータとなります。
- 攻撃を受けることを想定して設計された電源ネットワーク。デカップリングはNordicのリファレンス設計に従っているが、NewAEの目標に沿って、一部のコンデンサは意図的に未実装(DNP)のままにされている。インジェクタとシリコン間の蓄電要素を減らすことで、よりクリーンで再現性の高いグリッチが得られる。
- クロック制御。オンボードの32 MHz水晶発振器がMCUにクロックを供給していますが、CW308のCLKINラインはAC結合されており、はんだジャンパーの背後にある水晶発振器パッドに直接終端されています。このジャンパーを接続すると、ChipWhispererがチップの高周波クロックを駆動(またはグリッチ)させることができます。2つ目の抵抗を介して、チップ自身のクロックがCLKOUTから外部へ出力され、同期およびモニタリングに利用されます。
- デバッグとトリガー。SWDIO、SWDCLK、SWO、nRSTはCW308のJTAG列に配線されており、CW308Tの標準的なトリガーピンであるGPIO4は、ターゲットの動作に合わせてキャプチャを同期させるために利用可能です。
- 測定可能な無線機。2.4 GHzのアンテナピンは、最小限のディスクリート回路(1 pFの並列コンデンサ2個と3.9 nHの直列インダクタ1個)を介してU.FLコネクタに接続されているため、この基板は実際のアンテナを駆動できるほか、スペクトラムアナライザや制御されたRF発生源に直接接続することも可能です。
- 拡張の余地があります。NFC1/NFC2ピン(P0.09/P0.10、GPIOとして使用可能)は、ピンヘッダーと5極FFCコネクタの両方に配線されています。GPIO1/2はUARTを提供し、さらに5つの追加GPIO(HDR1~5)がCW308の汎用ヘッダー列に接続されています。 3つの取り付け穴により、基板をEMプローブの下にしっかりと固定できます。
すべての部品は、手作業で半田付け可能な0603/0402サイズのフットプリントに実装されています。というのも、研究者が改造やリワークを行い、時には改造を元に戻す必要がある基板には、リフローオーブンが不要であるべきだからです。
この委員会が、私たちの研究を可能にしてくれた経緯
この小さな基板は、単に私たちの仕事と並行して行われている趣味のプロジェクトというわけではありません。これは、私たちが 『Trust Matters: Attacking Smart Device Authenticity』に発表した研究の基盤の一つなのです。
そのホワイトペーパーでは、nRF52840をベースにした、市販のMatter認定モーションセンサーを解析対象としました。 ベンダーは、NordicのAPPROTECTメカニズムを通じてSWDデバッグポートを無効化し、ファームウェア内のDAC秘密鍵を暗号化および難読化することで、デバイスを保護していました。ブートシーケンスのタイミングに合わせて電圧グリッチ(クロウバー)攻撃を行うことで、デバッグポートを無効化する命令そのものをスキップし、SWDを再有効化して1MBのフラッシュメモリ全体をダンプしました。さらに、MCUBootをリバースエンジニアリングした後、 Zephyr OSおよびベンダー独自の難読化ルーチンをリバースエンジニアリングした結果、DACの秘密鍵を平文で復元することに成功しました。この鍵を用いれば、悪意のある攻撃者は、不正なデバイスを、あたかも正規の認定製品であるかのようにMatterファブリックに組み込むことが可能になります。
このターゲットボードがなければ、こうしたことはどれも現実的ではなかったでしょう。市販のセンサーは入手困難で、はんだ付けされて固定されたリソースでした。実験に失敗するたびに、サンプルが使い物にならなくなり、行き詰まるリスクがありました。CW308T-nRF52840のおかげで、電源のオン/オフを自由に繰り返したり、プローブで測定したり、壊しても問題のないボード上で、同じシリコン(同じコア、同じパッケージ、同じ起動時の動作)を利用できるようになりました。 このボード上で、グリッチウィンドウの特性評価を行い、グリッチの幅やタイミングオフセットを調整し、SWD回復手順の検証を行い、正確な測定セットアップ(電源レールへのオシロスコープ接続、トリガーの同期)をリハーサルしました。その後、これらを実際のデバイスに移行し、そのPCB上の同等の注入ポイントを特定しました。つまり、このボードのおかげで、民生向け製品に対する「一発勝負」でリスクの高い攻撃が、系統的で再現性のある実験へと変わったのです。
デザインの公開
このプロジェクトの全内容(KiCadの回路図およびレイアウト、ガーバーデータ、ピック・アンド・プレース用ファイル、部品表)は、以下のファイルとともにGitHubで公開されています:
- CERN-OHL-S v2を採用したLICENSEファイル。これにより、誰もが同じ相互条件の下で、当該設計を使用、研究、改変、および再配布することができるようになり、
- 「DISCLAIMER」ファイルには、本設計が「現状有姿」で提供され、研究および教育目的のみに使用されること、ハードウェア攻撃はデバイスに永久的な損傷を与える可能性があるため、自身が所有する、またはテストの許可を得ている機器でのみ実行すること、また本プロジェクトはNewAE、Nordic Semiconductor、その他のベンダーとは一切関係がなく、それらの承認も受けていないことを明記する。
当社のボードは、ChipWhispererエコシステムという土台の上に成り立っています。CW308プラットフォームを提供し、未完成のnRF52840ターゲットを公開してくださったNewAE Technology社には、このプロジェクトを順調なスタートを切ることができたことに感謝申し上げます。また、オープンなツールを提供してくださり、このような取り組みを可能にしてくださった幅広い研究者コミュニティの皆様にも感謝いたします。
結論
サイドチャネル解析やフォールトインジェクションは、もはや学術的な珍事ではなく、スマートホームや重要インフラに広く採用されているチップに対する実用的な攻撃手法となっています。これらを適切に研究するには、オープンで再現性が高く、電力動作について正確な情報を提供するターゲットが必要です。CW308プラットフォームはまさにそれを提供しており、当社のnRF52840ターゲットボードは、その上でさらなる機能を実現しています。
当社のホワイトペーパーに記載されている攻撃を再現する場合、Nordic製シリコンにおけるグリッチ現象を調査する場合、あるいは単にChipWhisperer用の堅牢なBLE対応ターゲットを探している場合でも、このボードが、私たちに数週間分の設計作業を省いてくれたのと同様に、皆様の作業負担を軽減できることを願っています。今後の研究については、Nozomi Networks Labsのブログをフォローし、設計は責任を持ってご利用ください。