連邦政府の民間機関にとって、OMB(行政管理予算局)の新たなログ記録義務を定めたM-26-14、およびリスクベースの脆弱性管理を義務付ける拘束力のある指令であるCISA BOD 26-4により、OT IoT はサイバーセキュリティプログラムの対象範囲にIoT 組み込まれました。これら両方の期限が迫る中、どのように先手を打つべきかをご紹介します。
わずか3週間の間に、行政管理予算局(OMB)とサイバーセキュリティ・インフラセキュリティ庁(CISA)は、連邦文民機関におけるサイバーセキュリティの2つの基盤となる柱、すなわち「ログ記録」と「脆弱性管理」について、その規定を改定し、適用範囲を拡大した。 なぜ今、これら2つの指令が打ち出されたのか。OMB覚書M-26-14とCISA BOD 26-04はいずれも、その要因としてAIによる攻撃の加速を明確に指摘している。攻撃者は自動化技術を用いて、脆弱性の公開から悪用までの時間をわずか数時間に短縮しているのだ。最先端のAIモデルが普及すれば、ゼロデイ攻撃についても、まもなく同様の事態が生じる可能性がある。
M-26-14とBOD 26-04を、一つの戦略の二つの側面として捉える
読み進める前に、2つの指令に関する共同タイムラインをご確認ください。(各マイルストーンの詳細については、後述します。) BOD 26-04は現在、実施期間に入っています。初期マイルストーンおよび60日目のマイルストーンはすでに過ぎているため、各機関は2026年12月7日までに本指令を完全に運用開始しなければなりません。
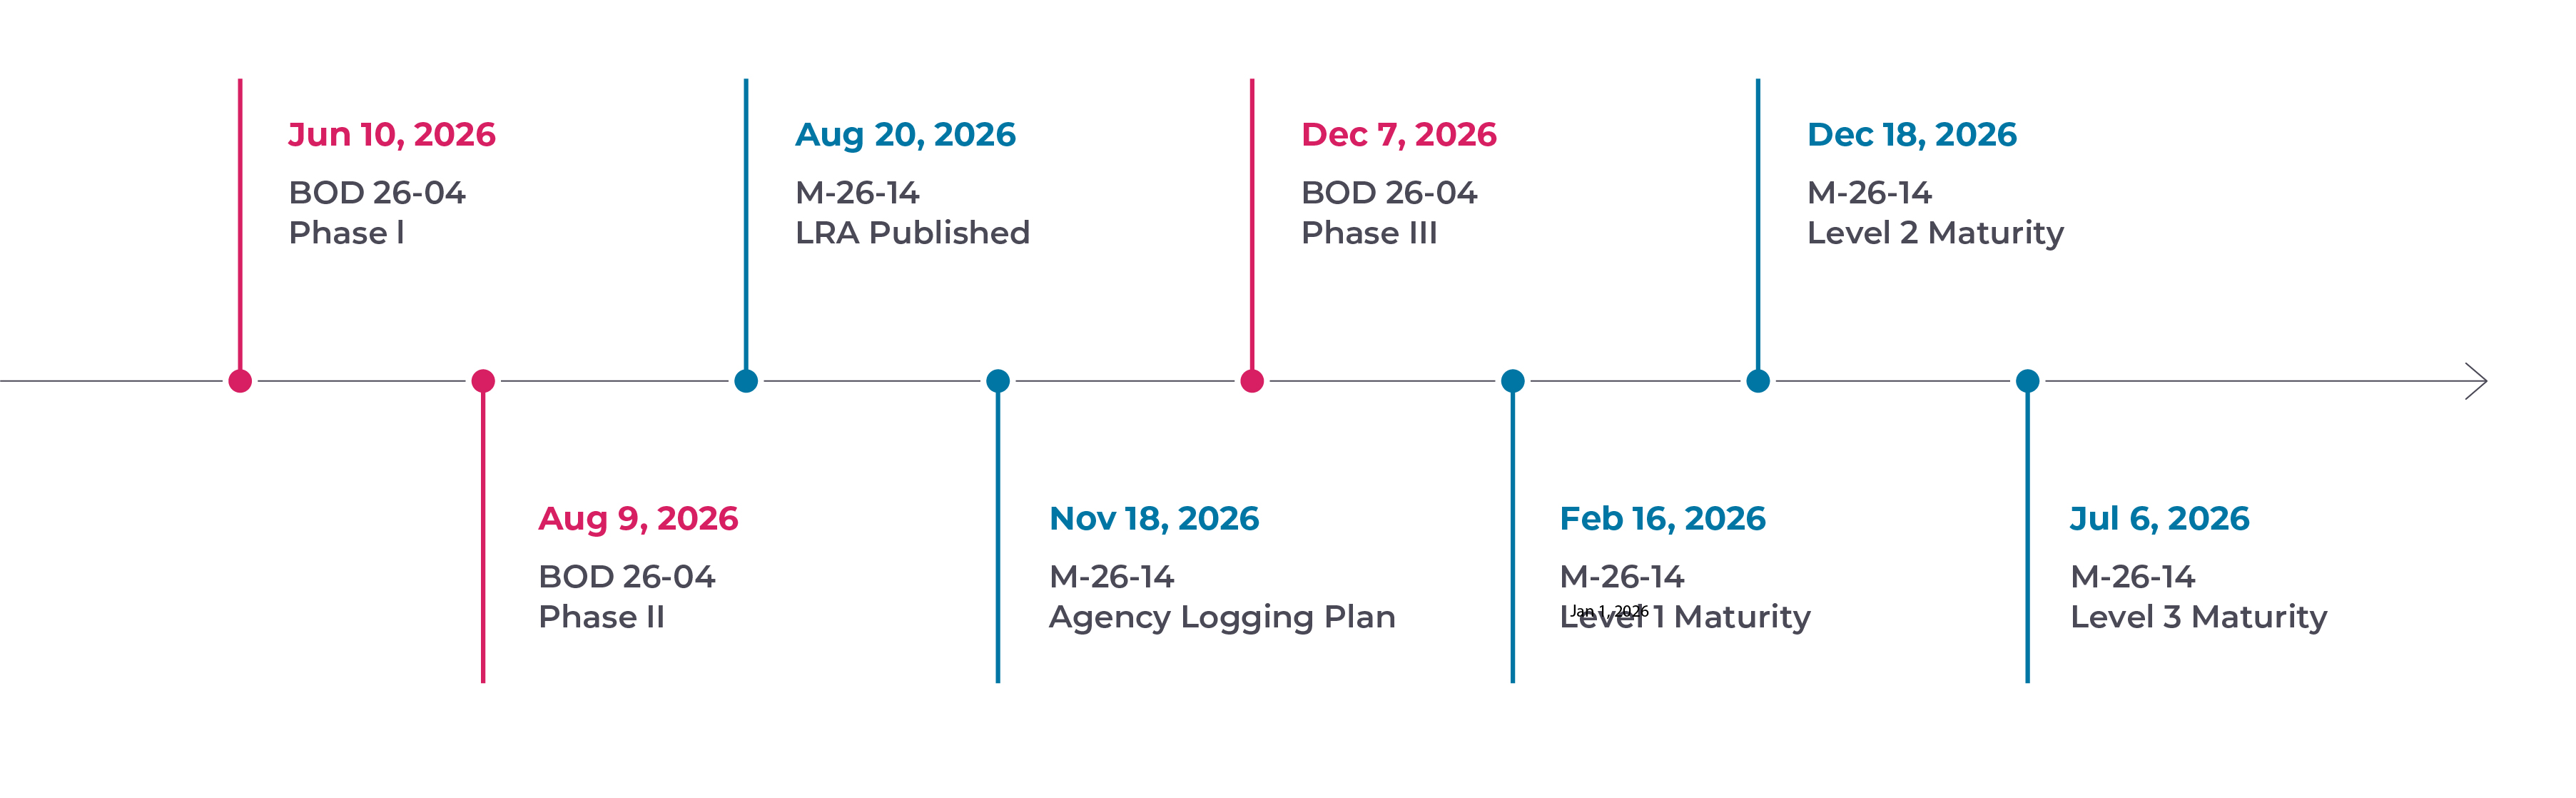
各機関は現在、これら2つの要件を並行して実施しており、2026年末までに達成すべき期限が3つ設定されています。具体的には、各機関のログ記録計画の提出期限が11月18日、BOD 26-04の完全運用開始が12月7日、そして各機関がM-26-14の成熟度レベル1を達成する期限が12月18日です。これはまさに猛ダッシュです。
これら2つの要件を単一のプログラムとして扱うことで、特にIoTサイバーセキュリティ・プラットフォームを初めて評価する機関にとって、導入とコンプライアンスの遵守が効率化される。
スケジュールが厳しいことを踏まえ、各機関はこれら2つの要件を1つのものとして扱うべきです。特に、最初の要件、すなわち運用技術(OT)やモノのインターネット(IoT)資産を含む攻撃対象領域の可視性を100%確保することが、2つ目の要件、つまりリスクベースのアプローチを用いて脆弱性へのパッチ適用を行い、最も重大なセキュリティ上の脆弱性を解消することを可能にするからです。リスクを評価し優先順位をつけるには、まず自機関が保有する資産、それらの脆弱性、および外部にさらされているかどうかを把握する必要があります。 これら2つの要件を単一のプログラムとして扱うことで、特にIoTサイバーセキュリティプラットフォームを初めて評価する機関にとって、導入とコンプライアンスの効率化が図られます。
ガートナー®の「CPS保護プラットフォーム」に関するマジック・クアドラント™において2年連続で「リーダー」に選出された、AINozomi Networks 、IoT インベントリ管理、脅威および異常の検知、リスクの優先順位付け、分析を自動化します。Vantage GovernmentVantage 、同プラットフォームのFedRAMP「Moderate In Process」対応版であり、連邦政府機関が必要IoT 機能と、求められるコンプライアンス保証を提供します。
以下に、M-26-14 および BOD 26-04 の概要、ならびに、攻撃対象領域全体を保護することがますます求められているこれらの要件やその他の規制への準拠を、「Nozomi どのように支援Nozomi 説明します。
OT IoT――攻撃対象領域の中で最も急速に拡大している部分――が、今回の対象範囲に含まれるようになりました
M-26-14およびBOD 26-04は、時代遅れの規制を撤廃し、連邦政府の民間機関をサイバーセキュリティのベストプラクティスに整合させる、歓迎すべき更新です。多くの連邦政府のCISOにとって最大の課題は、IoT セキュリティプログラムに組み込むことになるでしょう。これまで、ほとんどの機関はIT資産のセキュリティ確保にのみ注力してきました。新たな義務規定では、「それらのデバイスが機関の情報システムの一部である場合はどこであっても」、IoT 求められています。
IoT が存在しないと考えている組織であっても、これらの資産を安全に特定し、非標準のプロトコルを解析して脅威や行動の異常を検知できるセキュリティツールを検討する必要があるでしょう。
多くの現代の組織と同様、こうしたデバイスは今や至る所に存在しており、多くの場合、セキュリティ対策が不十分で、外部から攻撃を受けやすく、パッチ適用も不可能な状態にあります。もはやこれらを無視することは許されません。これは特に、ビル管理システム、防犯カメラ、物理的アクセス制御システムなどに広くIoT当てはまります。多くの場合、管理が行き届いておらず、デフォルトの認証情報がそのまま使用されているため、脅威アクターによって容易に悪用され、初期アクセスを獲得されたり、横方向への移動を許したりする恐れがあります。
IoT しないと考える組織であっても、これらの資産を安全に特定し、存在しないセキュリティテレメトリを生成し、非標準のプロトコルを解析して、脅威や行動上の異常を検知できるセキュリティツールを検討する必要があるでしょう。
M-26-14:目的を明確にしたログ記録とデータ保持
2026年5月22日、OMBは「進化するサイバー脅威から防御するための、効果的かつ効率的な政府機関のログ記録およびネットワーク可視性の確保」と題するM-26-14を発行した。 この通達は、SolarWindsの侵害事件を受けて発出されたものの、運用上の成果がほとんどないにもかかわらず、コストがかさみ、データ保存範囲が過度に拡大する原因となったことで知られるようになったM-21-31を撤回するものである。これに代わって、M-26-14は、以下の2つの目標を中心にログ記録の枠組みを再構築している:
- 継続的イベント監視(CEM)— SOCにおけるリアルタイムの可視化、アラート通知、および不審な活動の検知。保存された ログは、少なくとも6か月間は能動的に検索可能でなければならない。
- 脅威ハンティング、調査、対応、およびフォレンジック(THIRF)— 既知または疑わしい侵害を調査し、フォレンジック的に再現するために必要なテレメトリおよびインフラストラクチャ。保存されたログは、少なくとも12か月間は取得可能でなければならない。
また、この覚書では、最上位機関のセキュリティオペレーションセンター(SOC)がログを容易に入手できる状態を維持することを条件に、厳格な一元化要件を緩和している。
M-26-14 の主な実施期限
M-26-14の実施は、「ロギング参照アーキテクチャ(LRA)」に左右されます。LRAは、政策声明を、各機関が下すべきアーキテクチャ、運用、ガバナンスに関する決定事項へと変換するものです。CISAは2026年8月20日にLRAを公表し、各機関が「機関ロギング計画」を提出し、2027年7月までに必要な成熟度レベルに到達するための期限が開始されました:
- 機関伐採計画:2026年11月18日。各機関は、LRAの公表から90日以内に、最初の機関伐採計画を提出しなければならない。
- レベル1:2026年12月18日。各機関は120日 以内に「基礎」レベルの成熟度に達しなければならない。
- レベル2:2027年2月16日。各機関は、180日以内に「中級」レベルに到達しなければならない。
- レベル3:2027年7月6日。各機関は320日以内に「高度」の成熟度レベルに到達しなければならない。
OT IoT からのセキュリティテレメトリ生成における課題
とりわけ、LRAでは、「IoT およびOT のデバイスアクティビティに関するロギング機能の実装について、ネイティブなロギング機能を持たない環境を含め」指針を示しています。
これは、IT分野に重点を置いたサイバーセキュリティ担当者にとっては意外なことかもしれません。IoT 、セキュリティ対応のテレメトリデータを生成するようには設計されていません。SOCのワークフローに適したSIEM対応のログを生成するのではなく、これらのシステムは専用のプロトコルを介して通信を行い、物理的なプロセスに関連するテレメトリデータを生成します。例えば、現場の計測機器は、ユーザーのログイン、ファイルの変更、権限の昇格などに関する構造化されたイベントログとは対照的に、温度、圧力、流量、その他の条件に関する連続的な測定値を生成することがあります。
IoT 生成するには、従来のITロギングツールが提供する手法とは根本的に異なるアプローチが必要です。これには、重要なプロセスの妨げにならないよう、ディープパケットインスペクション(DPI)やパッシブモニタリングなどの技術を用いて、ネットワークトラフィックからセキュリティに関する知見を導き出すことが含まれます。OT セキュリティOT IoT 解析できないため、資産の挙動を把握できず、脅威や異常を検知することもできません。
DPIは、数百もの産業用プロトコルを解析し、ネットワーク通信からデバイスの動作を再現するために使用されます。 しかし、DPIから得られるテレメトリには限界があります。それは、ネットワーク上の情報しか捕捉できないという点です。こうしたギャップを埋めるため、Nozomi 、パッシブな有線・無線ネットワーク監視に加え、デバイスに支障をきたすことなくクエリを実行できる安全でプロトコルを意識した技術、および必要OT 向けのホストベースのセキュリティセンサーを活用します。これらのアプローチを組み合わせることで、IoT に関する完全かつ正確な全体像を把握することが可能になります。
要約すると、Nozomi Networks 、M-26-14で要求されるOT IoT 、セキュリティテレメトリ、検知機能(これらはITセキュリティツールでは実現できないもの)を生成し、それらを各機関のSOC、SIEM、および/またはCISAの継続的診断・緩和(CDM)ダッシュボードに提供します。
BOD 26-04:リスクベースの脆弱性管理
6月10日、CISAはBOD 26-04「リスクに基づくセキュリティ更新プログラムの優先順位付け」を公表した。 本指令は、BOD 22-01(既知の悪用済み脆弱性(KEV)カタログに関する指令)およびBOD 19-02(静的な是正期限を課していたもの)の両方を廃止・置き換え、7年間にわたる是正方針を単一のリスク加重型フレームワークに統合するものである。 これにより、一律のパッチ適用期限が廃止され、優先順位付けの仕組みとして共通脆弱性評価システム(CVSS)を使用するという要件も撤廃されました。
その代わりに、CISAの「ステークホルダー別脆弱性分類(SSVC)」手法に基づいた4変数モデルが採用されており、このモデルでは、以下の4つの変数に基づいてすべての脆弱性を分類しています:
- 資産の露出:脆弱な資産は外部に公開されているか?
- KEVステータス:共通脆弱性・露出識別子(CVE ID)で特定されたこの脆弱性は、CISAのKEVカタログに掲載されていますか?
- エクスプロイトの自動化:攻撃者は、この脆弱性を悪用するために必要なすべての手順を自動化できるか?
- 技術的影響:この脆弱性を悪用された後、攻撃者は当該資産に対して部分的な制御権または完全な制御権を獲得するのでしょうか?
各機関は、自機関の資産インベントリを用いて、最初の変数の値を決定します。CISAは、GitHub上に公開されているCISAによる公開CVEレコードの拡張情報をまとめた公開リポジトリ「Vulnrichment」プロジェクトを通じて、残りの3つの変数の値を提供しています。その結果算出されるリスクスコアに基づき、脆弱性は5つのレベルのうちのいずれかに分類され、それによって是正措置のスケジュールが決定されます:
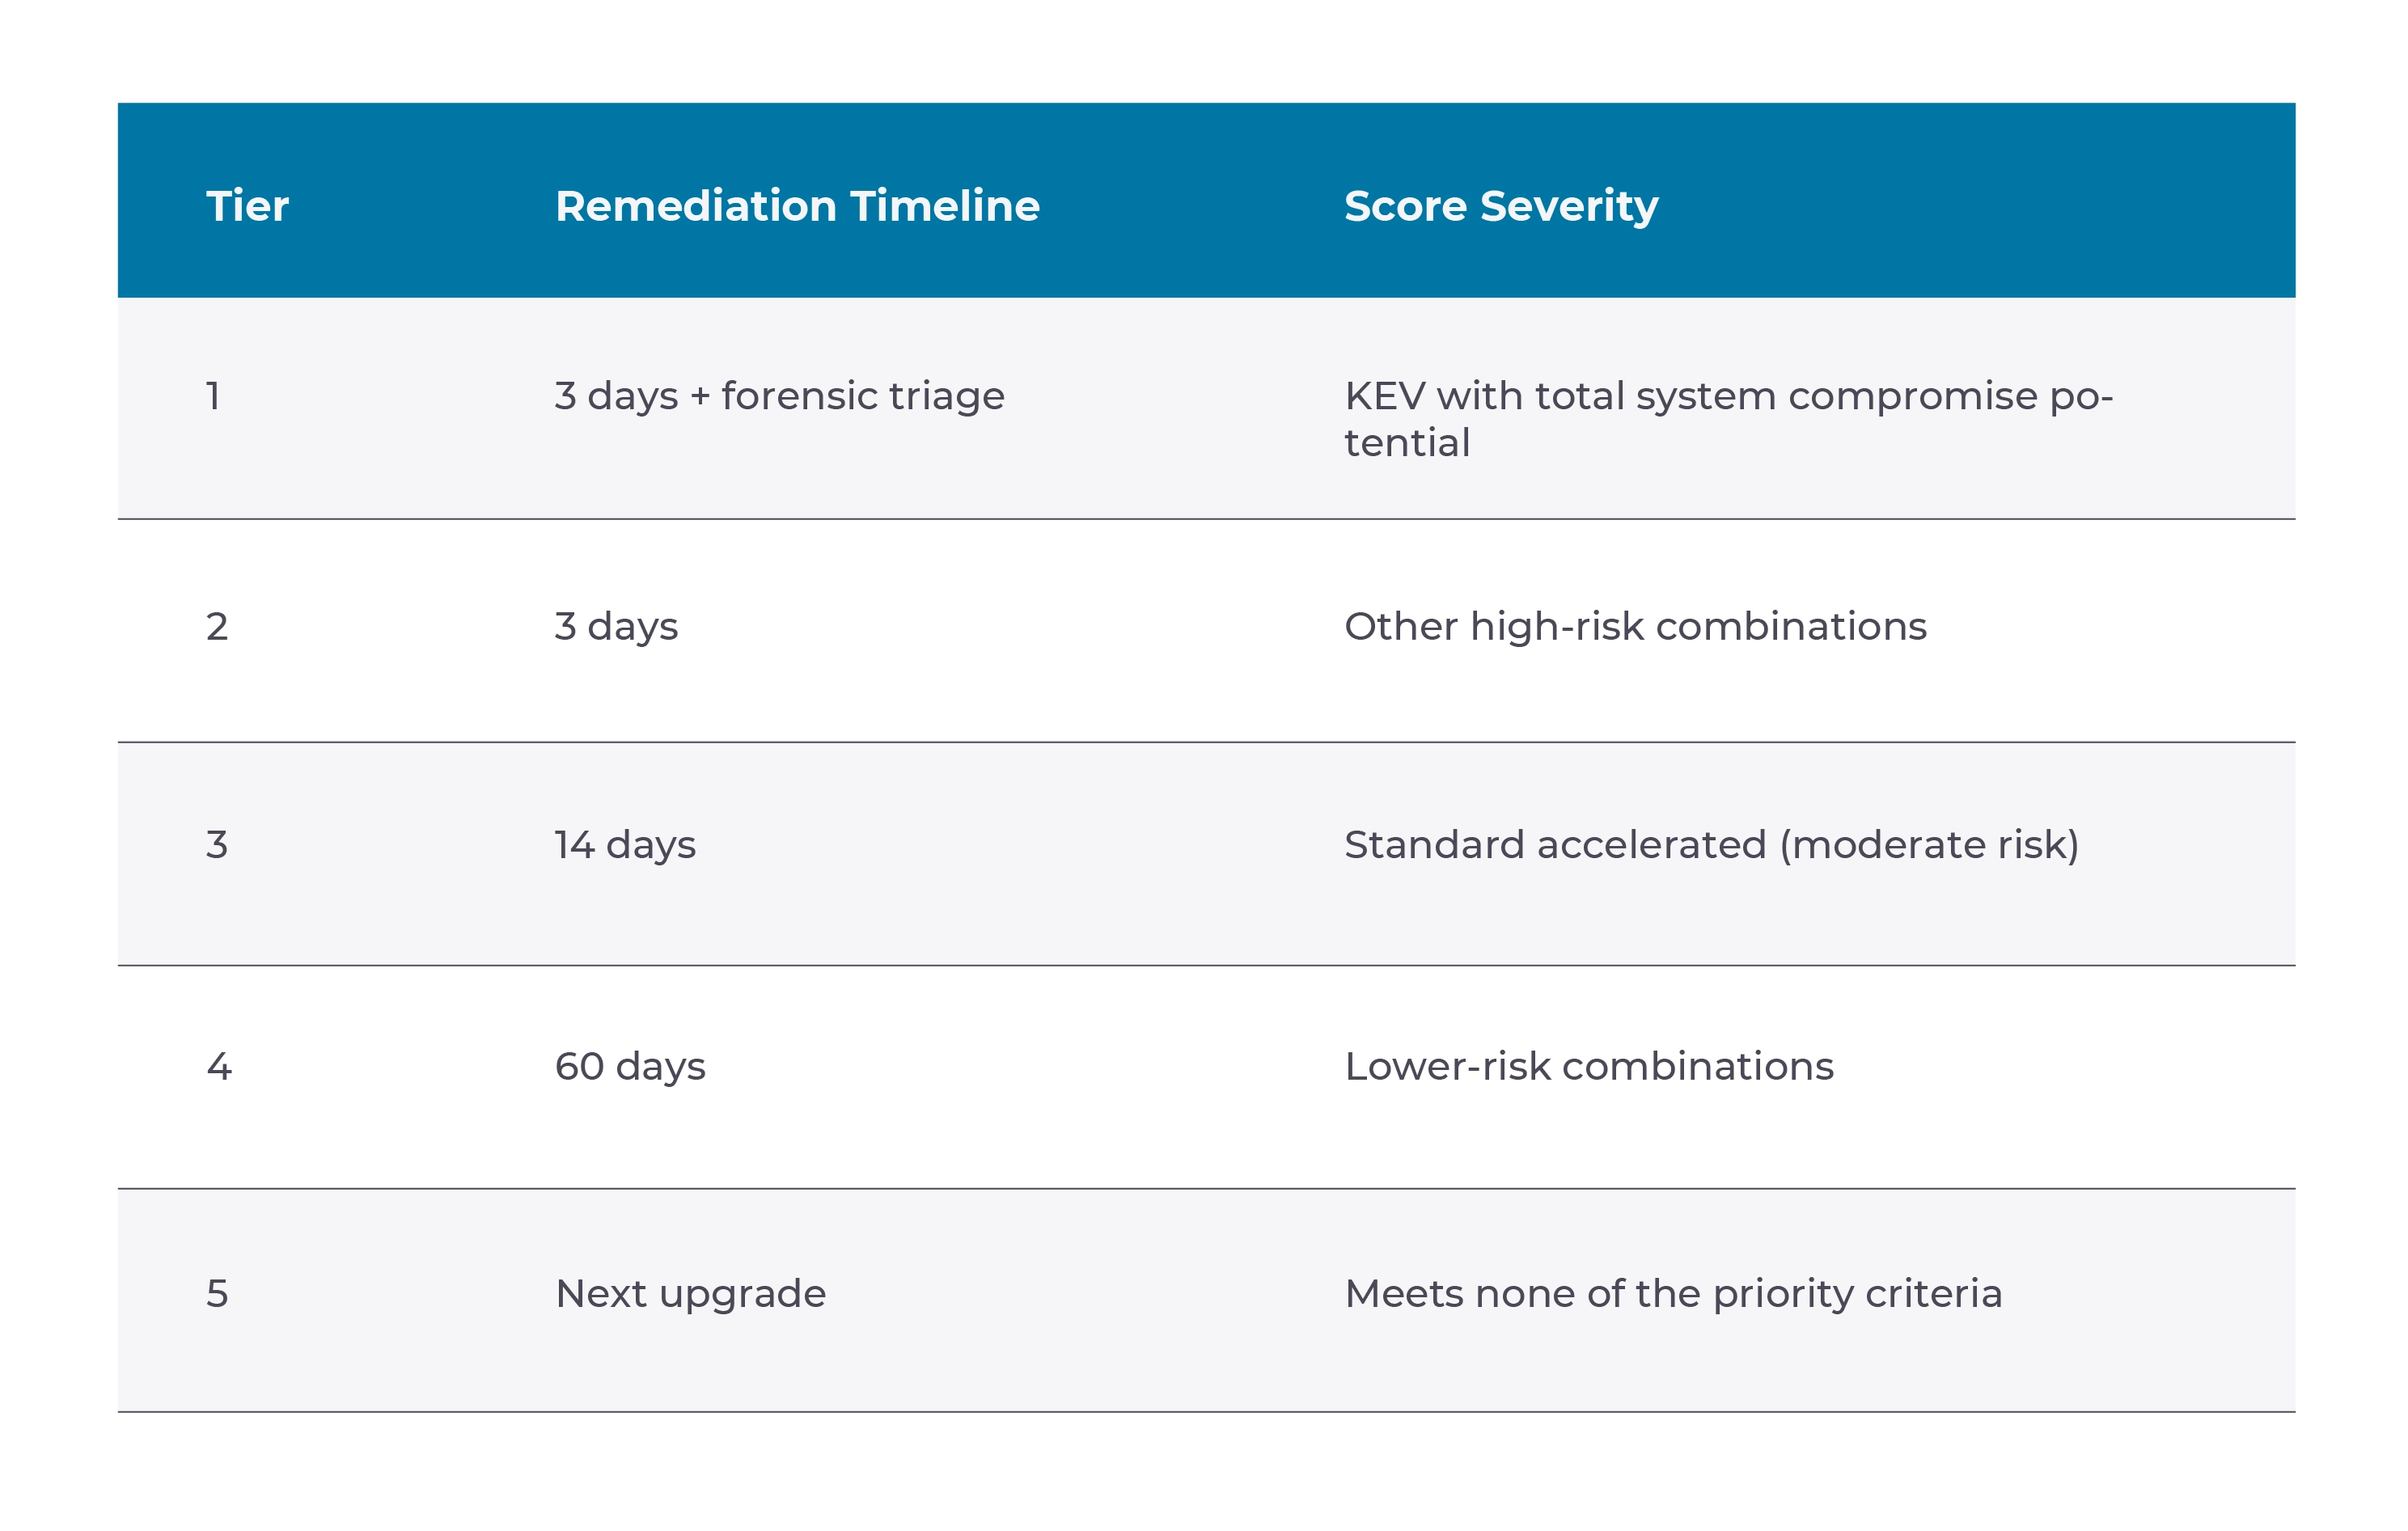
なお、ティア1の脆弱性については、当該機関がシステムがすでに侵害されているかどうかを判断する必要があります。これはまさに、M-26-14 THIRFの目標で求められている「侵害後の調査およびフォレンジック再構築」の能力そのものです。また、これらのスコアは動的に変化します。資産が「内部」から「外部に公開されている」状態に移行すると、是正措置の期限は直ちに変更されます。また、CISAがKEVにCVEを追加すると、期限までのカウントダウンが加速します。
BOD 26-04 の主な実施期限
リスクベースの脆弱性管理への移行は、すでに本格化しています。この指令の初期段階および60日目のマイルストーンはすでに過ぎ、各機関は2026年12月7日までにその要件を完全に運用化する必要があります。現在から12月までの間に設定されている3つの最終マイルストーンは以下の通りです:
- 最初のマイルストーン:2026年6月10日。各機関は、新たな要件に合わせて、直ちに脆弱性管理ポリシーを更新しなければならない。
- +60日:2026年8月9日。各機関は、是正措置のプロセスをリスクベースのモデルに整合させることが求められた。8月9日、CISAは、各機関が、CDMプログラムと統合された標準化されたデータスキーマ(CISAアクション#6) を用いて、機器レベルの資産タグ付け情報を提供するためのデータ要件を公表した。これは、信頼性の高い資産リストを維持するためのものである 。
- +180日後:2026年12月7日。各機関は、必要な資産属性の継続的な特定や、新たなリスクベースの是正措置の期限の適用を含め、本指令を完全に運用化しなければならない。
OT、リスクの算定方法はITリスクとは異なります
OT ロギング、資産の検出、セキュリティ監視がITの手法やツールとは異なるのと同様に、リスクの評価、算定、優先順位付けにも、異なるアプローチが必要となります。その理由は以下の通りです。
- 結果重視。特に、 サイバー資産が物理的なプロセスをOT(OT)分野では、リスク評価は、身体的安全、環境、業務の継続性といった結果に焦点を当てています。これは、ITサイバーセキュリティの3要素(機密性、完全性、可用性)をはるかに超えるものです。
- 相互に関連するリスク。 OT 内のあらゆる コンポーネントは 、分散環境におけるより大規模なプロセスの一部であるため、すべてが相互につながっており、互いに影響し合っています。データセンターであれば、他のサーバーをすべて再起動しても影響はないでしょう。OT、ある機械に問題が発生した場合、その機械が何に依存しているか、また何がその機械に依存しているかを直ちに把握する必要があります。
- 「脆弱性のみに基づくアプローチ」対「多面的なアプローチ」。IT分野では 、デバイスのリスクは脆弱性のみに基づいており、パッチを適用することでリスクを実質的に排除することができます。 一方、OTではリスクは多層的であり、パッチの適用は、次のメンテナンス期間まで延期せざるを得ないことがよくあります――そもそもメンテナンス期間が存在する場合に限りますが。
Nozomi 」プラットフォームは、お客様の IoT 特定、評価、軽減、監視し、SOCチームが取り組みの優先順位を決定し、リスクを低減してレジリエンスを高めるために最も効果的な対策を講じられるよう支援します。本プラットフォームは、脆弱性リスク、アラートリスク、通信リスク、デバイスリスク、資産の重要度、および補完的統制という5つの要素に基づいて、資産リスクを継続的に算出します。 当社のスコアはそのままご利用いただけるほか、各変数の重みを完全にカスタマイズして、計算結果が貴組織のリスク評価基準を正確に反映するように調整することも可能です。また、BOD 26-04への準拠や、CISAが求める要件に合致させることも可能です。
Nozomi Networks 機能と、M-26-14およびBOD 26-04の要件との対応関係
Nozomi (Networks )プラットフォームおよびVantage for Governmentの各機能が、これら2つの指令の要件にどのように対応しているかを以下に示します。

OMBおよびCISAの規制が及ぼす世界的な商業的影響
連邦民間機関を対象とした多くのサイバーセキュリティに関する指令と同様に、M-26-14およびBOD 26-04は、機関が所有または運営するすべての情報システム(機関に代わって第三者が運用するシステムを含む)に適用されます。さらに、これらの指令は市場全体の方向性を示しています。KEVカタログを定めたBOD 22-01が公布されてから2年以内に、それは世界的な商用標準となりました。 BOD 26-04はこの指令を廃止するものであり、そのリスクベースの脆弱性管理モデルは、商用分野においても従来の画一的なモデルに取って代わる可能性が高い。実際、Gartner「BOD 26-04に関するファーストテイク」では、2027年までに、大企業の60%以上において、取締役会への報告内容がパッチ適用指標からリスク露出指標へと移行すると予測している。
「Vantage Government」を活用して、両方の規制要件に先手を打つ
これらの要件を自社の環境に適用したいとお考えですか?プラットフォームのデモをご依頼いただくか、当社の連邦政府担当チームに「Vantage Government」についてご相談ください。