サイバーセキュリティは、世界中の重要インフラ事業者にとって戦略上不可欠な課題となっており、インドの電力セクターも例外ではありません。 『中央電力庁(電力セクターにおけるサイバーセキュリティ)規則(2026年)』の公布に伴い、インド政府は同国の電力エコシステムにこれまで適用された中で最も包括的なサイバーセキュリティコンプライアンスの枠組みの一つを導入した。同規則は2027年4月1日に施行され、発電、送電、配電、負荷調整、エネルギー貯蔵、およびその他の重要な電力セクター事業者に適用される。また、ベンダーやサービスプロバイダーに対しても具体的な義務が課される。
最高情報セキュリティ責任者(CISO)、ITセキュリティ管理者、およびオペレーショナル・テクノロジー(OT )管理者にとって、これらの規制は単なるコンプライアンス対応以上の意味を持ちます。これらは、サイバーセキュリティが発電、送電、配電のあらゆる段階に組み込まれた運用上の規律となることを正式に求めるものです。
多くの組織にとっての課題は、ポリシーだけではコンプライアンスを達成できないという点です。規制では、IT環境とOT 環境の両方にまたがる可視化、監視、ガバナンス、資産管理、リスク評価、インシデント対応、およびサプライチェーン管理が求められています。
CEAのサイバー規制の重要性はどこにあるのか?
この新しい枠組みは、これまで電力業界全体で一貫性なく実施されてきた多くのサイバーセキュリティ対策を一元化し、それらを規制上の要件へと転換するものである。
主な任務としては、以下のものが挙げられます:
- CISOおよびCISO代理の任命。
- インド国内に情報セキュリティ専門部門を設置する
- サイバーセキュリティ方針の策定および年次見直し
- サイバー危機管理計画の策定
- 重要システムを対象とした年次サイバーセキュリティ監査
- 包括的なサイバー資産台帳およびリスク評価
- IT環境およびOT 環境の継続的な監視。
- 体系化されたインシデント対応および報告プロセス
- ベンダーおよびサプライチェーンに対するセキュリティ要件
- 承認済みまたは信頼できる供給元からの機器およびサービスの調達
おそらく最も重要な点として、この規制では、電力運用におけるOT システムの独自の役割を明示的に認識しており、産業用制御システム、通信インフラ、および運用ネットワークのセキュリティ確保に向けた専用の要件が導入されている。
OT セキュリティが脚光を浴びる
従来のサイバーセキュリティ対策の多くは、主に企業のITシステムに焦点を当ててきました。しかし、制御ネットワーク、変電所、発電施設、産業用通信システムは、操業に直接的な影響を与えるため、脅威アクターによる標的となるケースが増えています。
CEAの規制は、この現実を直接的に規定している。
OT 環境を運用する組織は、OT システムをインターネットから、また可能な限り企業のITシステムからも物理的に隔離しなければなりません。業務上の要件により接続が避けられない場合は、組織は強固な論理的分離、リスク評価、承認プロセス、および継続的な監視を実施しなければなりません。
さらに、この規則では以下のことが求められている:
- 運用データ専用の通信チャネル
- OT 固有のプロトコルおよびトラフィックの監視
- OT 環境の信頼レベルごとの区分
- 業務部門間の通信の保護
- リモート操作およびリモートアクセスに関する厳格な管理体制
- 重要システムの稼働開始前のセキュリティ評価
OT の管理者にとって、これは、システムの可用性と安全性を維持しつつ、運用ネットワーク全体を可視化する「多層防御」アーキテクチャへの明確な転換を意味します。
ガバナンスと説明責任が経営陣レベルにまで及ぶ
この規制の最も注目すべき点の一つは、経営陣の説明責任が重視されていることである。
同規則では、対象となるすべての事業体に、サイバーセキュリティ関連事項のみに専念する上級レベルのCISOを任命することが義務付けられています。CISOは、ポリシーの実施、リスク管理、インシデント報告、threat intelligence 活動、監査是正措置、および規制遵守を監督しなければなりません。サイバーセキュリティインシデントは、原則として6時間以内に、Computer Security Incident Response Team-Power(CSIRT-Power)およびCERT-Inに報告しなければなりません。
これにより、サイバーセキュリティは単なる技術的な機能から、取締役会レベルのガバナンス上の責務へと格上げされる。
CISOにとって、そのメッセージは明確です。規制当局は現在、実証可能な監督体制、測定可能なセキュリティ対策、そして再現性のあるガバナンスプロセスを求めています。非公式な慣行や手作業による記録管理に依存している組織は、監査人がそのプログラムを審査した際に、コンプライアンスを証明するのに苦労する可能性があります。
資産の可視化が規制上の要件となる
この規制全体を通じて繰り返し取り上げられているテーマは、視認性である。
事業体は、詳細なサイバー資産台帳を維持し、重要システムを分類し、ネットワークアーキテクチャを文書化し、通信プロトコルを特定するとともに、これらの資産に関連するサイバーリスクを継続的に評価することが求められます。また、組織はリスク評価および軽減計画を策定し、定期的に更新しなければなりません。
この要件は、長年にわたり、多くの場合、複数の拠点や事業部門にまたがって産業用資産を蓄積してきた電力事業者にとって、大きな課題となっています。
多くの組織では、OT の資産、ファームウェアのバージョン、通信経路、および外部接続デバイスに関する完全な一覧が依然として整備されていません。こうした情報がなければ、コンプライアンスの遵守は困難となり、サイバーリスクに対する理解も不十分なままとなります。
成熟したOT 可視化プログラムは、事業者が規制で求められるasset intelligence の水準を確立・維持するのに役立つと同時に、脆弱性管理、ネットワークのセグメンテーション、およびインシデント対応を支援します。
サプライチェーンのセキュリティが再び注目を集めている
CEAのサイバー規制は、ベンダーに対しても多大な責任を課している。
サプライヤーは、ソフトウェアの更新プログラム、セキュリティパッチ、復旧手順、部品表、ライフサイクル情報、脆弱性開示プロセス、および製品が導入前に安全に構成されていることを示す証拠を提供しなければならない。電力セクターの事業者は、サービス契約にサイバーセキュリティ要件を盛り込み、重要システムへのアクセス権を持つベンダーに対して適切なリスク評価を実施しなければならない。
これは、サプライチェーンの侵害が依然として重要インフラが直面する最も重大な脅威の一つであるという認識が、世界的に高まっていることを反映している。
調達部門やセキュリティ部門にとって、サイバーセキュリティはもはや購入後の課題として扱うことはできません。ベンダーリスク管理は、事業継続性の不可欠な要素とならなければなりません。
セキュリティプラットフォームがコンプライアンスの達成にどのように貢献できるか
テクノロジーだけではコンプライアンスは実現できません。しかし、効果的な可視化および監視機能なしでは、CEAが定める要件の多くを満たすことは著しく困難になります。
OT および産業用サイバーセキュリティ機能を提供するセキュリティプラットフォームは、以下のいくつかの分野において組織を支援することができます:
資産の検出とインベントリ
自動検出機能を活用することで、資産台帳の維持管理、管理対象外のデバイスの特定、そして複雑な産業環境における通信状況の記録が可能になります。
OT ネットワーク可視性
継続的な監視により、組織は業務上の通信状況を把握し、セグメンテーション戦略の妥当性を確認し、不正な接続を特定することができます。
脆弱性管理
ファームウェアのバージョン、ソフトウェアコンポーネント、およびシステム構成を把握することで、チームは脆弱性を特定し、リスク低減活動の優先順位付けを行うことができます。
脅威検知
継続的な監視を行うことで、IT環境およびOT 環境の両方に影響を及ぼす、異常な動作、不審な通信、侵害の兆候などの脅威を検知するのに役立ちます。
インシデントの調査と対応
詳細な資産情報やネットワークのテレメトリデータは、調査の迅速化や根本原因の分析を支援し、組織が報告要件を満たすのに役立ちます。
コンプライアンスの証拠
セキュリティ監視および資産可視化プラットフォームは、監査、リスク評価、ガバナンスレビューを裏付けるために必要な運用上の証拠を提供することができます。
2027年を見据えながらサイバーレジリエンスの強化を目指す組織にとって、これらの機能は、ポリシー上の要件と運用上の実行との間のギャップを埋める一助となるでしょう。
2027年4月の電力分野におけるサイバーセキュリティ期限に向けた実践的なロードマップ…今日から始めよう
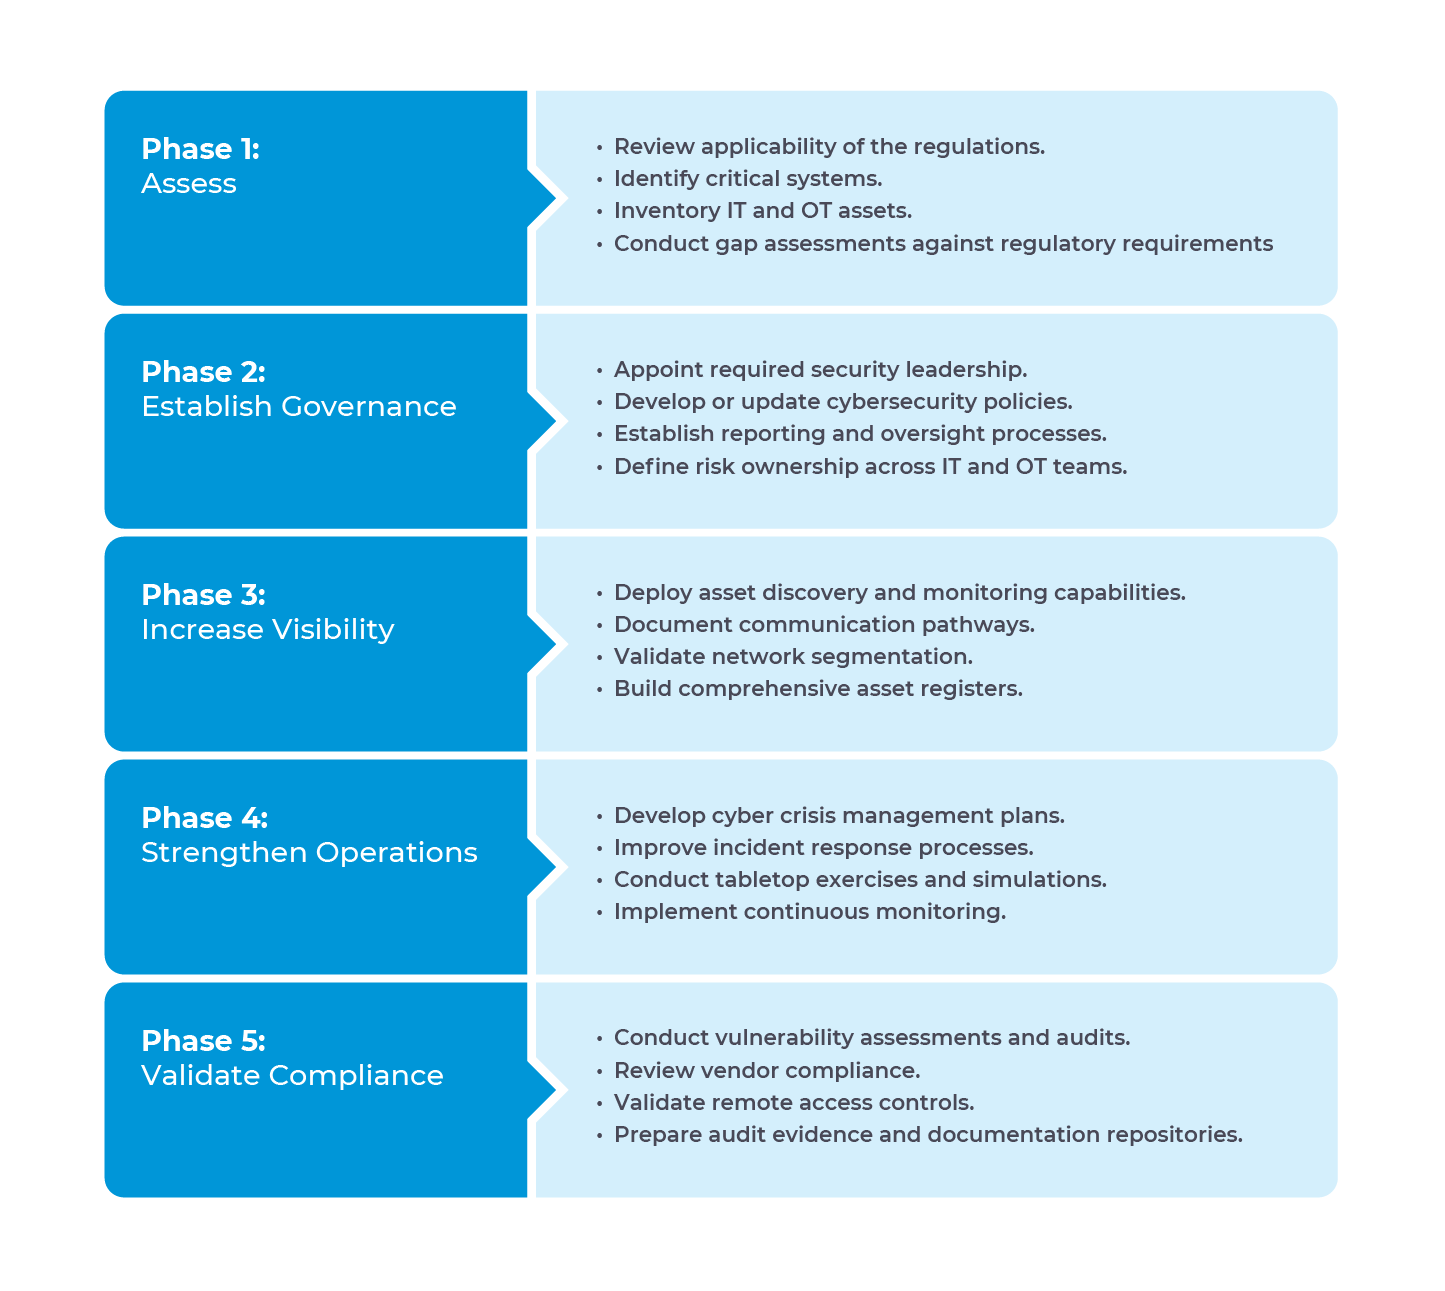
電力セクターの組織は、サイバーセキュリティプログラムやプラットフォームを導入するまでの期間を、コンプライアンスの期限に追われるのではなく、持続可能な能力を構築する機会と捉えるべきです。とはいえ、本稿執筆時点で、その達成まで残り6か月しかありません。ここでは、5つのフェーズに分けた推奨活動のロードマップをご紹介します。
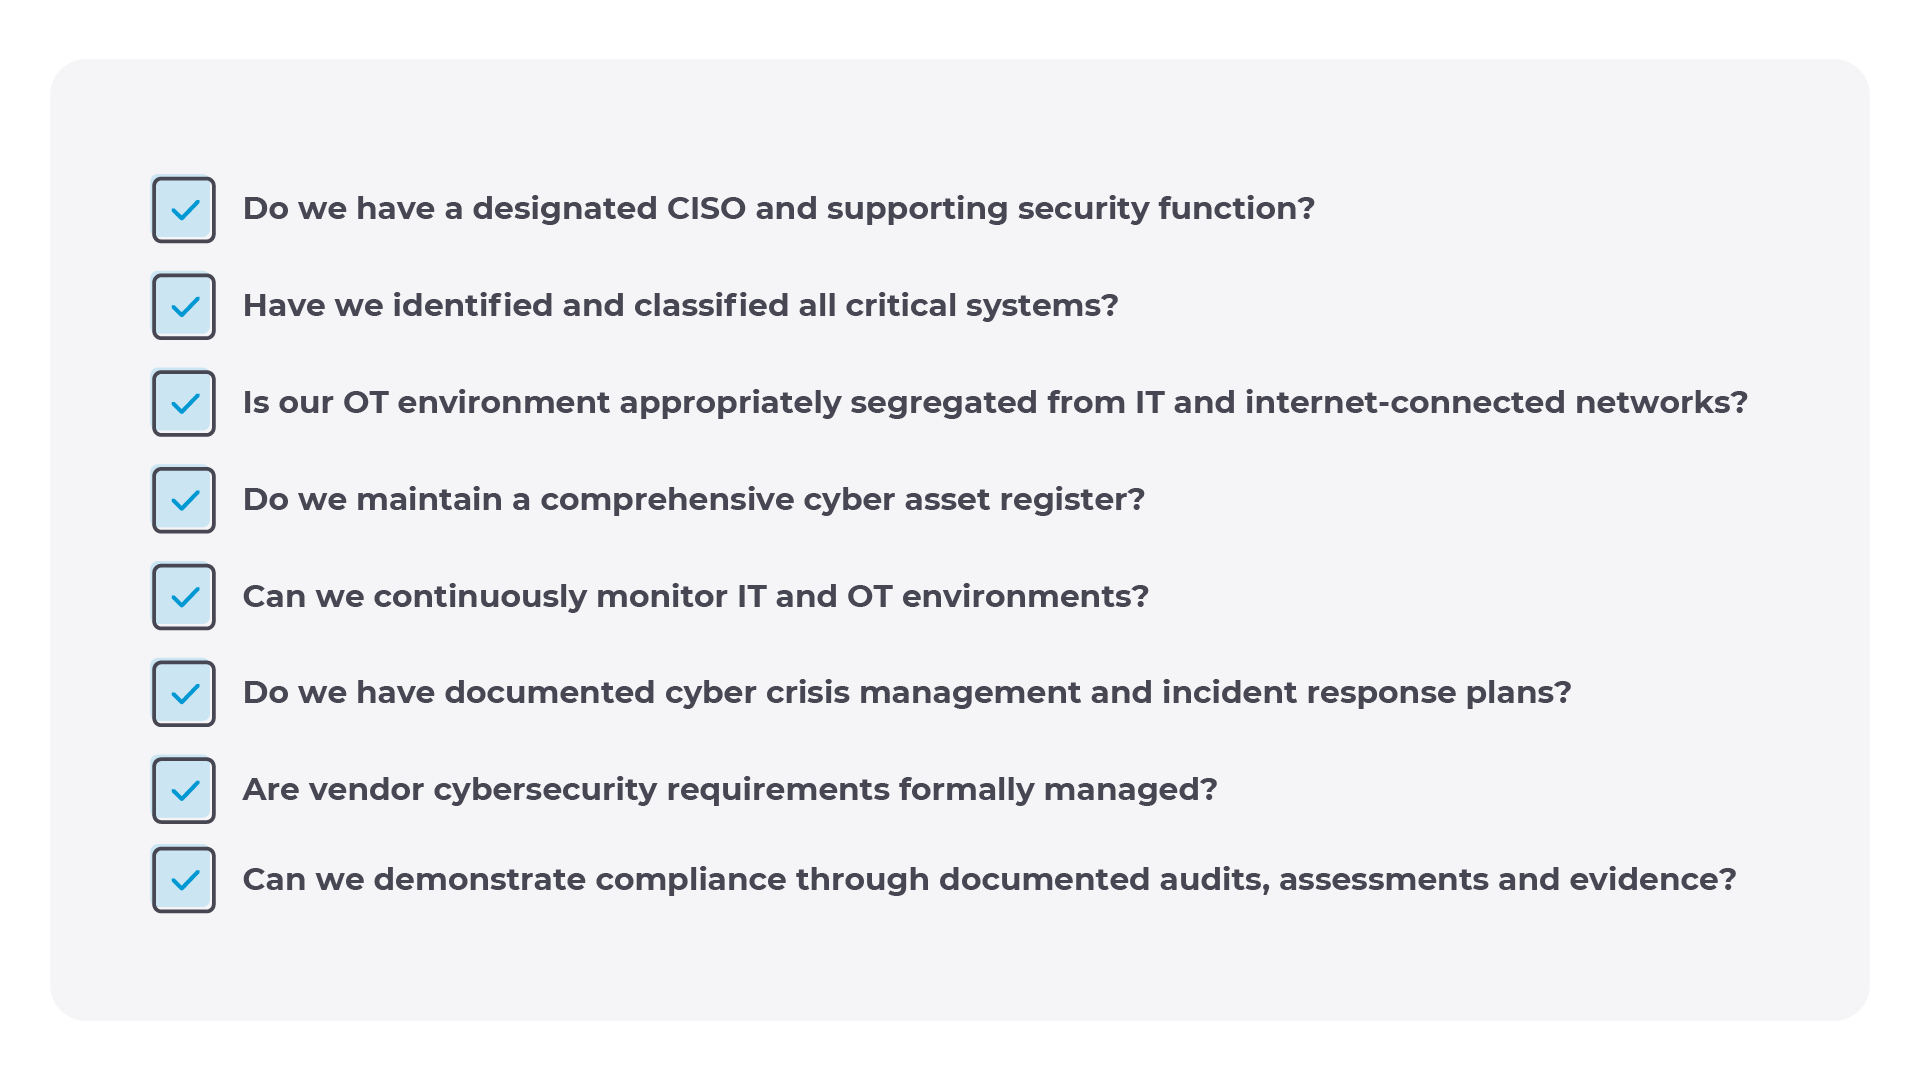
コンプライアンス・チェックリスト
2027年4月までに、電力セクターの事業者は、以下の質問に対して「はい」と答えられるよう確保すべきである:
インドの電力セクターにおけるサイバーセキュリティ・コンプライアンスの新たな時代
CEAサイバーセキュリティ規制は、インドにおける重要エネルギーインフラの保護に対する取り組みにおいて、大きな進展を遂げたものです。この規制は、単にコンプライアンスの遵守に狭く焦点を当てるのではなく、組織がIT環境とOT 環境の両方にわたって長期的なサイバーレジリエンスを構築することを奨励しています。
CISO、ITセキュリティ管理者、およびOT の管理者にとって、今後18か月間は、ガバナンスの強化、資産の可視性の向上、監視機能の近代化、そしてコンプライアンスの期限が過ぎた後も長期にわたり価値を持ち続ける運用レジリエンス基準の確立を図るための戦略的な好機と捉えるべきです。今から取り組みを始める組織は、規制コンプライアンスへの対応だけでなく、電力業界が直面する刻々と変化するサイバー脅威の情勢に対しても、より有利な立場に立つことができるでしょう。
Nozomi 皆様のお役に立てるよう尽力いたします
エネルギー業界の厳しい要件を満たすサイバーセキュリティプログラムを立ち上げることは、経験豊富なチームがいても困難を伴います。Nozomi Networks は、世界中の何百もの電力事業者に対し、北米向けのNERC CIP 信頼性基準を含む最も厳しい要件への対応を支援してきました。当社には、電力会社向けに独自のサイバーセキュリティプログラムを導入した経験を持つ、元資産所有者のスタッフが多数在籍しています。 2027年4月の期限に間に合わせつつ、持続可能なプログラムを構築する方法についてご説明をご希望の場合は、ぜひご連絡ください。弊社は皆様を全力でサポートいたします。
CEAコンプライアンスとサイバーレジリエンスに向けた実践的なロードマップをお探しですか? 専門家による洞察と実践的なガイダンスが得られる、近日開催のウェビナーにぜひご参加ください。 今すぐ登録。